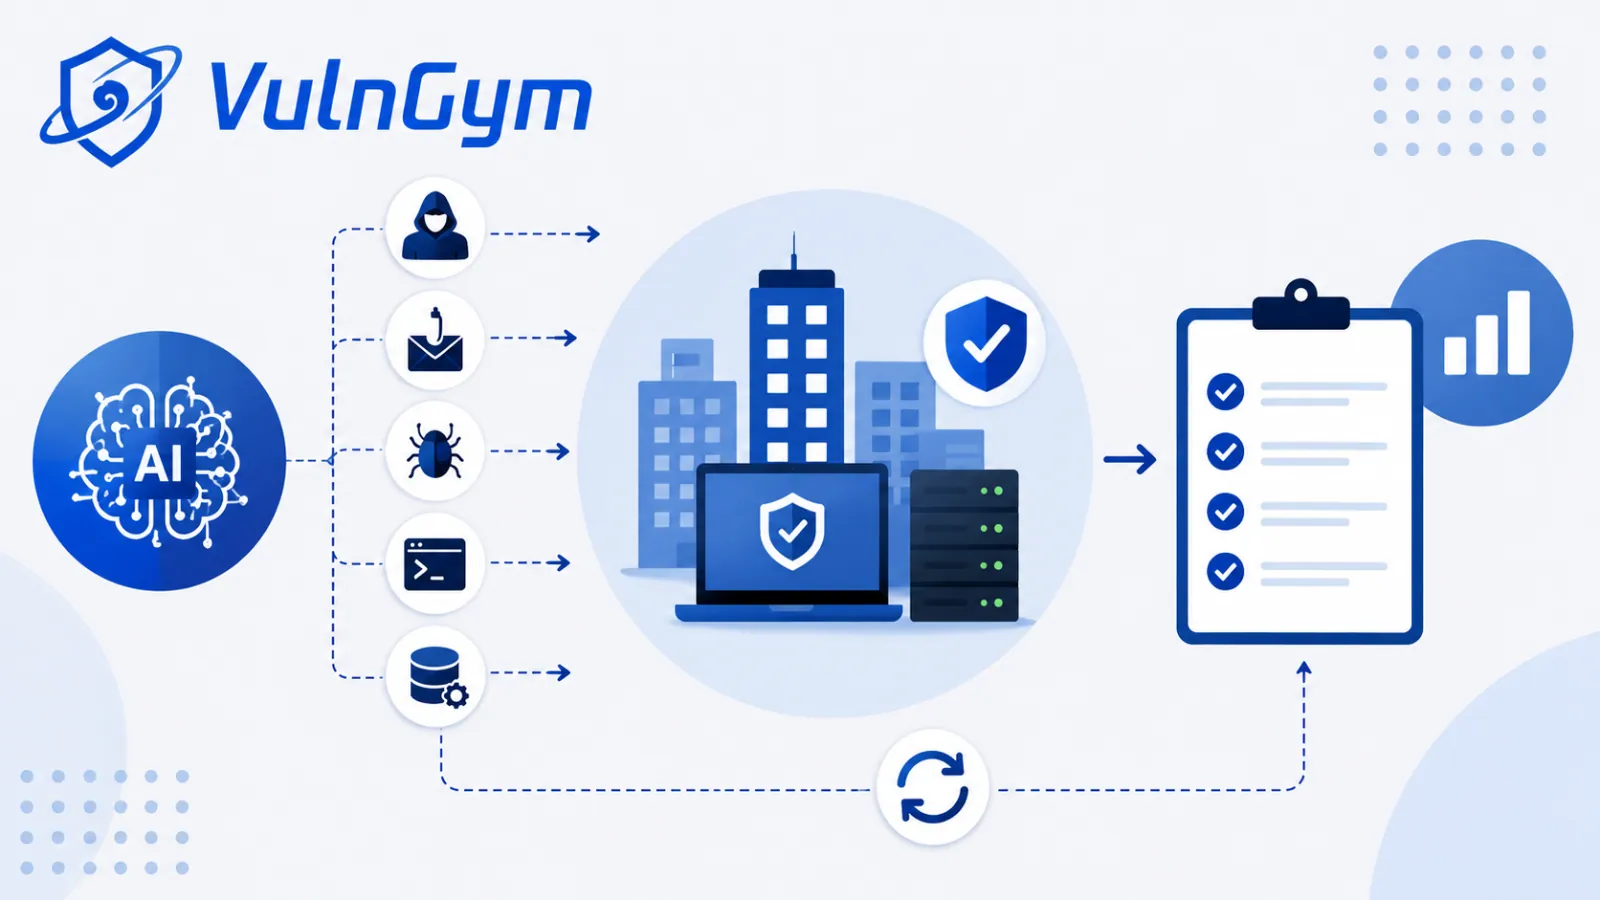
VulnGym, một công cụ nghiên cứu an ninh mạng mới, sử dụng học tăng cường để mô phỏng các tác nhân tấn công **Advanced Persistent Threat (APT)** được huấn luyện bằng AI nhắm mục tiêu vào các chương trình vá lỗi của doanh nghiệp. Nền tảng này cho phép các nhóm bảo mật đánh giá liệu chiến lược **quản lý lỗ hổng** của họ có thể chống lại các cuộc tấn công đa giai đoạn thực tế một cách hiệu quả hay không, thay vì chỉ đơn thuần giảm số lượng Common Vulnerabilities and Exposures (CVEs) chưa được vá.
Thách Thức Trong **Quản Lý Lỗ Hổng** Truyền Thống
VulnGym được phát triển nhằm giải quyết một thiếu sót đáng kể trong **quản lý lỗ hổng** truyền thống. Thông thường, các nhà phòng thủ doanh nghiệp ưu tiên các lỗ hổng dựa trên mức độ nghiêm trọng của **CVSS**, điểm dự đoán khai thác, hoặc trạng thái khai thác đã biết.
Mặc dù các số liệu này hữu ích, chúng có xu hướng đánh giá lỗ hổng một cách riêng lẻ. Chúng có thể không đủ để chứng minh cách một kẻ tấn công có thể khai thác nhiều điểm yếu ưu tiên thấp hơn để truy cập vào các hệ thống quan trọng.
Cơ Chế Hoạt Động Của VulnGym
Môi Trường Mạng Mô Phỏng
Khung công tác VulnGym mô phỏng một mạng lưới doanh nghiệp động, chia sẻ, nơi cả kẻ tấn công và người phòng thủ hoạt động theo thời gian. Mạng mô phỏng bao gồm các hệ thống bên ngoài, dịch vụ DMZ, cơ sở hạ tầng nội bộ và môi trường cơ sở dữ liệu.
Mỗi tài sản trong mạng có các thuộc tính cụ thể, như sản phẩm đã cài đặt, các **lỗ hổng CVE** đã biết, tầm quan trọng kinh doanh, mức độ tập trung trong mạng và trạng thái bị xâm nhập hiện tại.
Mô Hình Kẻ Tấn Công Được Huấn Luyện Bằng AI
Kẻ tấn công của VulnGym được huấn luyện bằng **Deep Q-Learning**, một kỹ thuật học tăng cường. Kỹ thuật này xác định những hành động nào sẽ mang lại tác động vận hành lớn nhất.
Tác nhân này có khả năng quét máy chủ, khai thác lỗ hổng, đánh cắp thông tin xác thực, thiết lập quyền kiểm soát lâu dài, leo thang đặc quyền, di chuyển ngang, đánh cắp dữ liệu, khởi động các cuộc **tấn công từ chối dịch vụ (DoS)**, và triển khai các hành động xóa dữ liệu phá hoại.
Hành vi của kẻ tấn công được hình thành dựa trên các hồ sơ tình báo mối đe dọa thực tế và khả năng khai thác liên quan đến các nhóm APT đã biết. Trong đánh giá của các nhà nghiên cứu, nền tảng này đã mô hình hóa các cuộc tấn công từ **APT41** cho hoạt động đánh cắp và xóa dữ liệu, và **APT28** cho các chiến dịch DoS.
Các kẻ tấn công được huấn luyện riêng biệt trong cả mạng doanh nghiệp kiểu phân lớp và kiểu cây, kết hợp các **lỗ hổng CVE** thực tế được lấy từ Cơ sở dữ liệu lỗ hổng quốc gia (National Vulnerability Database). Thông tin chi tiết có thể được tìm thấy tại nvd.nist.gov.
Ngoài ra, kẻ tấn công có tùy chọn sử dụng quyền truy cập nội bộ đạt được thông qua **phishing**, phản ánh một phương pháp truy cập ban đầu phổ biến có thể vượt qua các chiến lược vá lỗi tập trung vào vành đai.
Mô Hình Phòng Thủ Và Các Chiến Lược Vá Lỗi
Các bên phòng thủ hoạt động dưới ngân sách khắc phục hạn chế, tuân thủ các quy tắc vá lỗi có thể cấu hình được. Các chính sách được thử nghiệm bao gồm ưu tiên dựa trên mức độ nghiêm trọng, ưu tiên dựa trên tầm quan trọng của tài sản và ưu tiên dựa trên mức độ tập trung trong mạng.
VulnGym cũng xem xét các thực tế vận hành: các lỗ hổng được tiết lộ theo thời gian, người phòng thủ định kỳ phát hiện ra các lỗi mới, các **bản vá bảo mật** cần thời gian để triển khai và các tồn đọng khắc phục có thể tích lũy.
Kết Quả Và Đề Xuất Chiến Lược Vá Lỗi Hiệu Quả
Kết quả tiết lộ rằng việc ưu tiên các lỗ hổng dựa trên tầm quan trọng của các tài sản bị ảnh hưởng nói chung hiệu quả hơn so với việc chỉ ưu tiên theo mức độ nghiêm trọng của CVSS. Điều này nhấn mạnh tầm quan trọng của việc tích hợp ngữ cảnh kinh doanh vào chiến lược **quản lý lỗ hổng**.
Theo một báo cáo từ nhiều trường đại học, trong kịch bản mạng phân lớp, việc vá lỗi dựa trên tầm quan trọng đã giảm tỷ lệ thành công của cuộc tấn công APT41 từ 100% xuống chỉ còn 3%. Trong khi đó, việc vá lỗi dựa trên mức độ nghiêm trọng vẫn cho phép kẻ tấn công thành công trong 83% các mô phỏng. Báo cáo nghiên cứu đầy đủ có sẵn tại arxiv.org.
Những phát hiện này nhấn mạnh rằng việc vá lỗi nhanh chóng đơn thuần là không đủ. Một chương trình có thể giảm tồn đọng khắc phục nhưng vẫn để lộ các đường tấn công có khả năng cao nhất để truy cập các cơ sở dữ liệu nhạy cảm hoặc hệ thống quan trọng.
Do đó, VulnGym đánh giá không chỉ thời gian cần thiết để vá lỗi và quy mô tồn đọng, mà còn tỷ lệ thành công của kẻ tấn công, tỷ lệ phần trăm các nút bị xâm nhập và thời gian cần thiết để kẻ tấn công hoàn thành mục tiêu của họ. Điều này cung cấp một cái nhìn toàn diện về hiệu quả của chiến lược **bản vá bảo mật**.
Giá Trị Của VulnGym Đối Với Đội Ngũ An Ninh Mạng
Đối với các nhóm an ninh mạng doanh nghiệp, VulnGym cung cấp một cách để xác thực các quyết định vá lỗi chống lại các đường tấn công dựa trên mối đe dọa. Nghiên cứu gợi ý rằng các chiến lược khắc phục cần tích hợp dữ liệu về lỗ hổng với mức độ quan trọng của tài sản, cấu trúc liên kết mạng, hành vi của đối thủ và khả năng vận hành thực tế. Việc này là thiết yếu để nâng cao an toàn thông tin tổng thể.