UAT-6275 khai thác lỗ hổng WinRAR nhắm vào các tổ chức chính phủ CIS
Nhóm tin tặc UAT-6275 đang lợi dụng lỗ hổng CVE-2025-8088 trong WinRAR để phát tán mã độc PickleShell, Chvost và Laplas nhằm tấn công các tổ chức chính phủ tại khu vực CIS.

- Mối đe dọa: Nhóm UAT-6275 (TAG-193) đang thực hiện chiến dịch gián điệp mạng nhắm vào các cơ quan chính phủ tại khu vực CIS.
- Kỹ thuật khai thác: Sử dụng lỗ hổng path traversal CVE-2025-8088 trong WinRAR để ghi tệp tin độc hại vào thư mục Startup của Windows.
- Công cụ tấn công: Triển khai các reverse shell tùy chỉnh như PickleShell, Chvost và Laplas để duy trì quyền truy cập từ xa.
- Khuyến nghị: Cập nhật WinRAR lên phiên bản 7.13 trở lên và rà soát các tệp tin bất thường trong thư mục khởi động hệ thống.
Các nhà nghiên cứu bảo mật từ Cisco Talos, phối hợp cùng Insikt Group của Recorded Future, vừa công bố báo cáo chi tiết về chiến dịch tấn công mạng tinh vi của nhóm UAT-6275. Chiến dịch này nhắm mục tiêu vào các tổ chức chính phủ tại khu vực Cộng đồng các Quốc gia Độc lập (CIS), bao gồm Kazakhstan, Kyrgyzstan, Tajikistan, Turkmenistan, Uzbekistan, Armenia, Azerbaijan, Nga và Belarus.
Khai thác lỗ hổng WinRAR (CVE-2025-8088)
Điểm nhấn kỹ thuật của chiến dịch này là việc lạm dụng lỗ hổng CVE-2025-8088, một lỗi path traversal cho phép kẻ tấn công ghi tệp tin ra ngoài thư mục đích khi giải nén các tệp lưu trữ được chế tạo đặc biệt. Nhóm UAT-6275 đã sử dụng kỹ thuật này để đặt mã độc vào thư mục Startup của người dùng mà không cần quyền quản trị (administrator).
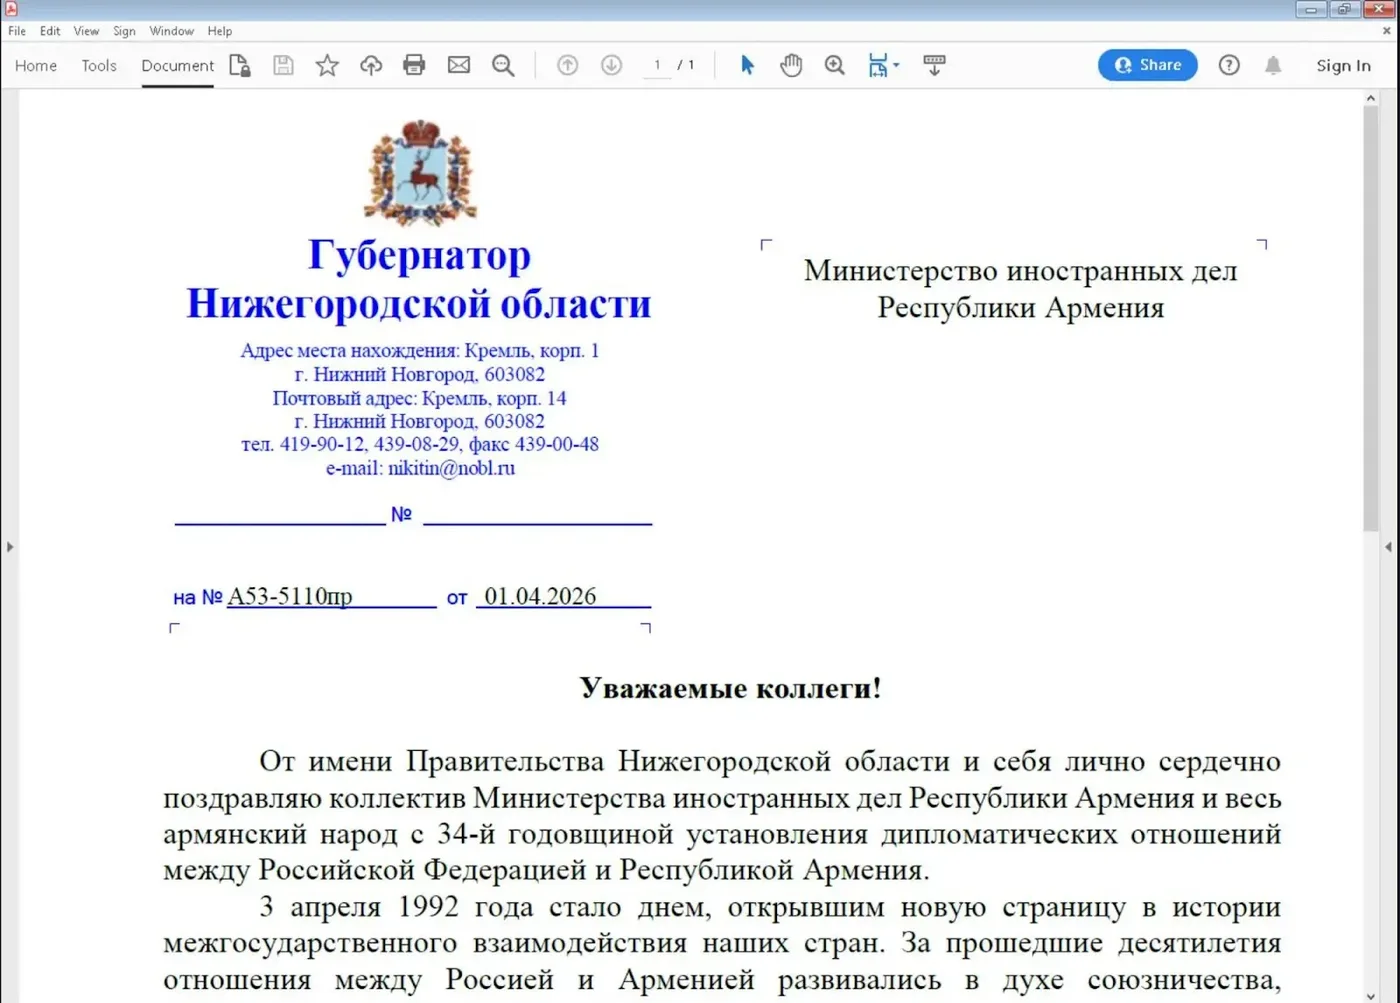
Kẻ tấn công sử dụng các tệp RAR chứa các tệp PDF mồi nhử, đồng thời ẩn giấu các tệp payload bên trong các luồng dữ liệu thay thế (NTFS alternate data streams). Khi nạn nhân giải nén, tệp thực thi sẽ tự động được ghi vào thư mục khởi động, đảm bảo mã độc sẽ tự chạy mỗi khi người dùng đăng nhập vào hệ thống.
Chuỗi tấn công và các công cụ độc hại
Nhóm UAT-6275 không chỉ dựa vào một phương thức duy nhất. Từ tháng 6/2025, chúng đã sử dụng các tài liệu Word chứa macro, sau đó chuyển sang các trình tải xuống PS2EXE và các shortcut độc hại. Các công cụ như PickleShell, Chvost và Laplas được sử dụng để thiết lập kết nối reverse shell, cho phép kẻ tấn công gửi lệnh điều khiển từ xa.
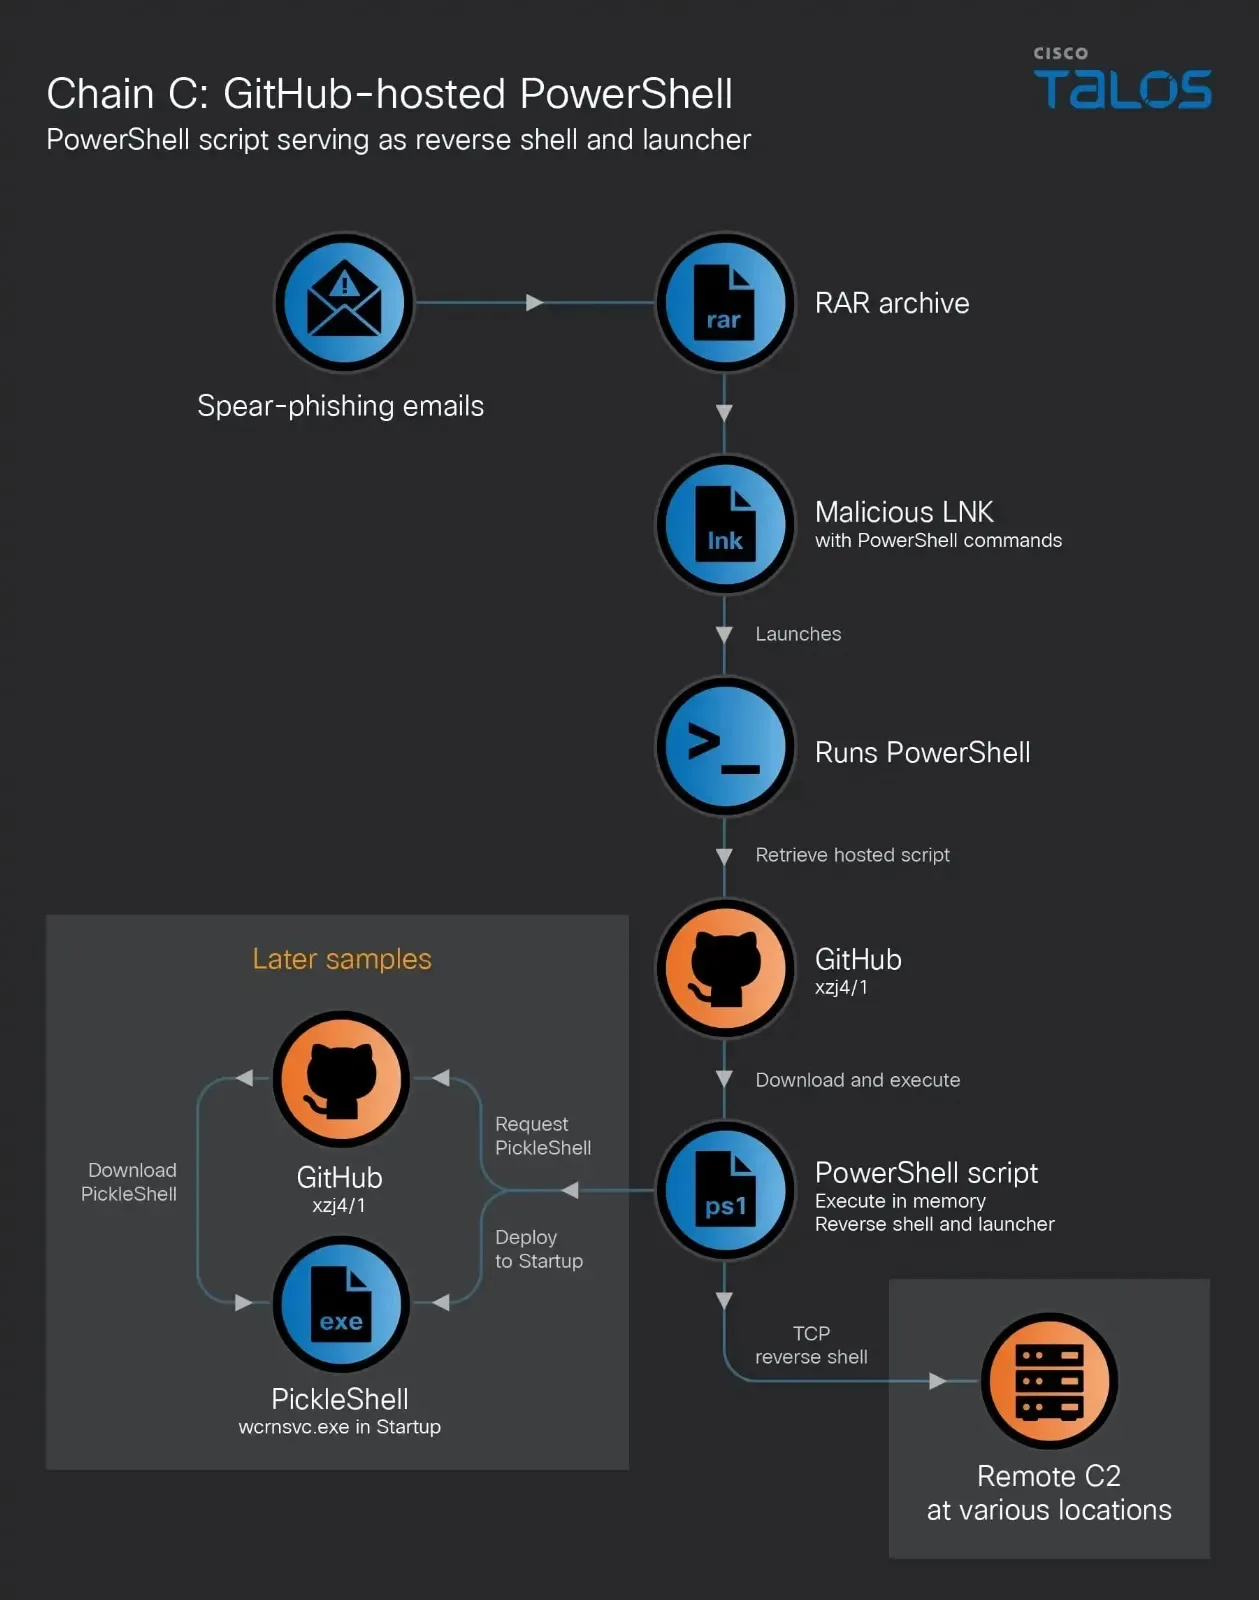
Việc sử dụng các nền tảng như GitHub để lưu trữ script và payload cho thấy xu hướng lợi dụng các dịch vụ hợp pháp để né tránh sự phát hiện của các giải pháp bảo mật truyền thống. Các nhà nghiên cứu khuyến cáo đội ngũ SOC cần tập trung vào hành vi của script thay vì chỉ dựa vào danh tiếng của tên miền tải xuống.
Bảng tổng hợp các chỉ số IOCs chính
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2025-8088 | Lỗ hổng path traversal trong WinRAR |
| Hash (RAR) | 4627cc970b2af15a292e0286820ccec069507c827810b839e1c532a03206353c | Tệp lưu trữ chứa mã độc |
| Hash (PickleShell) | 392b70086f10c23ce7b4173d1f68d72727ea0146260fb773c78642f6eb641775 | Payload reverse shell |
| Hash (Word Macro) | cedc4ec0c238b1fc7a71dfa54f7d2d407539d22b87fe1c73b96b7a0dc17d4e40 | Tài liệu chứa macro độc hại |
| Hash (PS2EXE) | 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | Trình tải xuống PowerShell |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với chiến dịch này, các tổ chức cần thực hiện ngay các biện pháp hardening hệ thống. Việc cập nhật WinRAR lên phiên bản 7.13 là bắt buộc để vá lỗ hổng CVE-2025-8088. Ngoài ra, cần thiết lập chính sách giám sát chặt chẽ các tệp tin mới xuất hiện trong thư mục %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\.
⚠️ Cảnh báo quan trọng: Việc xóa tệp RAR gốc không đồng nghĩa với việc loại bỏ mã độc đã được ghi vào thư mục Startup. Đội ngũ ứng cứu sự cố cần thực hiện quét toàn bộ hệ thống, kiểm tra các tác vụ đã lên lịch (scheduled tasks) và các tiến trình PowerShell bất thường để đảm bảo loại bỏ hoàn toàn dấu vết của kẻ tấn công.
Các chuyên gia cũng khuyến nghị tích hợp các quy tắc Snort và ClamAV do Cisco Talos cung cấp vào hệ thống SIEM/IDS để phát hiện sớm các kết nối C2 từ PickleShell và các biến thể khác. Việc phân tích hành vi của các tệp thực thi từ các nguồn không xác định là chìa khóa để ngăn chặn các cuộc tấn công tương tự trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan