Tấn công mạng nhắm vào hệ thống làm lạnh siêu thị: Khi OT trở thành mục tiêu
Các chuỗi siêu thị tại Pháp đối mặt với sự cố an ninh mạng nghiêm trọng khi kẻ tấn công xâm nhập hệ thống điều khiển làm lạnh, đẩy nhiệt độ lên 50°C gây hư hỏng hàng hóa.

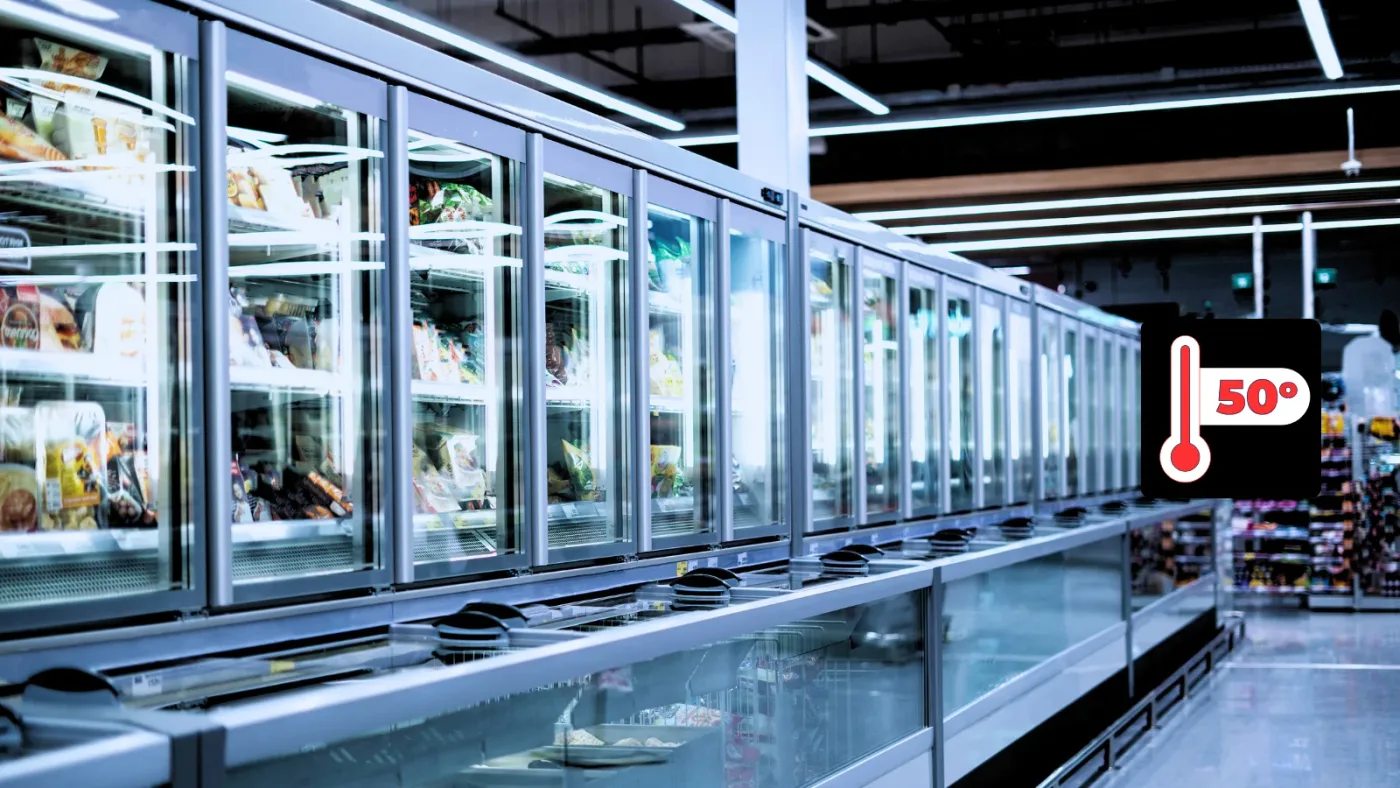
- Sự cố an ninh mạng: Kẻ tấn công đã xâm nhập trái phép vào hệ thống điều khiển làm lạnh (OT) của nhiều chuỗi siêu thị tại Pháp như Intermarché, E.Leclerc và Système U.
- Tác động vật lý: Các thiết bị làm lạnh bị thay đổi cấu hình sang chế độ xả đá liên tục, đẩy nhiệt độ lên mức 50°C, dẫn đến hư hỏng hàng loạt thực phẩm tươi sống.
- Nguy cơ OT: Sự kiện này nhấn mạnh rủi ro khi các hệ thống điều khiển công nghiệp (ICS/OT) không được bảo mật đúng cách và bị phơi bày trên internet.
- Khuyến nghị: Cần tách biệt mạng lưới OT khỏi mạng doanh nghiệp, triển khai VPN, xác thực đa yếu tố (MFA) và giám sát chặt chẽ các thay đổi cấu hình bất thường.
Một sự cố an ninh mạng nghiêm trọng vừa xảy ra tại Pháp, khi các chuỗi siêu thị lớn báo cáo về việc hệ thống làm lạnh của họ bị can thiệp từ xa. Kẻ tấn công đã lợi dụng các lỗ hổng trong hệ thống quản lý nhiệt độ để thay đổi thiết lập, biến các tủ đông và tủ mát thành thiết bị sưởi ấm, gây thiệt hại nặng nề về hàng hóa và tài chính.
Phân tích kỹ thuật về cuộc tấn công vào hệ thống OT
Cuộc tấn công bắt đầu trong khoảng thời gian từ ngày 11 đến 12 tháng 10, nhắm trực tiếp vào các bộ điều khiển làm lạnh do công ty công nghệ công nghiệp Danfoss sản xuất. Các hệ thống này đóng vai trò quan trọng trong việc quản lý máy nén, tủ đông và các cảnh báo nhiệt độ trong môi trường siêu thị. Bằng cách can thiệp vào phần mềm quản lý, kẻ tấn công đã kích hoạt chế độ xả đá (defrost) liên tục và thiết lập ngưỡng nhiệt độ lên tới 50°C.
Việc lạm dụng tính năng xả đá là một kỹ thuật tấn công logic điển hình trong môi trường OT. Thay vì khai thác lỗi tràn bộ nhớ (buffer overflow) hay thực thi mã từ xa (RCE), kẻ tấn công đã thao túng các tham số vận hành hợp lệ để đạt được mục đích phá hoại. Điều này cho thấy sự nguy hiểm của việc để các hệ thống điều khiển công nghiệp kết nối trực tiếp với internet mà thiếu các lớp bảo mật bổ sung.
Các lỗ hổng tiềm ẩn trong thiết bị điều khiển công nghiệp
Mặc dù phương thức xâm nhập cụ thể vẫn đang được điều tra, các chuyên gia bảo mật đã chỉ ra rằng nhiều thiết bị điều khiển làm lạnh cũ thường tồn tại các điểm yếu cố hữu. Các lỗ hổng này thường liên quan đến xác thực yếu, khả năng tiêm lệnh (command injection) và thiếu kiểm soát truy cập đối với các giao diện quản trị từ xa.
| Loại lỗ hổng | Mô tả tác động | Khuyến nghị |
|---|---|---|
| Authentication Weakness | Cho phép truy cập trái phép vào bảng điều khiển | Triển khai MFA và thay đổi mật khẩu mặc định |
| Command Injection | Kẻ tấn công thực thi lệnh tùy ý trên thiết bị | Cập nhật firmware mới nhất từ nhà sản xuất |
| Insecure Remote Access | Phơi bày giao diện quản trị trên internet | Sử dụng VPN và tường lửa để chặn truy cập công cộng |
Chiến lược phòng thủ và giảm thiểu rủi ro
Để ngăn chặn các cuộc tấn công tương tự, các tổ chức vận hành hệ thống OT cần thực hiện nghiêm ngặt các biện pháp hardening hệ thống. Việc tách biệt mạng lưới (network segmentation) là ưu tiên hàng đầu. Mạng điều khiển làm lạnh không bao giờ được phép kết nối chung với mạng Wi-Fi khách hoặc mạng nội bộ doanh nghiệp.
Các đội ngũ SOC (Security Operations Center) cần thiết lập các quy tắc giám sát (alerting rules) dựa trên hành vi bất thường. Ví dụ, bất kỳ thay đổi cấu hình nào liên quan đến ngưỡng nhiệt độ hoặc lệnh xả đá diễn ra ngoài giờ làm việc hoặc từ các địa chỉ IP lạ đều phải được coi là dấu hiệu xâm nhập (IOC) và cần được điều tra ngay lập tức.
⚠️ Cảnh báo quan trọng: Các thiết bị OT thường có vòng đời dài và ít khi được cập nhật bản vá. Do đó, việc cô lập chúng khỏi internet công cộng là biện pháp phòng thủ hiệu quả nhất thay vì chỉ dựa vào các bản vá phần mềm.
Cuối cùng, các nhà quản lý siêu thị cần phối hợp chặt chẽ với các chuyên gia an ninh mạng để thực hiện đánh giá lỗ hổng (vulnerability assessment) định kỳ trên toàn bộ hạ tầng kết nối. Việc hiểu rõ các rủi ro liên quan đến thiết bị IoT/OT là bước đi sống còn để bảo vệ tài sản vật lý và uy tín của doanh nghiệp trước các mối đe dọa mạng hiện đại. Bạn có thể tham khảo thêm thông tin về các tiêu chuẩn bảo mật OT tại CISA Industrial Control Systems để có cái nhìn tổng quan về các biện pháp bảo vệ hạ tầng trọng yếu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan