Phân tích lỗ hổng nghiêm trọng trên thiết bị điều khiển lạnh Danfoss
Hàng ngàn thiết bị điều khiển lạnh Danfoss đối mặt với rủi ro an ninh mạng sau khi các lỗ hổng nghiêm trọng bị khai thác, gây gián đoạn hệ thống tại nhiều siêu thị.

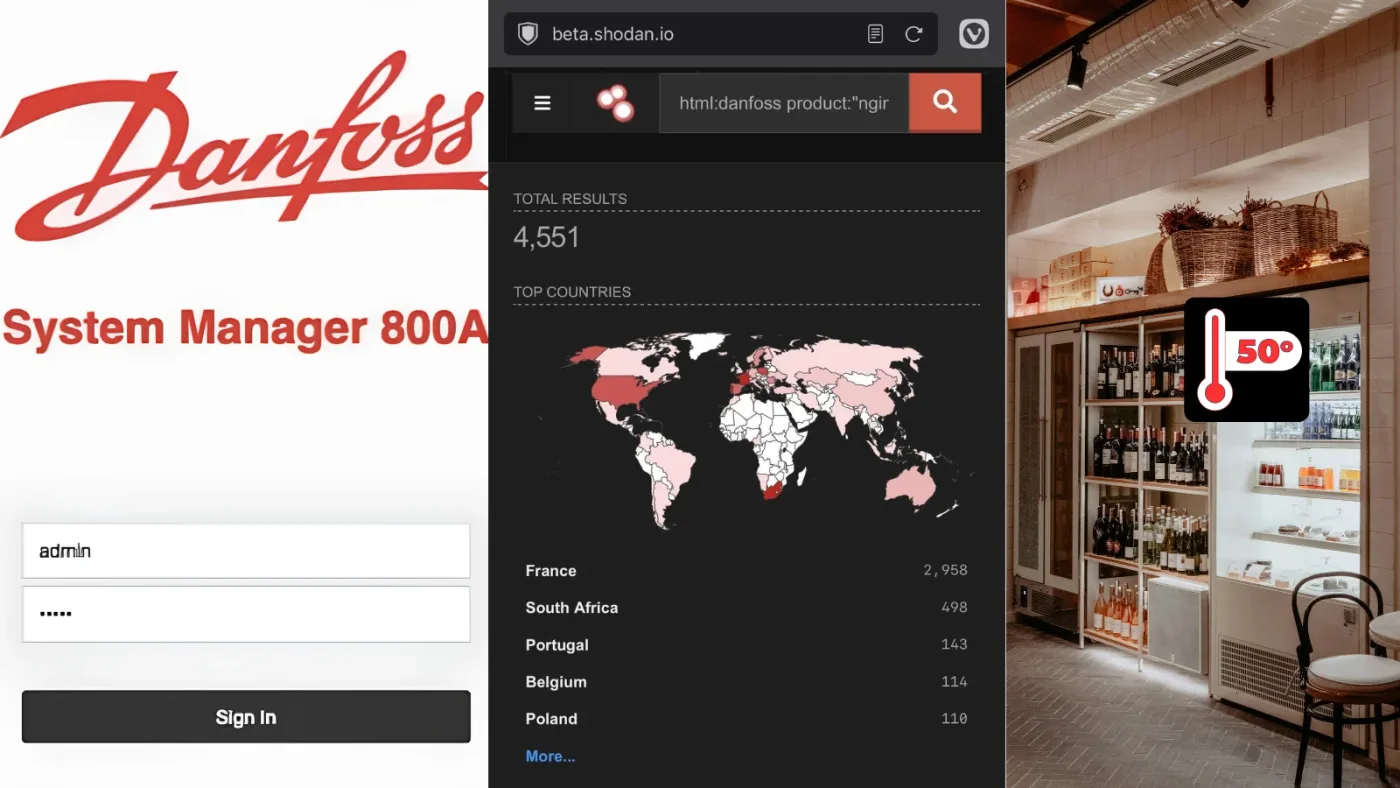
- Phạm vi ảnh hưởng: Hơn 4.980 thiết bị điều khiển Danfoss kết nối internet đã được xác định, với hơn 58% tập trung tại Pháp.
- Cơ chế lỗ hổng: Các thiết bị AK-SM 800A tồn tại lỗ hổng xác thực dựa trên ngày tháng (CVE-2025-41450), cho phép kẻ tấn công vượt qua mật khẩu quản trị.
- Rủi ro vận hành: Việc khai thác thành công cho phép kẻ tấn công can thiệp vào chức năng xả đá, gây hư hỏng hàng hóa và gián đoạn hệ thống làm lạnh.
- Khuyến nghị: Cần ngắt kết nối trực tiếp với internet, cập nhật firmware lên phiên bản mới nhất và áp dụng các biện pháp phân tách mạng.
Một cuộc tấn công mạng nhắm vào các hệ thống quản lý làm lạnh tại các siêu thị đã làm dấy lên hồi chuông cảnh báo về an ninh của các thiết bị IoT công nghiệp. Theo dữ liệu từ công cụ tìm kiếm Shodan, có khoảng 4.980 thiết bị Danfoss đang hiển thị trực tiếp trên internet, trong đó Pháp chiếm tỷ trọng lớn nhất với 2.911 thiết bị, theo sau là Nam Phi với 517 thiết bị.
Chi tiết về các lỗ hổng bảo mật
Các nhà nghiên cứu từ Team82 của Claroty đã công bố các phát hiện kỹ thuật quan trọng liên quan đến dòng thiết bị AK-SM 800A. Các lỗ hổng này tạo ra các con đường tấn công tiềm năng, cho phép kẻ tấn công chiếm quyền điều khiển hệ thống quản lý làm lạnh trung tâm.
| Mã CVE | Loại lỗ hổng | Mô tả tác động |
|---|---|---|
| CVE-2025-41450 | Vượt qua xác thực | Sử dụng thuật toán dựa trên ngày tháng để tạo mã xác thực hợp lệ. |
| CVE-2025-41451 | Command Injection | Cho phép thực thi mã từ xa sau khi đã xác thực thành công. |
| CVE-2025-41452 | Cấu hình web server | Cho phép kẻ tấn công can thiệp vào luồng xử lý lưu lượng web. |
Lỗ hổng CVE-2025-41450 đặc biệt nguy hiểm vì nó cho phép kẻ tấn công tạo ra mã xác thực hợp lệ bằng cách tái tạo thuật toán dựa trên ngày hiện tại của thiết bị. Điều này giúp vượt qua cơ chế bảo mật mật khẩu quản trị mặc định mà không cần biết mật khẩu thực tế.
Phân tích kỹ thuật về cơ chế khai thác
Đối với lỗ hổng CVE-2025-41451, các nhà nghiên cứu chỉ ra rằng đây là lỗi tiêm lệnh (command injection) trong cài đặt cảnh báo qua email. Khi kết hợp với việc chiếm quyền quản trị, kẻ tấn công có thể thực thi các lệnh tùy ý trên hệ điều hành của thiết bị. Điều này không chỉ dừng lại ở việc thay đổi thông số nhiệt độ mà còn có thể dẫn đến việc kiểm soát hoàn toàn thiết bị điều khiển.
Các thiết bị bị ảnh hưởng bao gồm các phiên bản AK-SM 8xxA cũ hơn R4.2 đối với lỗi xác thực và cũ hơn R4.3.1 đối với các lỗi còn lại. Việc quản lý tập trung các thiết bị làm lạnh thông qua giao diện web khiến cho bất kỳ sự xâm nhập nào cũng có thể gây ra hậu quả vật lý nghiêm trọng, như làm hỏng hàng hóa đông lạnh do thay đổi chu trình xả đá.
Hướng dẫn phòng thủ và khắc phục
Cơ quan an ninh mạng Pháp (CERT-FR) đã đưa ra cảnh báo khẩn cấp, yêu cầu các nhà vận hành thực hiện ngay lập tức các biện pháp giảm thiểu rủi ro. Việc vá lỗi là ưu tiên hàng đầu, nhưng cần kết hợp với các biện pháp kiểm soát truy cập nghiêm ngặt.
- Ngắt kết nối internet: Loại bỏ quyền truy cập trực tiếp từ internet vào các giao diện quản lý của thiết bị.
- Phân tách mạng: Đảm bảo hệ thống điều khiển (OT) được tách biệt hoàn toàn với mạng doanh nghiệp (IT) thông qua tường lửa hoặc VLAN.
- Cập nhật Firmware: Nâng cấp lên phiên bản R4.3.1 hoặc cao hơn để loại bỏ hoàn toàn các lỗ hổng đã biết.
- Thiết lập lại hệ thống: Sau khi bị xâm nhập, cần thực hiện khôi phục cài đặt gốc (factory reset), thay đổi toàn bộ mật khẩu và cấu hình lại từ đầu.
⚠️ Cảnh báo quan trọng: Việc chỉ thay đổi mật khẩu là không đủ nếu thiết bị vẫn đang chạy phiên bản firmware cũ tồn tại lỗ hổng CVE-2025-41450. Kẻ tấn công vẫn có thể sử dụng thuật toán tạo mã xác thực để truy cập lại hệ thống. Hãy đảm bảo quy trình cập nhật được thực hiện trong môi trường kiểm soát để tránh làm gián đoạn hoạt động kinh doanh của siêu thị.
Để biết thêm thông tin chi tiết về các lỗ hổng này, người dùng có thể tham khảo các tài liệu kỹ thuật từ CISA hoặc các thông báo từ nhà sản xuất Danfoss để đảm bảo hệ thống của mình không nằm trong danh sách các thiết bị đang bị phơi nhiễm trên internet.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan