Phân tích kỹ thuật chuỗi tấn công WP2Shell: Khai thác WordPress không cần xác thực
WP2Shell kết hợp hai lỗ hổng nghiêm trọng CVE-2026-63030 và CVE-2026-60137, cho phép kẻ tấn công tạo tài khoản quản trị và cài đặt web shell trên WordPress mà không cần đăng nhập.

- Mối đe dọa: Chuỗi tấn công WP2Shell cho phép thực thi mã từ xa (RCE) thông qua việc kết hợp các lỗ hổng REST API và SQL Injection.
- Tác động: Kẻ tấn công có thể tạo tài khoản quản trị trái phép, tải lên web shell và chiếm quyền điều khiển máy chủ.
- Phạm vi ảnh hưởng: Các phiên bản WordPress từ 6.9.0–6.9.4 và 7.0.0–7.0.1.
- Khuyến nghị: Cập nhật ngay lên các phiên bản đã vá lỗi 6.8.6, 6.9.5 hoặc 7.0.2 để ngăn chặn rủi ro.
Các nhà nghiên cứu bảo mật vừa công bố chi tiết về WP2Shell, một chuỗi tấn công tinh vi nhắm vào lõi WordPress. Bằng cách kết hợp hai lỗ hổng bảo mật riêng biệt, kẻ tấn công có thể vượt qua bước xác thực, tạo tài khoản quản trị viên và triển khai mã độc web shell trên máy chủ mục tiêu. Đây là một cảnh báo nghiêm trọng về lỗ hổng CVE, đòi hỏi quản trị viên hệ thống phải thực hiện rà soát và cập nhật bản vá ngay lập tức.
Cơ chế kỹ thuật của chuỗi tấn công WP2Shell
Chuỗi tấn công này tận dụng sự kết hợp giữa CVE-2026-63030 và CVE-2026-60137 để chuyển đổi một yêu cầu HTTP không xác thực thành khả năng thực thi mã từ xa (RCE). Theo báo cáo, lỗ hổng đầu tiên ảnh hưởng đến bộ điều khiển REST API batch tại đường dẫn /wp-json/batch/v1, nơi cho phép xử lý nhiều yêu cầu API trong một lần gửi duy nhất.
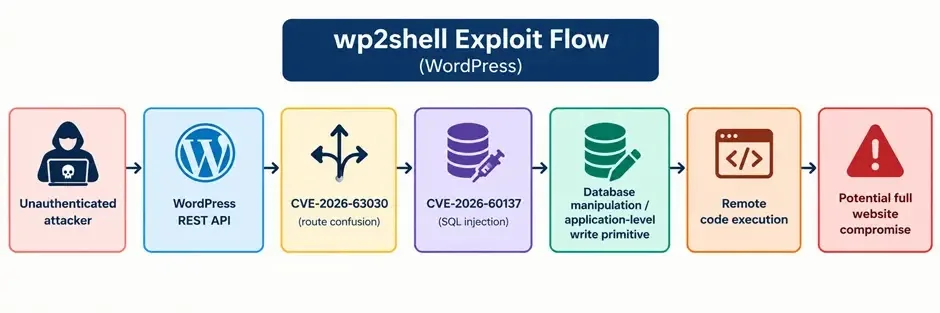
Lỗ hổng CVE-2026-63030 cho phép các yêu cầu lồng nhau gây nhầm lẫn cho cơ chế xử lý định tuyến, từ đó tiếp cận được các chức năng vốn yêu cầu quyền quản trị. Mặc dù bản thân lỗ hổng này không trực tiếp thực thi mã, nó đóng vai trò là cầu nối để khai thác lỗ hổng thứ hai.
Khai thác SQL Injection thông qua CVE-2026-60137
Lỗ hổng CVE-2026-60137 là một lỗi SQL Injection nằm trong endpoint xử lý bài viết. Tham số author_exclude công khai được ánh xạ trực tiếp tới author__not_in trong hàm WP_Query. Khi kết hợp với lỗi định tuyến, kẻ tấn công có thể thao túng truy vấn cơ sở dữ liệu để tạo tài khoản quản trị viên mới hoặc thực thi các lệnh hệ thống thông qua việc tải lên plugin độc hại.
Các chỉ số nhận diện mối đe dọa (IoCs)
Để phát hiện sớm các dấu hiệu xâm nhập, quản trị viên cần kiểm tra các tệp tin và hoạt động bất thường trên hệ thống. Dưới đây là bảng tổng hợp các chỉ số kỹ thuật cần lưu ý:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Endpoint | /wp-json/batch/v1 | Điểm cuối REST API bị lợi dụng để tấn công |
| File pattern | temp-write-test-* | Tệp tạm thời xuất hiện trong wp-content/ |
| Archive example | wp2shell_4e9b3641.zip | Mẫu lưu trữ độc hại trong thư mục uploads |
| Directory pattern | wp2shell_<hex> | Thư mục plugin hoặc upgrade bất thường |
| PHP file pattern | wp2shell_<hex>.php | Tệp tin web shell được trích xuất |
Hướng dẫn phòng thủ và khắc phục
Việc cập nhật phần mềm là ưu tiên hàng đầu. Các phiên bản 6.8.6, 6.9.5 và 7.0.2 đã được phát hành để vá các lỗ hổng này. Sau khi cập nhật, quản trị viên cần thực hiện các bước kiểm tra sau:
- Rà soát tài khoản: Kiểm tra danh sách quản trị viên để phát hiện các tài khoản lạ được tạo gần đây.
- Kiểm tra tệp tin: Quét các thư mục
wp-content/pluginsvàwp-content/cacheđể tìm các tệp PHP không xác định. - Phân tích log: Kiểm tra nhật ký truy cập để tìm các yêu cầu bất thường gửi đến endpoint
/wp-json/batch/v1. - Xử lý sự cố: Nếu phát hiện dấu hiệu xâm nhập, hãy cô lập máy chủ, vô hiệu hóa các plugin nghi vấn, đặt lại mật khẩu quản trị và tiến hành điều tra pháp y kỹ thuật số.
⚠️ Cảnh báo quan trọng: Việc chỉ cập nhật phiên bản không đảm bảo rằng kẻ tấn công đã bị loại bỏ khỏi hệ thống nếu chúng đã thiết lập cửa sau (backdoor). Hãy luôn thực hiện kiểm tra tính toàn vẹn của tệp tin và thay đổi toàn bộ thông tin xác thực sau khi phát hiện dấu hiệu bị xâm nhập. Tham khảo thêm thông tin chi tiết tại Cơ sở dữ liệu lỗ hổng quốc gia (NVD) để cập nhật các bản vá mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan