Phân tích kỹ thuật chuỗi khai thác lỗ hổng CVE-2026-55420 trên nền tảng Discourse
Các nhà nghiên cứu bảo mật đã phát hiện chuỗi khai thác phức tạp trên Discourse, cho phép đọc file hệ thống thông qua việc lạm dụng ImageMagick và Ghostscript.

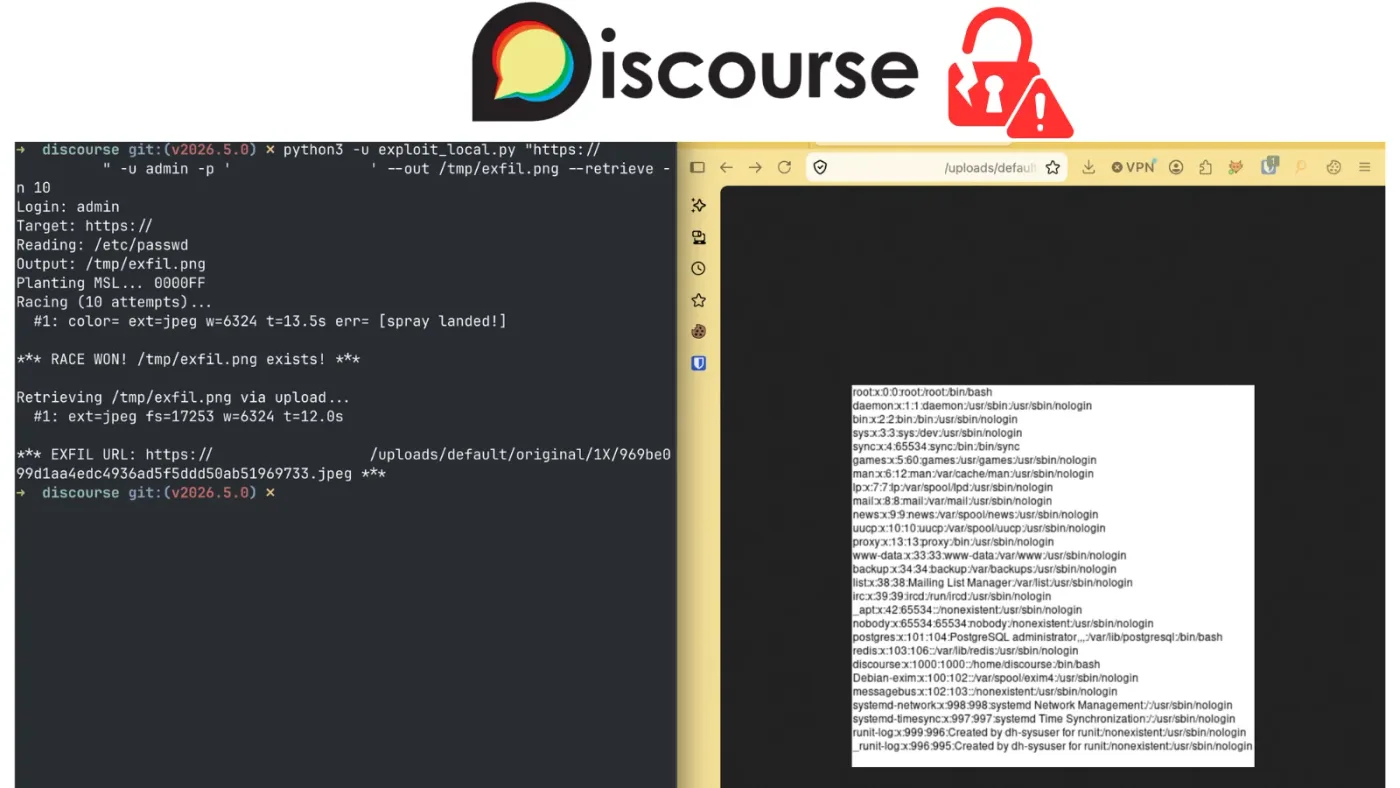
- Lỗ hổng nghiêm trọng: Chuỗi khai thác cho phép người dùng có quyền thấp (Trust Level 0) đọc file nhạy cảm trên máy chủ.
- Cơ chế tấn công: Kết hợp kỹ thuật Race Condition (TOCTOU), lạm dụng Ghostscript và ImageMagick để bypass chính sách bảo mật.
- Phạm vi ảnh hưởng: Các cấu hình mặc định của Discourse, đã được khắc phục trong bản cập nhật mới nhất.
- Khuyến nghị: Quản trị viên cần cập nhật ngay lên các phiên bản 2026.6.0, 2026.5.1, 2026.4.2 hoặc 2026.1.5.
Một báo cáo kỹ thuật từ các chuyên gia an ninh mạng đã phơi bày một chuỗi khai thác lỗ hổng nghiêm trọng trên nền tảng Discourse, cho phép người dùng không có đặc quyền thực hiện hành vi đọc file trái phép trên máy chủ. Lỗ hổng này không chỉ đơn thuần là một lỗi logic mà là sự kết hợp tinh vi giữa việc xử lý hình ảnh, độ trễ trong quá trình xử lý file và sự thiếu hụt trong chính sách bảo mật của các thư viện bên thứ ba như ImageMagick và Ghostscript.
Phân tích cơ chế khai thác chuỗi (Exploit Chain)
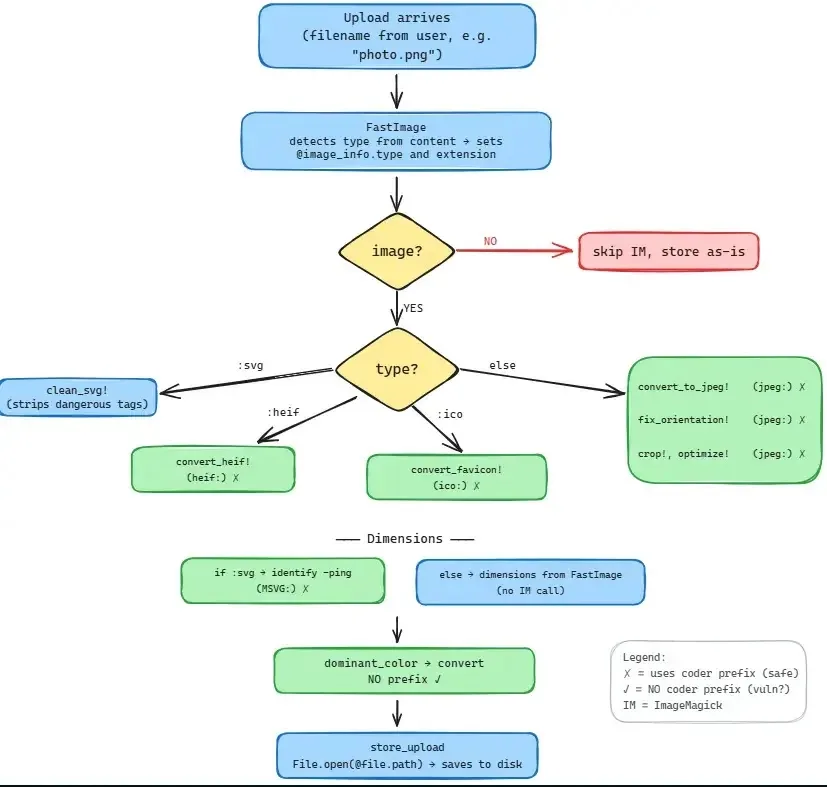
Các nhà nghiên cứu đã tập trung vào quy trình tải ảnh đại diện (profile picture) của người dùng. Mặc dù chính sách bảo mật của ImageMagick đã được cấu hình để chặn các định dạng PostScript, nhưng Ghostscript vẫn có khả năng xử lý các file PDF, tạo ra một khoảng trống bảo mật đáng kể giữa định dạng bị chặn và công cụ thực thi.
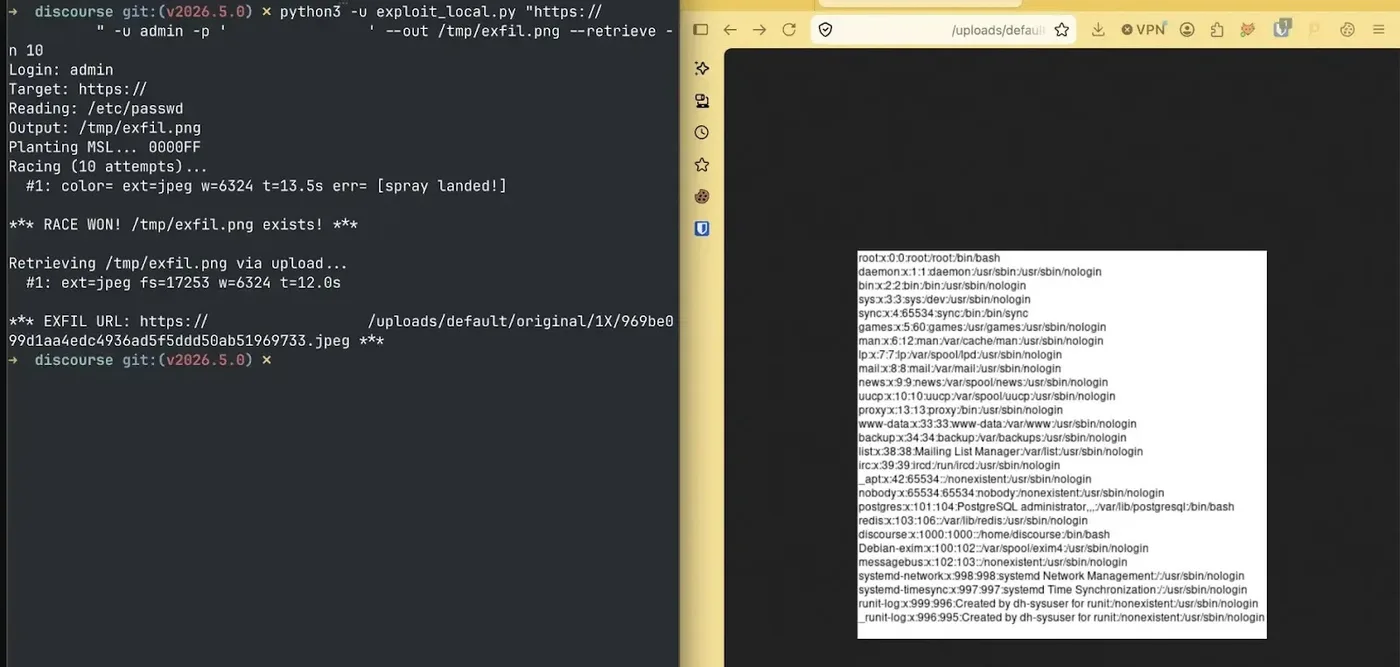
Kẻ tấn công sử dụng một file được chế tạo đặc biệt, kết hợp các byte nhận diện của định dạng JPEG XL với nội dung PostScript hợp lệ. Thư viện FastImage, vốn chịu trách nhiệm kiểm tra kích thước ảnh, đã xác nhận file này là ảnh hợp lệ, trong khi phần mở rộng .pdf của file lại điều hướng ImageMagick sử dụng Ghostscript để xử lý nội dung bên trong.
Kỹ thuật Race Condition (TOCTOU)
Điểm mấu chốt của cuộc tấn công nằm ở kỹ thuật Time-of-Check to Time-of-Use (TOCTOU). Kẻ tấn công tải lên một file JPEG hợp lệ với phần mở rộng .msvg, sau đó thay thế file tạm thời này ngay sau khi FastImage kiểm tra xong nhưng trước khi ImageMagick thực hiện tính toán màu sắc chủ đạo.
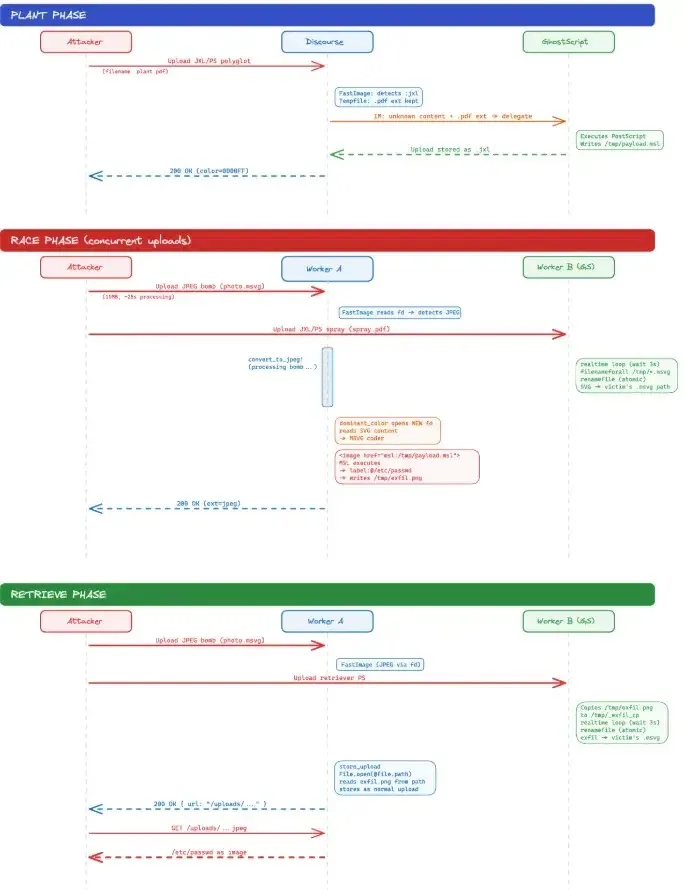
Để kéo dài cửa sổ thời gian thực hiện việc thay thế file, kẻ tấn công đã sử dụng một file JPEG được đệm (padded) đặc biệt, làm chậm quá trình xử lý của jpegoptim xuống khoảng 25 giây. Trong khoảng thời gian này, thao tác đổi tên của PostScript cho phép thay thế file một cách nguyên tử (atomic), giữ cho các handle file vẫn trỏ tới file gốc trong khi các tiến trình đọc sau đó lại truy cập vào file SVG đã bị thay thế.
Thông tin chi tiết về lỗ hổng và bản vá
Lỗ hổng này được định danh là CVE-2026-55420. Ngoài ra, các nhà nghiên cứu cũng phát hiện một lỗ hổng nhiễm độc bộ nhớ đệm (cache poisoning) cho phép thực thi JavaScript đối với khách truy cập ẩn danh thông qua việc thao tác cookie màu sắc.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-55420 | Lỗ hổng đọc file trái phép qua ImageMagick/Ghostscript |
| Phiên bản vá | 2026.6.0, 2026.5.1, 2026.4.2, 2026.1.5 | Các bản cập nhật khắc phục lỗ hổng |
| Công nghệ bị ảnh hưởng | Discourse, ImageMagick, Ghostscript | Các thành phần trong pipeline xử lý ảnh |
⚠️ Cảnh báo quan trọng: Việc chỉ dựa vào hạn chế phần mở rộng file là không đủ để ngăn chặn các cuộc tấn công này. Quản trị viên hệ thống cần cập nhật phần mềm lên phiên bản mới nhất để áp dụng các chính sách bảo mật nghiêm ngặt hơn, bao gồm việc chặn các delegate không cần thiết và thực hiện kiểm tra tính hợp lệ của dữ liệu đầu vào một cách chặt chẽ.
Để biết thêm chi tiết về các tiêu chuẩn bảo mật và cách thức phòng thủ, quản trị viên có thể tham khảo tài liệu từ National Vulnerability Database (NVD) về các lỗ hổng liên quan đến xử lý hình ảnh.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan