Phân tích kỹ thuật AdFection: Spyware zero-click lây nhiễm qua quảng cáo trực tuyến
Các nhà nghiên cứu bảo mật vừa công bố kỹ thuật AdFection, cho phép lây nhiễm spyware mà không cần người dùng tương tác, chỉ bằng cách hiển thị quảng cáo.

- Cơ chế Zero-click: AdFection cho phép thực thi mã độc mà không cần người dùng click, tải file hay thấy cảnh báo.
- Đối tượng tấn công: Các thiết bị tại Al Jazeera đã bị nhắm mục tiêu bởi spyware liên kết với nhà cung cấp Candiru.
- Hạ tầng trung gian: Discover-Tech đóng vai trò cầu nối giữa thị trường quảng cáo và các nhóm phát triển spyware thương mại.
- Phòng thủ: Cần chặn hạ tầng C2, kiểm soát ID quảng cáo và sử dụng các giải pháp chặn quảng cáo tin cậy.
Tổng quan về chiến dịch tấn công AdFection
Các nhà nghiên cứu tại Citizen Lab vừa công bố bằng chứng kỹ thuật công khai đầu tiên về loại spyware thương mại zero-click được phân phối thông qua các quảng cáo trực tuyến có mục tiêu. Phương thức này, được đặt tên là AdFection, đã lây nhiễm thành công vào các thiết bị tại mạng lưới tin tức quốc tế Al Jazeera. Đáng chú ý, quá trình lây nhiễm diễn ra hoàn toàn tự động mà không yêu cầu bất kỳ hành động nào từ phía người dùng như click chuột, tải xuống tệp tin hay xuất hiện thông báo cảnh báo.
Theo báo cáo điều tra công bố ngày 15 tháng 10 năm 2026, ít nhất 45 thiết bị của Al Jazeera đã trở thành mục tiêu trong giai đoạn 2024-2025. Phân tích nhật ký mạng cho thấy các hệ thống bị nhiễm đã liên lạc với hạ tầng của Discover-Tech ngay sau khi một quảng cáo được hiển thị. Tiếp theo, thiết bị kết nối tới máy chủ xác thực của Candiru (hiện hoạt động dưới tên Integrity Labs) để kiểm tra tính hợp lệ trước khi nhận payload từ máy chủ điều khiển (C2).
Cơ chế hoạt động của Discover-Tech và AdFection
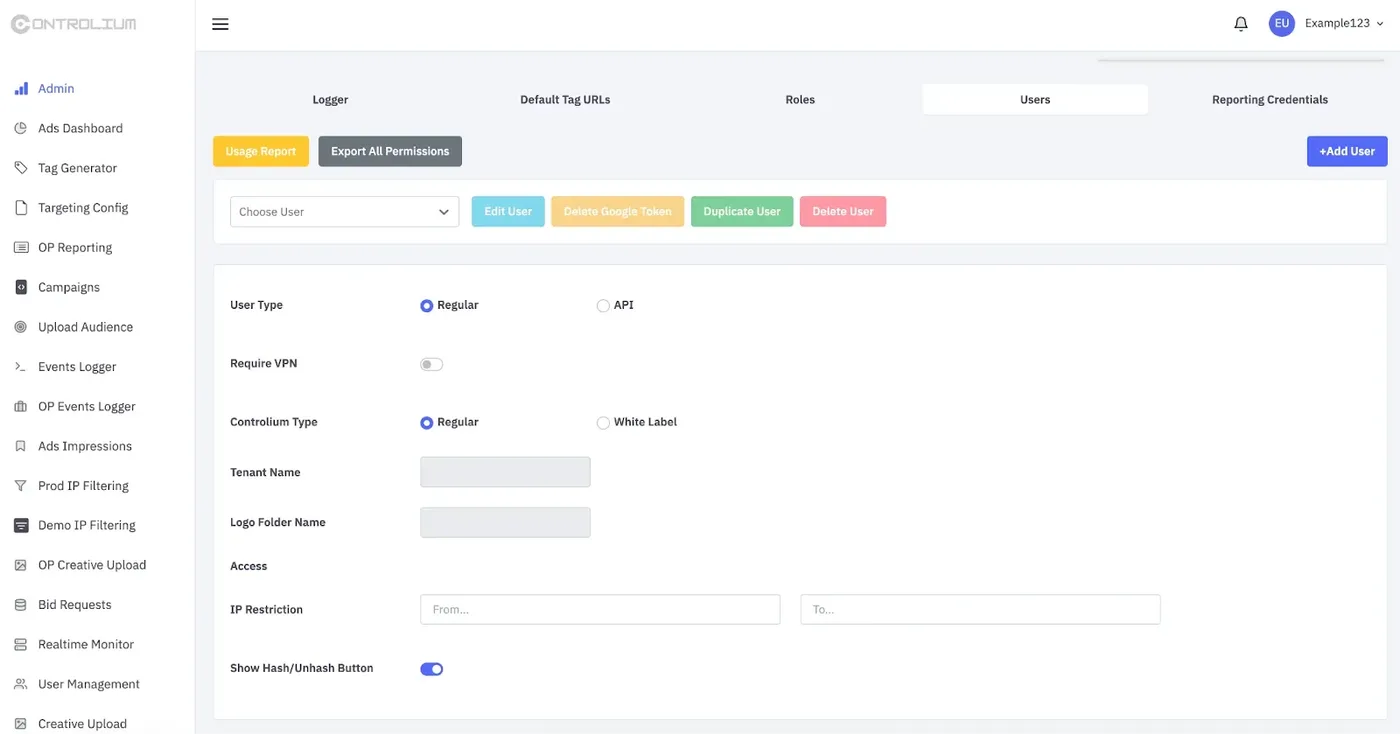
Discover-Tech là một công ty Israel tự giới thiệu là doanh nghiệp quảng cáo, nhưng thực tế đóng vai trò trung gian giữa thị trường quảng cáo trực tuyến và các nhóm spyware thương mại. Nền tảng Controlium của họ cho phép khách hàng nhắm mục tiêu cụ thể vào nạn nhân thông qua ID quảng cáo di động, cookie trình duyệt và địa chỉ IP.
Khi một quảng cáo được tải, mã nhúng bên trong sẽ liên lạc với máy chủ của Discover-Tech. Máy chủ này thực hiện quyết định xem người dùng có phải là mục tiêu đã chọn hay không. Nếu các thông số khớp với yêu cầu, máy chủ sẽ trả về mã JavaScript để tải thêm các đoạn mã độc hại và bắt đầu quá trình lây nhiễm. Phương thức này tận dụng thực tế rằng quảng cáo hiện đại không chỉ là hình ảnh hay video đơn thuần mà còn chứa mã đo lường, theo dõi và tải nội dung từ bên thứ ba.
Kỹ thuật khai thác Real-time Bidding (RTB)
Hệ thống đấu giá thời gian thực (Real-time bidding) chia sẻ dữ liệu trong tích tắc để các nhà quảng cáo quyết định mua vị trí quảng cáo. Dữ liệu này bao gồm ID thiết bị, địa chỉ IP, vị trí và chi tiết trình duyệt. AdFection lợi dụng thiết kế này để xác định chính xác thiết bị mục tiêu và chỉ gửi mã độc cho chúng, giúp hành vi này khó bị phát hiện bởi các nền tảng quảng cáo và nhà nghiên cứu bảo mật.
⚠️ Cảnh báo quan trọng: Việc hiển thị quảng cáo từ Discover-Tech không khẳng định thiết bị đã bị nhiễm, nhưng hàng triệu thiết bị đã bị điều hướng âm thầm tới các máy chủ liên kết với Candiru để theo dõi và kiểm tra trước khi thực hiện tấn công.
Phân tích mẫu mã độc và chỉ số IOCs
Các nhà điều tra đã thu hồi một tệp DLL Windows từ một thiết bị bị xâm nhập và xác định với độ tin cậy cao rằng nó thuộc về Candiru. Mẫu này sử dụng kỹ thuật COM hijacking để duy trì sự hiện diện và phương pháp XOR lặp lại 48-byte để ẩn các chuỗi ký tự (strings). Nó cũng chứa hai tên miền C2 và chia sẻ hành vi cốt lõi với các chuỗi công cụ trước đây của Candiru.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 Hash | 255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8 | Mẫu DLL Windows liên kết với Candiru |
| Nhóm APT | Candiru / Integrity Labs | Nhà cung cấp spyware thương mại |
| Nền tảng | Controlium | Công cụ nhắm mục tiêu quảng cáo |
Citizen Lab cũng kết nối Discover-Tech với các thực thể khác như Intelos và Bindecy. Một tác nhân riêng biệt có tên DARK CARTOGRAPHER được cho là đã sử dụng cùng hạ tầng này để liên kết ID quảng cáo với số điện thoại bằng cách lạm dụng các lỗ hổng tại nhà mạng di động, từ đó tiết lộ danh tính thực đằng sau một hồ sơ quảng cáo.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Sự cố này cho thấy việc cẩn thận khi click chuột là không đủ để ngăn chặn mọi hình thức lây nhiễm. Các đội ngũ an ninh mạng cần thực hiện các biện pháp cứng hóa hệ thống sau đây:
- Chặn hạ tầng độc hại: Cập nhật danh sách chặn (blocklist) đối với các tên miền và IP liên quan đến Discover-Tech và Candiru.
- Giám sát lưu lượng: Kiểm tra các lưu lượng liên quan đến quảng cáo bất thường, đặc biệt là các yêu cầu kết nối tới các máy chủ quảng cáo không xác định.
- Giới hạn ID quảng cáo: Người dùng nên reset ID quảng cáo di động và tắt tính năng quảng cáo cá nhân hóa.
- Sử dụng công cụ chặn: Triển khai các trình chặn quảng cáo tin cậy và sử dụng kỹ thuật cách ly trình duyệt (browser isolation) đối với các mạng nhạy cảm.
- Kiểm soát script: Thiết lập chính sách nghiêm ngặt đối với các script bên thứ ba, ngăn chặn việc thực thi mã không được kiểm duyệt.
Các công ty quảng cáo cũng được kêu gọi cải thiện quy trình kiểm tra nhà cung cấp, quét mã quảng cáo, chia sẻ dữ liệu mối đe dọa và ngăn chặn các bên thứ ba không xác định chạy mã mà không có sự đánh giá kỹ lưỡng. AdFection đã thay đổi hoàn toàn rủi ro xung quanh quảng cáo trực tuyến, biến chúng thành một phần của chuỗi cung ứng spyware mà nạn nhân không cần thực hiện bất kỳ hành động nào.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan