Phân tích chiến dịch tấn công chuỗi cung ứng nhắm vào phần mềm AOMEI
Nhóm tấn công UNC7017 đã lợi dụng hệ thống cập nhật của AOMEI để phát tán mã độc thông qua các cửa sổ thời gian ngắn, gây rủi ro nghiêm trọng cho người dùng.

- Chiến dịch tấn công: Nhóm UNC7017 đã thực hiện các cuộc tấn công chuỗi cung ứng bằng cách thao túng tệp cấu hình cập nhật của AOMEI.
- Cơ chế khai thác: Kẻ tấn công thay đổi tệp
down_html.inivàNotifycfg.initrong thời gian cực ngắn (5-10 phút) để điều hướng người dùng tải về mã độc thay vì bản cập nhật hợp lệ.- Tác động: Mã độc CROSSROAD và SHINYROAD được triển khai, thiết lập backdoor và thực hiện kỹ thuật cưỡng ép xác thực (credential coercion) qua WebDAV.
- Khuyến nghị: Các tổ chức cần rà soát nhật ký hệ thống, kiểm tra các tác vụ lên lịch (scheduled tasks) bất thường và áp dụng xác thực mã nguồn cập nhật.
Các nhà nghiên cứu từ Google Threat Intelligence Group (GTIG) và Mandiant vừa công bố báo cáo chi tiết về một chiến dịch tấn công chuỗi cung ứng tinh vi nhắm vào hệ thống cập nhật của phần mềm AOMEI. Thay vì khai thác lỗ hổng phần mềm truyền thống, kẻ tấn công đã lợi dụng chính cơ chế phân phối cập nhật hợp lệ để phát tán mã độc, một kỹ thuật đòi hỏi sự chuẩn bị kỹ lưỡng và khả năng kiểm soát hạ tầng mục tiêu trong thời gian ngắn.
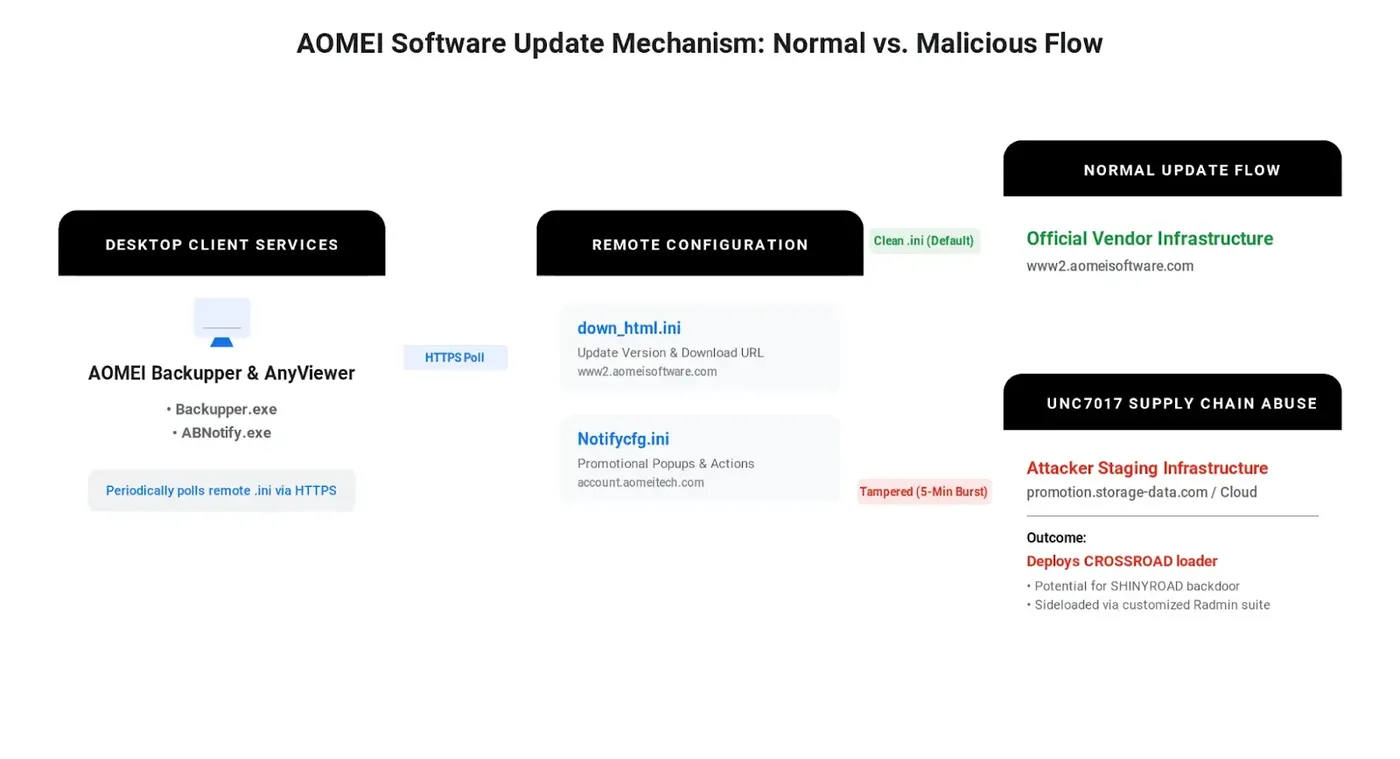
Trong giai đoạn từ tháng 4 đến tháng 7 năm 2026, nhóm tấn công UNC7017 đã thực hiện các thay đổi cấu hình trên máy chủ của AOMEI trong các khoảng thời gian rất ngắn, cụ thể là 10 phút vào ngày 28/5, 6 phút vào ngày 16/7 và 5 phút vào ngày 20/7. Việc thao túng các tệp down_html.ini và Notifycfg.ini cho phép kẻ tấn công điều hướng tiến trình cập nhật của ứng dụng AOMEI Backupper tới các máy chủ do chúng kiểm soát, từ đó tải về các tệp ZIP chứa mã độc thay vì các bản vá chính thống.
Phân tích chuỗi tấn công và kỹ thuật của UNC7017
Chuỗi mã độc được các nhà nghiên cứu định danh là CROSSROAD và SHINYROAD. Khi người dùng thực hiện kiểm tra cập nhật trong các "cửa sổ thời gian" này, tệp upgrade-now.exe (CROSSROAD) sẽ được thực thi. Chương trình này đóng vai trò là trình tải giai đoạn đầu (loader), thực hiện kiểm tra môi trường máy tính nạn nhân, tạo các tác vụ lên lịch (scheduled tasks) để duy trì sự hiện diện và tự xóa dấu vết sau khi hoàn tất.
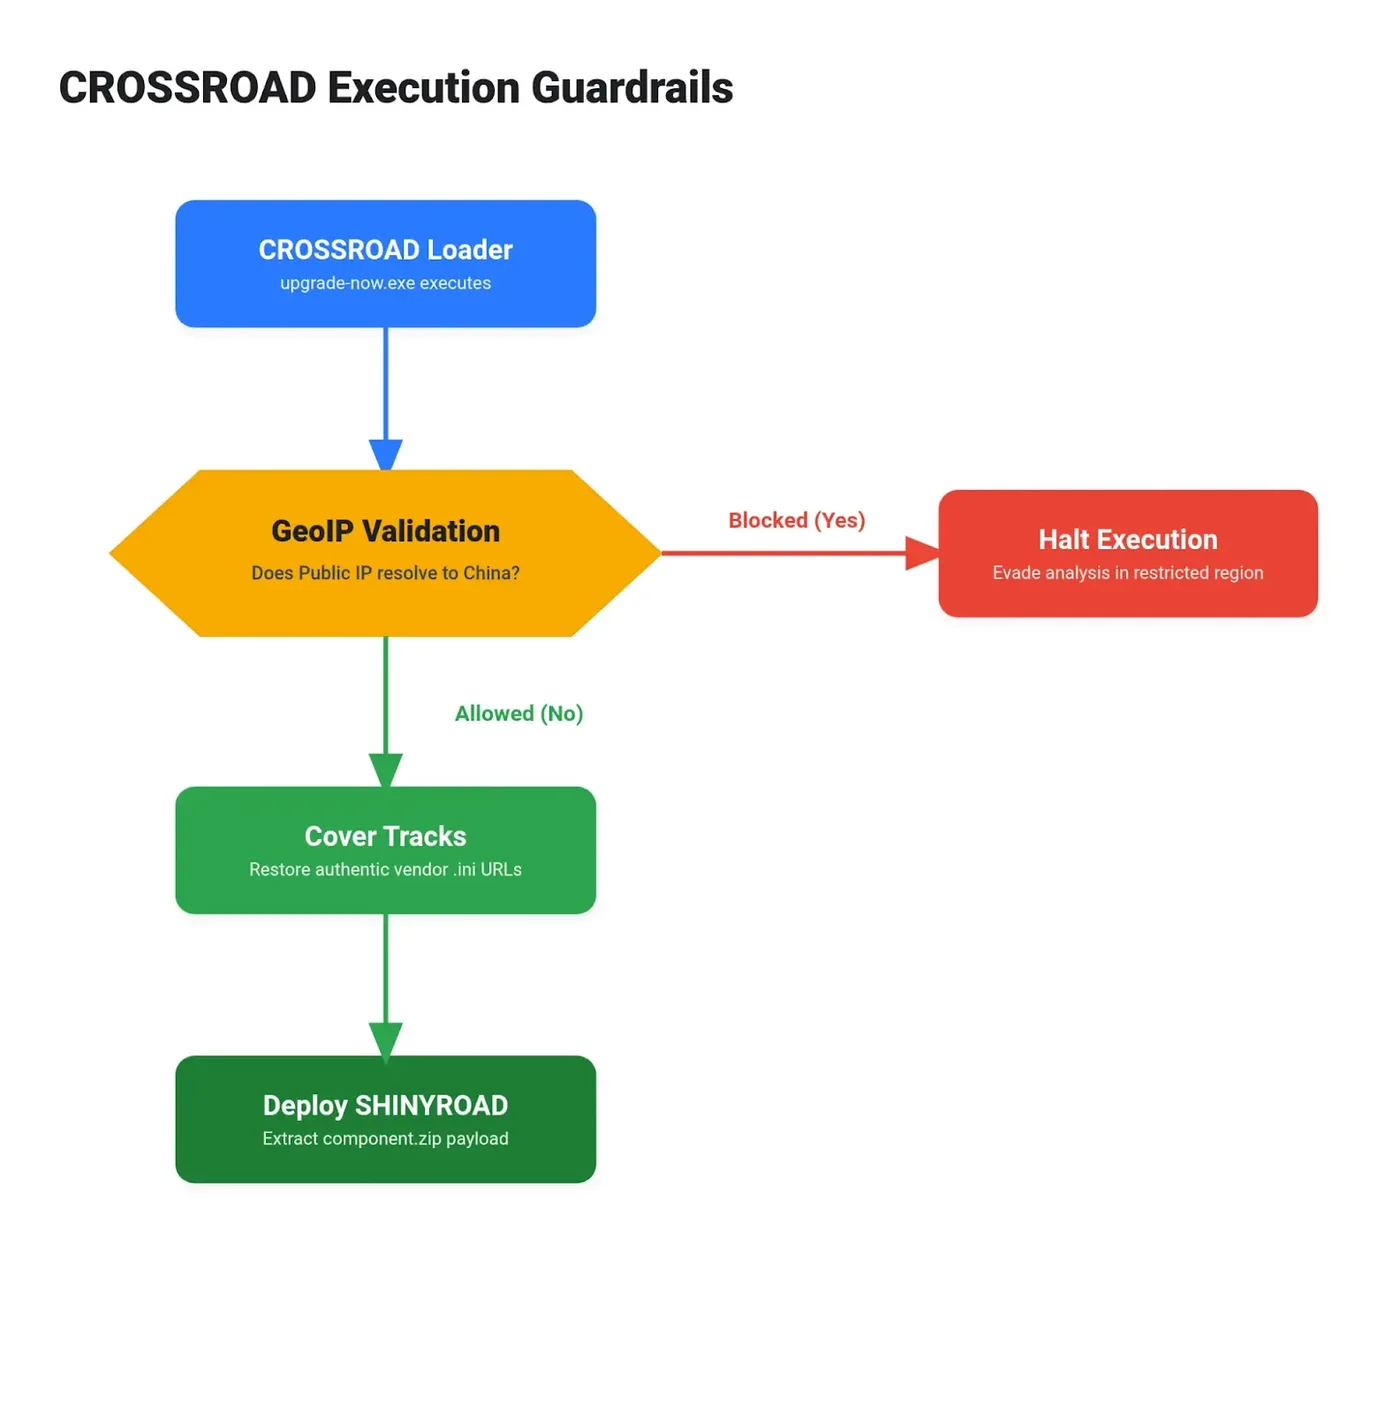
Sau khi CROSSROAD được thực thi, nó sẽ khởi chạy một tiến trình Radmin hợp lệ nhưng được đặt cạnh một tệp DLL độc hại có tên BlkScrDl.dll. Kỹ thuật này lợi dụng cơ chế DLL Side-Loading để nạp SHINYROAD, một backdoor cho phép kẻ tấn công thiết lập kênh liên lạc C2 (Command and Control). Ngoài ra, nhóm tấn công còn sử dụng ADAPTAGENT, một client của framework Adaptix, được ngụy trang dưới dạng phần mềm Nitro PDF để tăng cường khả năng kiểm soát.
Kỹ thuật cưỡng ép xác thực (Credential Coercion)
Vào ngày 20/7, kẻ tấn công đã bổ sung một kỹ thuật nguy hiểm hơn bằng cách sử dụng một cửa sổ thông báo ẩn (kích thước 1 pixel) để ép buộc client AOMEI thực hiện yêu cầu tệp từ xa qua giao thức WebDAV. Hành động này khiến máy tính nạn nhân tự động gửi thông tin xác thực NetNTLMv2 tới máy chủ do kẻ tấn công kiểm soát mà không cần bất kỳ sự tương tác nào từ phía người dùng.
Bảng tổng hợp chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hash (CROSSROAD) | 6670ab3f0434a42f33416f8354150b1701e7615f3cfa2f1635e54f8df0f6eec7 | Tệp nén chứa mã độc |
| Hash (Loader) | 11e576df44e9c9eef72b9f5b699291bcdb200a19130778ec231e5b0987b913ad | Trình tải giai đoạn đầu |
| IP C2 | 8.210.84.56 | Máy chủ điều khiển từ xa |
| Domain | promotion.storage-data.com | Tên miền phân phối mã độc |
⚠️ Cảnh báo quan trọng: Việc sửa lỗi từ phía máy chủ của AOMEI không loại bỏ được mã độc đã cài đặt trên các máy tính bị ảnh hưởng. Các quản trị viên hệ thống cần thực hiện rà soát toàn diện các tệp nhật ký, kiểm tra các tác vụ lên lịch bất thường liên quan đến Radmin hoặc Nitro và quét các tệp DLL trong thư mục cài đặt phần mềm.
Để phòng chống các cuộc tấn công tương tự, các nhà nghiên cứu khuyến nghị các nhà phát triển phần mềm cần áp dụng các biện pháp bảo mật nghiêm ngặt hơn cho hệ thống cập nhật. Điều này bao gồm việc sử dụng các tệp cấu hình đã được ký số (signed configuration files), thực hiện kiểm tra tính toàn vẹn bằng mã băm (cryptographic verification) cho mọi tệp tải về và giới hạn nghiêm ngặt các tên miền mà trình cập nhật được phép kết nối. Việc tách biệt các thông báo quảng cáo khỏi tiến trình thực thi cập nhật cũng là một biện pháp quan trọng để giảm thiểu rủi ro bị lạm dụng tính năng.
Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công chuỗi cung ứng tại MITRE ATT&CK Framework để xây dựng các quy tắc phát hiện (detection rules) phù hợp trong hệ thống SIEM/EDR của tổ chức.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan