Lỗ hổng CVE-2026-47483 trong NVIDIA DCGM Exporter: Nguy cơ cạn kiệt tài nguyên GPU
NVIDIA vừa phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-47483 trong DCGM Exporter, cho phép kẻ tấn công từ xa gây cạn kiệt tài nguyên và làm gián đoạn hệ thống AI.

- Lỗ hổng nghiêm trọng: CVE-2026-47483 (CVSS 8.2) cho phép kẻ tấn công từ xa thực hiện tấn công từ chối dịch vụ (DoS) thông qua việc cạn kiệt tài nguyên.
- Cơ chế khai thác: Lạm dụng các route profiling không được bảo vệ trong
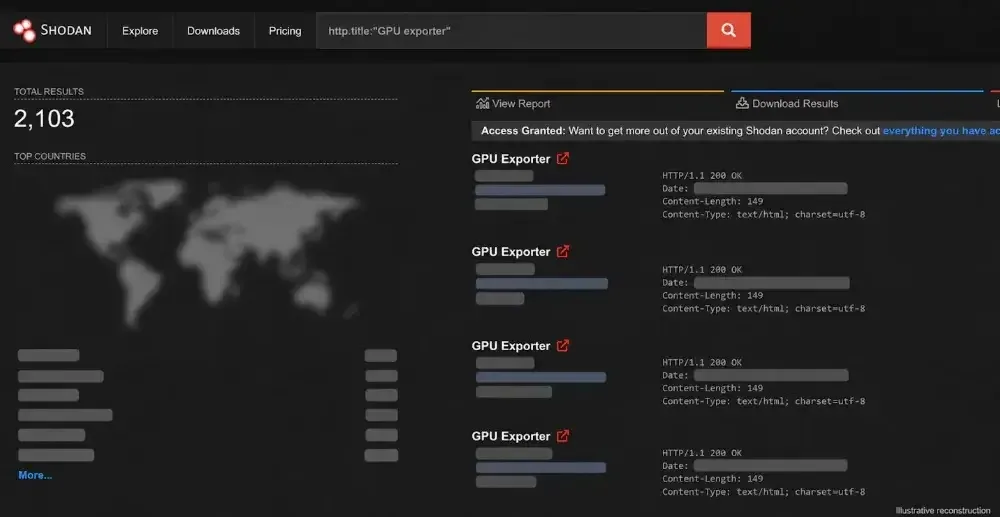
/debug/pprofđể gây quá tải CPU và bộ nhớ.- Phạm vi ảnh hưởng: Hơn 2.100 máy chủ DCGM Exporter công khai trên internet, bao gồm các hạ tầng AI sử dụng GPU NVIDIA H100, H200 và RTX 4090/5090.
- Khuyến nghị: Cập nhật lên phiên bản 4.8.2 trở lên và vô hiệu hóa tính năng profiling nếu không cần thiết.
Các nhà nghiên cứu bảo mật vừa công bố phát hiện về một lỗ hổng bảo mật nghiêm trọng mang mã CVE-2026-47483 tồn tại trong NVIDIA DCGM Exporter. Đây là công cụ giám sát phổ biến được sử dụng rộng rãi trong các cụm Kubernetes và máy chủ GPU để thu thập dữ liệu hiệu năng như nhiệt độ, mức sử dụng bộ nhớ, điện năng tiêu thụ và hoạt động của workload. Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể gây cạn kiệt tài nguyên hệ thống, làm treo quá trình giám sát và gián đoạn các tác vụ AI quan trọng.
Theo phân tích kỹ thuật, lỗ hổng nằm ở các route profiling của Go tại đường dẫn /debug/pprof. Về bản chất, các route này được thiết kế để hỗ trợ nhà phát triển kiểm tra mức sử dụng CPU và bộ nhớ trong quá trình debug. Tuy nhiên, các bản dựng bị ảnh hưởng đã vô tình phơi bày các endpoint này ra môi trường mạng mà không có cơ chế kiểm soát truy cập hoặc giới hạn yêu cầu (rate limiting). Kẻ tấn công có thể gửi hàng loạt yêu cầu profiling đồng thời, dẫn đến việc tiêu thụ tài nguyên không kiểm soát, khiến dịch vụ bị chậm, phản hồi lỗi hoặc sập hoàn toàn.
Phân tích tác động và phạm vi ảnh hưởng
NVIDIA đã đánh giá lỗ hổng này ở mức 8.2/10 (nghiêm trọng) và phân loại theo CWE-770 (phân bổ tài nguyên mà không có giới hạn phù hợp). Khi dịch vụ giám sát bị sập, quản trị viên sẽ mất khả năng theo dõi sức khỏe GPU, dẫn đến việc không thể phát hiện kịp thời các lỗi phần cứng hoặc tình trạng quá nhiệt. Ngoài ra, áp lực tài nguyên từ quá trình khai thác có thể làm chậm các tác vụ AI đang chạy trên cùng một host nếu không có các chính sách giới hạn container hoặc host nghiêm ngặt.
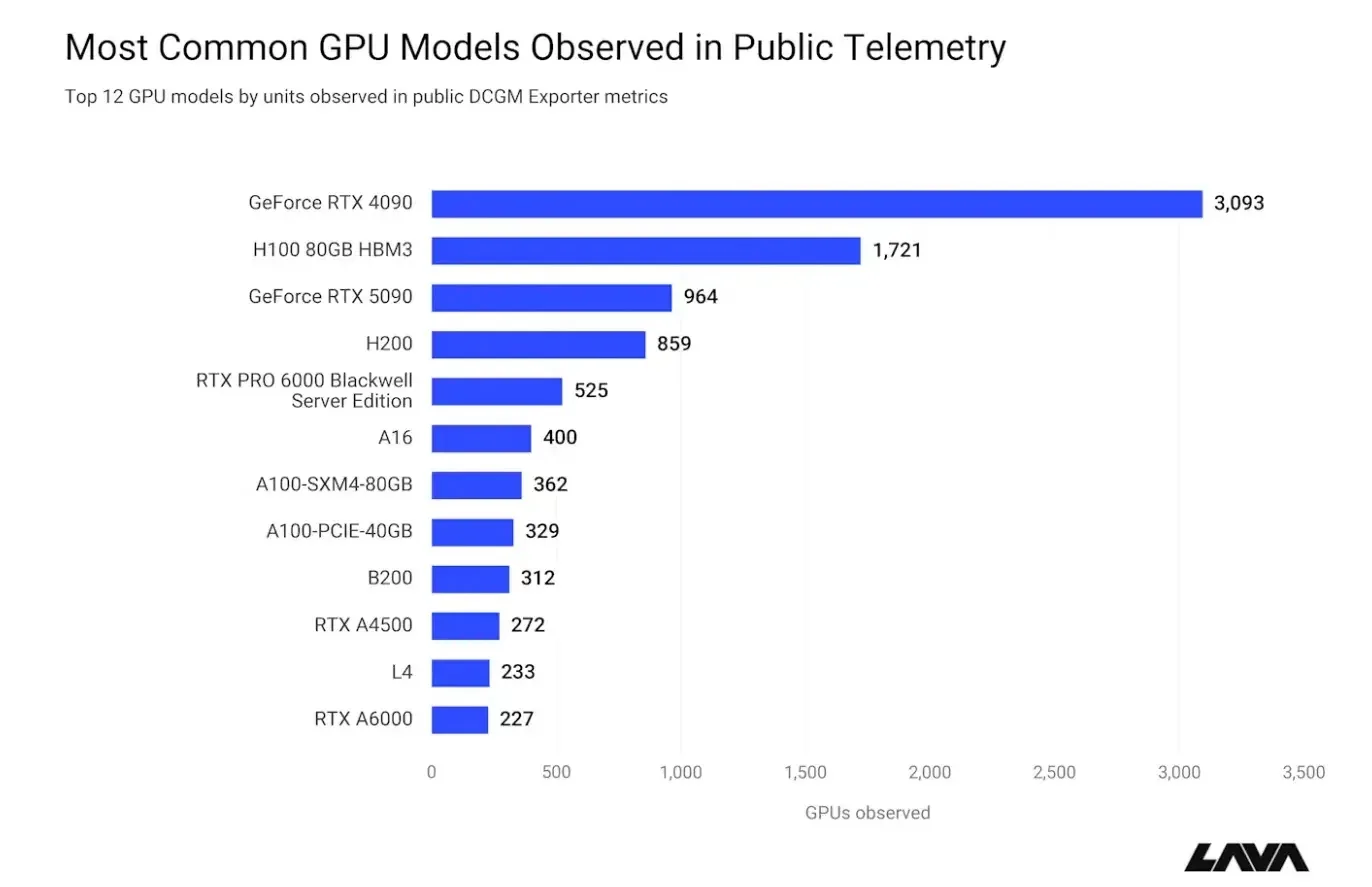
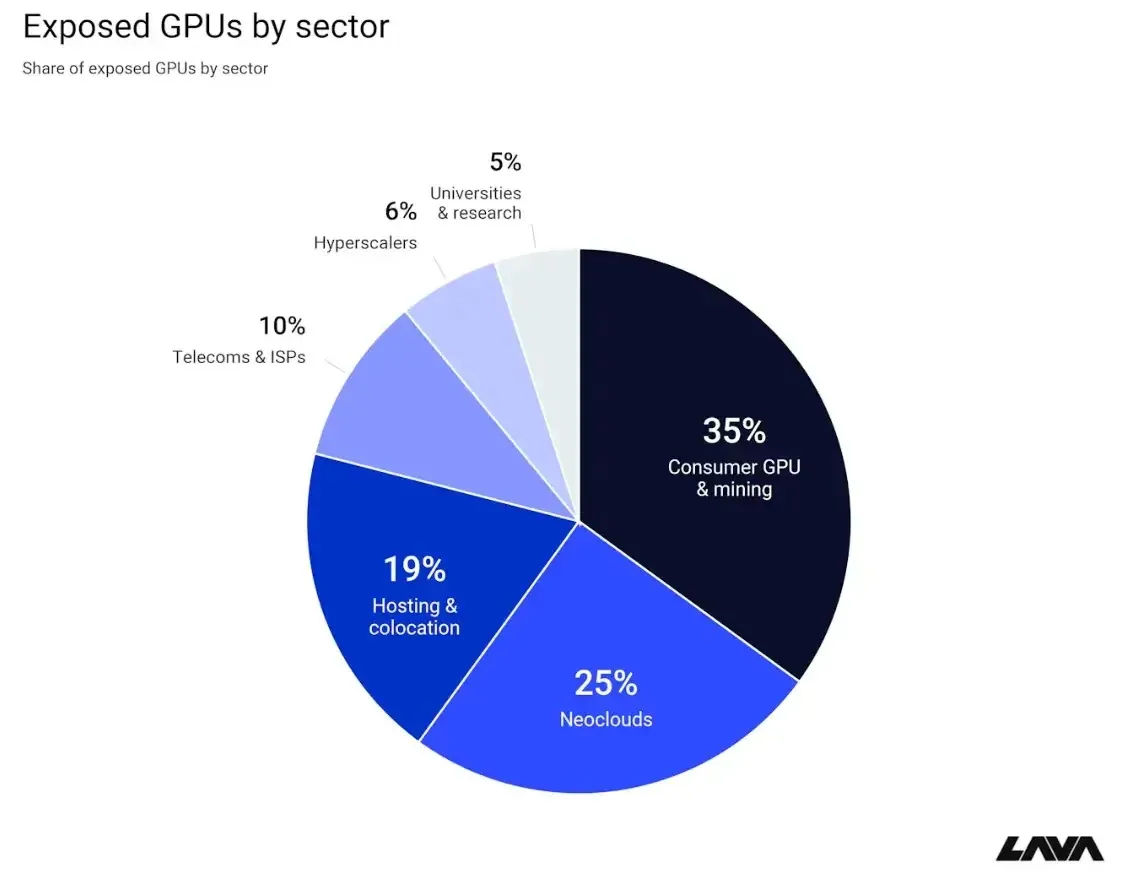
Nhóm nghiên cứu tại Lava Security đã thực hiện các đợt quét internet từ tháng 3 đến tháng 5 năm 2026 và xác định được khoảng 2.100 máy chủ đang cung cấp số liệu mà không có xác thực. Khoảng 1/4 trong số này cũng phơi bày các route profiling nguy hiểm. Dữ liệu phần cứng bị lộ bao gồm các dòng GPU cao cấp như H100, H200, B200, Blackwell Ultra B300 và cả các dòng GPU tiêu dùng RTX 4090, RTX 5090. Hoa Kỳ là quốc gia có số lượng GPU bị lộ lớn nhất với 5.274 đơn vị, chiếm 44% tổng số quan sát được.
Bảng tổng hợp thông tin lỗ hổng
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-47483 | Lỗ hổng cạn kiệt tài nguyên trong DCGM Exporter |
| Mã CWE | CWE-770 | Phân bổ tài nguyên không giới hạn |
| Điểm CVSS | 8.2 (High) | Nguy cơ DoS và gián đoạn dịch vụ AI |
| Cổng mặc định | 9400 | Cổng thường được sử dụng cho DCGM Exporter |
Khuyến nghị phòng thủ và khắc phục
Để giảm thiểu rủi ro, các tổ chức cần thực hiện ngay các bước sau đây:
- Cập nhật phần mềm: Nâng cấp NVIDIA DCGM Exporter lên phiên bản 4.8.2 hoặc mới hơn ngay lập tức.
- Cấu hình bảo mật: Đảm bảo tham số
--enable-pprofđược giữ ở trạng thái vô hiệu hóa (disabled) trừ khi thực sự cần thiết cho mục đích debug. - Kiểm soát truy cập: Các dịch vụ Exporter, Prometheus và Node Exporter chỉ nên được bind vào giao diện mạng nội bộ (loopback) hoặc chỉ chấp nhận lưu lượng từ các hệ thống giám sát đã được phê duyệt thông qua Firewall, Cloud Security Groups hoặc Kubernetes NetworkPolicies.
- Giám sát hệ thống: Kiểm tra cổng 9400, chặn truy cập công khai vào
/debug/pprofvà theo dõi log để phát hiện các yêu cầu profiling bất thường hoặc kéo dài.
Các dấu hiệu như bộ nhớ tăng đột biến, CPU quá tải, lỗi scrape dữ liệu Prometheus hoặc mất dữ liệu giám sát GPU có thể là dấu hiệu của việc đang bị thăm dò hoặc khai thác. Đội ngũ vận hành cần xác nhận rằng các container đã được vá lỗi đã được triển khai trên tất cả các node GPU, thay vì chỉ cập nhật trong registry hoặc file cấu hình mà chưa khởi động lại dịch vụ. Bạn có thể tham khảo thêm thông tin chi tiết tại National Vulnerability Database (NVD) để cập nhật các hướng dẫn bảo mật mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan