Hirudo: Mã độc Android mới thay thế ứng dụng ngân hàng để qua mặt bảo mật
Hirudo là một Trojan ngân hàng Android tinh vi, sử dụng kỹ thuật thay thế ứng dụng hợp pháp bằng các bản sao độc hại để đánh cắp thông tin tài chính và kiểm soát thiết bị từ xa.

- Cơ chế tấn công: Hirudo thực hiện thay thế ứng dụng ngân hàng gốc bằng phiên bản đã chỉnh sửa, giữ nguyên tên và phiên bản để tránh bị phát hiện.
- Khả năng RAT: Mã độc tích hợp tính năng Remote Access Trojan (RAT), cho phép kẻ tấn công xem màn hình, điều khiển camera và thu thập thông tin đăng nhập.
- Kỹ thuật né tránh: Sử dụng framework YAHFA và Dobby để can thiệp vào các tiến trình nội bộ, giả mạo chứng chỉ và vô hiệu hóa các cơ chế bảo mật của Android.
- Phạm vi ảnh hưởng: Tập trung vào các ngân hàng tại Indonesia với khả năng mở rộng sang nhiều quốc gia khác như Trung Quốc, Ấn Độ, Thái Lan.
Các nhà nghiên cứu bảo mật vừa phát hiện một loại mã độc Android mới có tên là Hirudo, mang đến một phương thức tấn công tài chính đầy nguy hiểm. Thay vì chỉ sử dụng các lớp phủ (overlay) giả mạo, Hirudo thực hiện hành vi gỡ cài đặt ứng dụng ngân hàng hợp pháp và thay thế bằng một bản sao đã được sửa đổi. Bản sao này giữ nguyên tên và phiên bản của ứng dụng gốc nhưng chứa mã độc được thiết kế để can thiệp vào các kiểm tra bảo mật của hệ thống.
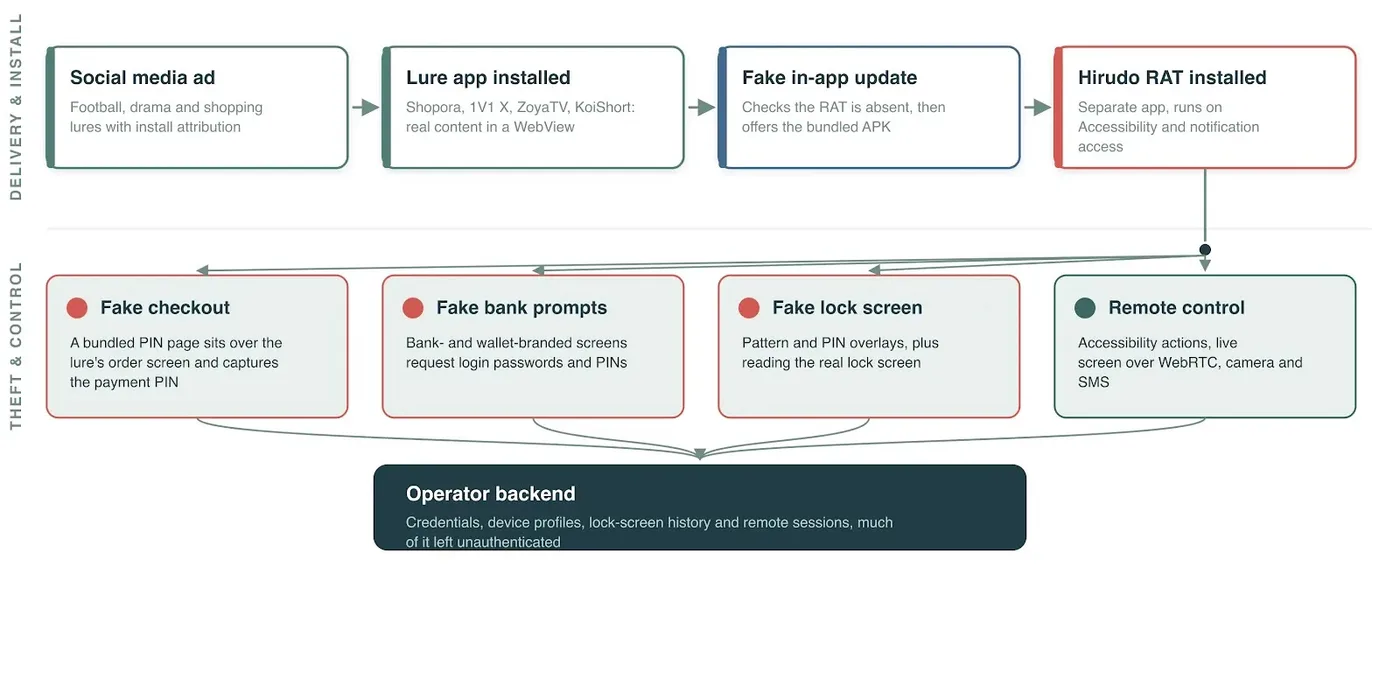
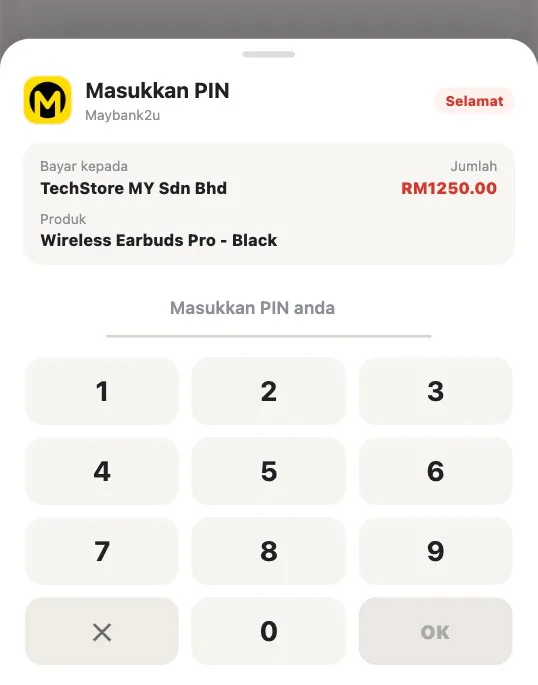
Hirudo không chỉ dừng lại ở việc đánh cắp thông tin đăng nhập mà còn hoạt động như một công cụ truy cập từ xa (RAT). Kẻ tấn công có thể thu thập mật khẩu ngân hàng, mã PIN thanh toán, tin nhắn SMS và chi tiết mở khóa thiết bị. Ngoài ra, mã độc còn có khả năng ghi lại màn hình và truy cập camera của thiết bị bị nhiễm, biến nó thành một công cụ gián điệp tài chính toàn diện.
Cơ chế thay thế ứng dụng và kỹ thuật Hooking
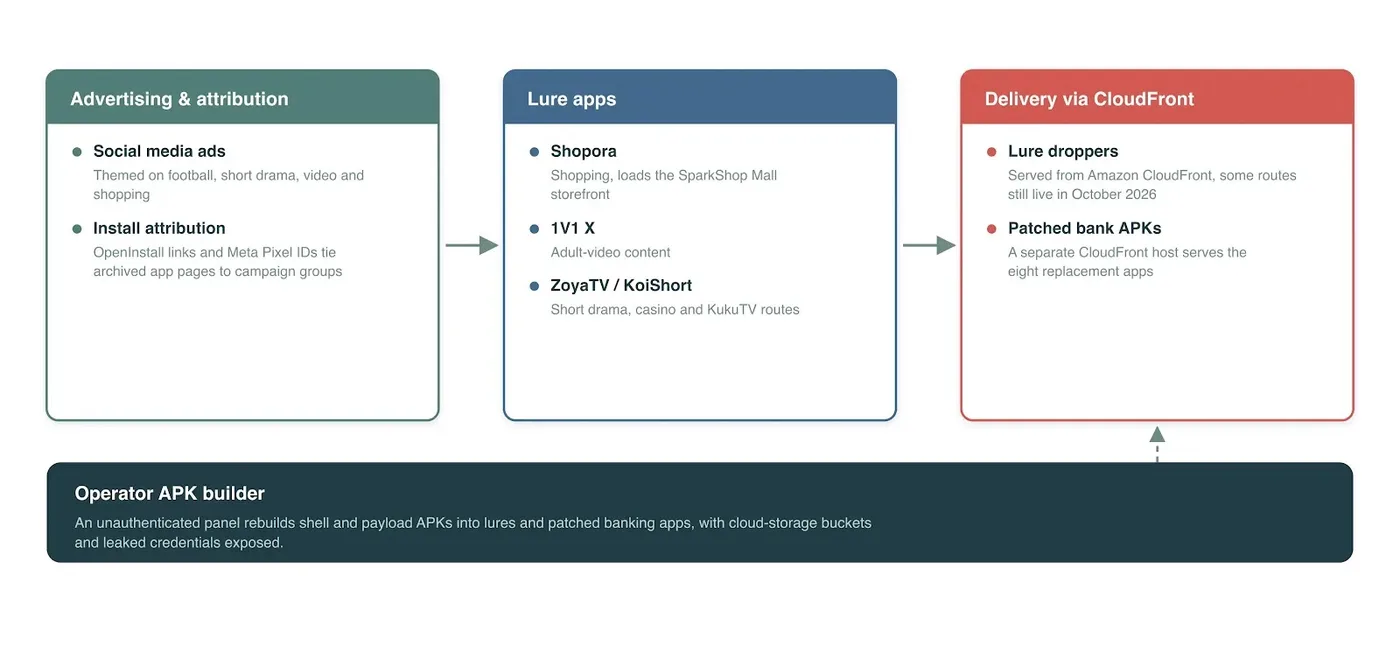
Mã độc Hirudo thường được phát tán thông qua các ứng dụng mua sắm hoặc giải trí như Shopora, 1V1 X, ZoyaTV và KoiShort. Khi người dùng cài đặt các ứng dụng này, chúng sẽ âm thầm kiểm tra sự hiện diện của payload Hirudo. Nếu chưa có, ứng dụng sẽ hiển thị thông báo cập nhật giả mạo để lừa người dùng cài đặt thành phần độc hại thứ hai.
Sau khi được kích hoạt, Hirudo sử dụng dịch vụ Accessibility của Android để phát hiện ứng dụng ngân hàng mục tiêu. Nó sẽ hiển thị thông báo cập nhật giả, sau đó gỡ cài đặt ứng dụng gốc và cài đặt bản sao đã bị chỉnh sửa. Bản sao này được ký bằng khóa thử nghiệm (test key) thay vì khóa của ngân hàng, do đó nó cần phải gỡ bỏ ứng dụng gốc trước để tránh xung đột chữ ký.
Khi ứng dụng độc hại được cài đặt, nó tải một engine hooking dựa trên các framework mã nguồn mở YAHFA và Dobby. Engine này cho phép mã độc thay đổi cách ứng dụng phản hồi khi kiểm tra chứng chỉ hoặc yêu cầu thông tin. Cụ thể, nó có thể báo cáo chứng chỉ gốc thay vì chứng chỉ thử nghiệm, ẩn các dịch vụ Accessibility đang hoạt động và vô hiệu hóa cờ FLAG_SECURE để cho phép chụp ảnh màn hình.
Phân tích các chỉ số IOCs và phạm vi tấn công
Dữ liệu từ các nhà nghiên cứu cho thấy Hirudo đã chuẩn bị sẵn các bản sao cho ít nhất tám ứng dụng ngân hàng tại Indonesia. Tuy nhiên, mã nguồn của nó cũng chứa các mục tiêu tại Trung Quốc, Ấn Độ, Mexico, Morocco và Thái Lan. Dưới đây là các chỉ số IOCs quan trọng được ghi nhận:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | f796eb9ecf516e4f1fafcf89200d9f7d8ddd234f705e63f1bc8fc3ef583f0248 | Shopping lure và dropper |
| SHA-256 | 0097a0406be20544e98e981075427f40789db40fe4a53b1b4523383a945328b7 | 1V1 vip lure và dropper |
| SHA-256 | 2e45277acfde3fb704179476b08f428f66a03670bbdbf2e8ec79c0b0333c009b | KoiShort lure và dropper |
| SHA-256 | d51f2bd7ffb49c224d8eaec2c8ca1c8ab9fce2fd5fdceea01eb54296c2f47b4d | ZoyaTV lure và dropper |
| SHA-256 | 425cd7072b5e9386ac94e97fe272980b6ef36240df6b5d77b371ab7378004c83 | Hirudo RAT (July build) |
| SHA-256 | b2270c29b3d0a49a716730d6ef108cffec0b1a4b159dd02e93333fb85e492b99 | Hirudo RAT v7.8.166 |
⚠️ Cảnh báo quan trọng: Người dùng tuyệt đối không cài đặt các bản cập nhật ứng dụng từ nguồn không chính thống. Nếu ứng dụng ngân hàng tự động biến mất hoặc yêu cầu quyền Accessibility bất thường, hãy liên hệ ngay với ngân hàng qua kênh chính thức và kiểm tra thiết bị.
Các tổ chức tài chính cần kết hợp kiểm tra Play Integrity phía máy chủ với việc kiểm tra thu hồi chứng chỉ và giám sát hành vi giao dịch. Không nên dựa hoàn toàn vào các tín hiệu từ thiết bị vì Hirudo có khả năng can thiệp vào các tín hiệu này để đánh lừa hệ thống bảo mật. Việc giám sát các hành động nhạy cảm như khôi phục mật khẩu hoặc thêm người thụ hưởng là vô cùng cần thiết để ngăn chặn các cuộc tấn công gian lận tài chính.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan