FBI bắt giữ chuyên gia an ninh mạng liên quan đến nhóm tội phạm ShinyHunters
FBI đã bắt giữ một chuyên gia an ninh mạng người Canada liên quan đến cuộc điều tra tống tiền của nhóm hacker khét tiếng ShinyHunters, làm dấy lên lo ngại về an ninh dữ liệu.

- Sự kiện: FBI bắt giữ Edward Dubrovsky, một chuyên gia an ninh mạng người Canada, liên quan đến âm mưu tống tiền kỹ thuật số.
- Nhóm mục tiêu: Các hoạt động điều tra tập trung vào nhóm hacker ShinyHunters, tổ chức đã gây ra thiệt hại hơn 70 triệu USD trong năm 2026.
- Phạm vi ảnh hưởng: Vụ việc liên quan đến việc đánh cắp dữ liệu nhạy cảm từ cổng thông tin tuyển dụng của FBI, bao gồm thông tin cá nhân và hồ sơ y tế.
- Tình trạng pháp lý: Các cáo buộc hiện vẫn đang trong quá trình điều tra với hồ sơ tòa án được niêm phong, chưa có phán quyết cuối cùng.
Vào ngày 8 tháng 10 năm 2026, Cục Điều tra Liên bang Hoa Kỳ (FBI) đã thực hiện lệnh bắt giữ đối với Edward Dubrovsky, một chuyên gia an ninh mạng người Canada, tại Pennsylvania. Vụ bắt giữ này là một phần trong chiến dịch điều tra quy mô lớn nhắm vào nhóm tội phạm mạng ShinyHunters, một tổ chức nổi tiếng với các chiến dịch tống tiền và đánh cắp dữ liệu quy mô lớn.
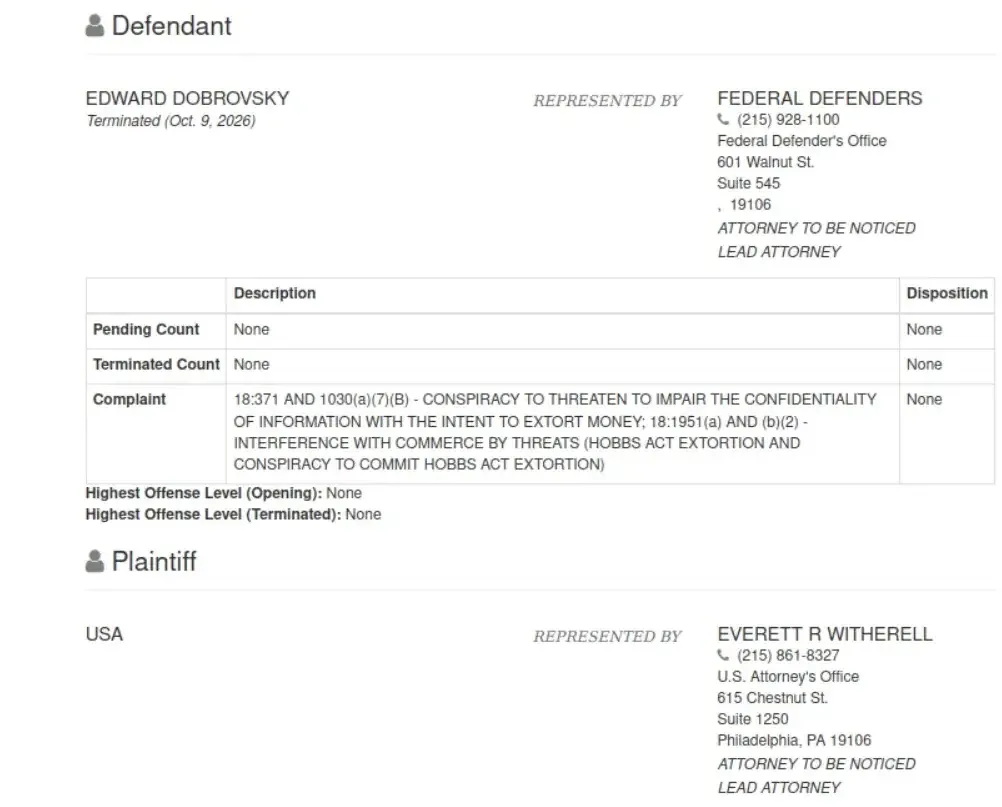
Theo các báo cáo từ KrebsOnSecurity, Dubrovsky có liên hệ với công ty bảo mật CyberSteward và đã có mặt tại Pennsylvania để tham dự hội nghị bảo hiểm mạng Cyber Risk Summit diễn ra tại khách sạn Loews Philadelphia. Mặc dù hồ sơ tòa án công khai liệt kê bị cáo là Edward Dobrovsky, các nguồn tin xác nhận đây chính là cá nhân đang bị điều tra về các hành vi liên quan đến âm mưu tống tiền và can thiệp vào hoạt động thương mại thông qua đe dọa.
Phân tích chiến thuật của nhóm ShinyHunters
ShinyHunters là một nhóm hacker hoạt động dựa trên mô hình tống tiền (extortion-based hacking). Chiến thuật chính của nhóm này thường bao gồm việc khai thác các tài khoản bị xâm nhập thông qua các chiến dịch lừa đảo (phishing) để truy cập trái phép vào các dịch vụ phần mềm đám mây. Sau khi chiếm quyền kiểm soát, nhóm này tiến hành trích xuất dữ liệu nhạy cảm và đe dọa công khai thông tin nếu nạn nhân không đáp ứng yêu cầu tài chính.
Dưới đây là bảng tổng hợp các thông tin liên quan đến các đối tượng và thực thể trong vụ án:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Nhóm tội phạm | ShinyHunters | Tổ chức tống tiền, đánh cắp dữ liệu quy mô lớn. |
| Thiệt hại ước tính | > 70 triệu USD | Tổng số tiền tống tiền thu được trong năm 2026. |
| Đối tượng bị bắt | Edward Dubrovsky | Chuyên gia an ninh mạng, cựu quản lý tại Cypfer. |
| Đối tượng liên quan | Pepijn van der Stap | Nghi phạm được cho là thủ lĩnh ShinyHunters bị bắt tại Hà Lan. |
Tác động đến an ninh quốc gia và dữ liệu nhạy cảm
Một trong những khía cạnh nghiêm trọng nhất của cuộc điều tra này là việc ShinyHunters đã xâm nhập thành công vào cổng thông tin tuyển dụng của FBI. Các dữ liệu bị đánh cắp bao gồm địa chỉ nhà riêng, số An sinh xã hội (SSN) và các thông tin phân công công việc nhạy cảm. Đặc biệt, việc rò rỉ thông tin y tế và tâm lý của nhân viên FBI đã tạo ra những lo ngại sâu sắc về an ninh cá nhân và khả năng bị tống tiền ngược lại đối với các nhân sự của cơ quan này.
⚠️ Cảnh báo quan trọng: Việc rò rỉ dữ liệu y tế và tâm lý cá nhân không chỉ gây thiệt hại về tài chính mà còn tạo ra rủi ro bị thao túng hoặc tống tiền nhắm vào các cá nhân làm việc trong các cơ quan chính phủ, đòi hỏi các biện pháp bảo mật danh tính nghiêm ngặt hơn.
Các diễn biến gần đây cho thấy sự phối hợp quốc tế chặt chẽ trong việc truy quét nhóm này. Trước đó, vào ngày 15 tháng 9, cảnh sát Hà Lan với sự hỗ trợ của FBI đã bắt giữ một nghi phạm 24 tuổi tại Amsterdam, được cho là Pepijn van der Stap. Ngoài ra, sự hợp tác của Saif al-Din Khader (biệt danh "Rey") với các nhà điều tra sau khi bị bắt tại Jordan cũng cung cấp thêm nhiều manh mối quan trọng về cấu trúc vận hành của ShinyHunters.
Hiện tại, các luật sư liên bang đã được chỉ định cho bị cáo Dubrovsky trong khi chờ đợi các phiên điều trần tiếp theo tại Quận Đông Texas. Việc hồ sơ vụ án vẫn được niêm phong khiến giới chuyên gia an ninh mạng khó có thể đánh giá đầy đủ các bằng chứng kỹ thuật mà công tố viên đang nắm giữ. Tuy nhiên, vụ việc này là lời nhắc nhở đanh thép về tầm quan trọng của việc bảo mật tài khoản và kiểm soát truy cập trong môi trường doanh nghiệp và chính phủ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan