eMudhra rút khỏi thị trường SSL/TLS toàn cầu sau sự cố lỗ hổng bảo mật
eMudhra thông báo rút khỏi mảng kinh doanh chứng chỉ SSL/TLS toàn cầu sau khi phát hiện lỗ hổng nghiêm trọng trong quy trình tạo khóa riêng tư của 8 chứng chỉ CA trung gian.

- Sự cố nghiêm trọng: eMudhra phát hiện lỗ hổng trong quy trình tạo khóa riêng tư (private key) của 8 chứng chỉ CA trung gian, dẫn đến việc các khóa này có thể bị khôi phục tức thì.
- Hành động quyết liệt: Công ty đã thu hồi các chứng chỉ bị ảnh hưởng trong vòng 14 giờ sau khi phát hiện và quyết định rút khỏi mảng kinh doanh SSL/TLS toàn cầu.
- Tác động kỹ thuật: Lỗ hổng nằm ở thuật toán tạo khóa (key generation) thiếu tính ngẫu nhiên, không phải do thuật toán P-384 bị lỗi.
- Khuyến nghị: Các quản trị viên cần kiểm tra chuỗi chứng chỉ, cập nhật trình duyệt và thay thế các chứng chỉ bị ảnh hưởng ngay lập tức.
Tổng quan về sự cố rút lui khỏi thị trường SSL/TLS của eMudhra
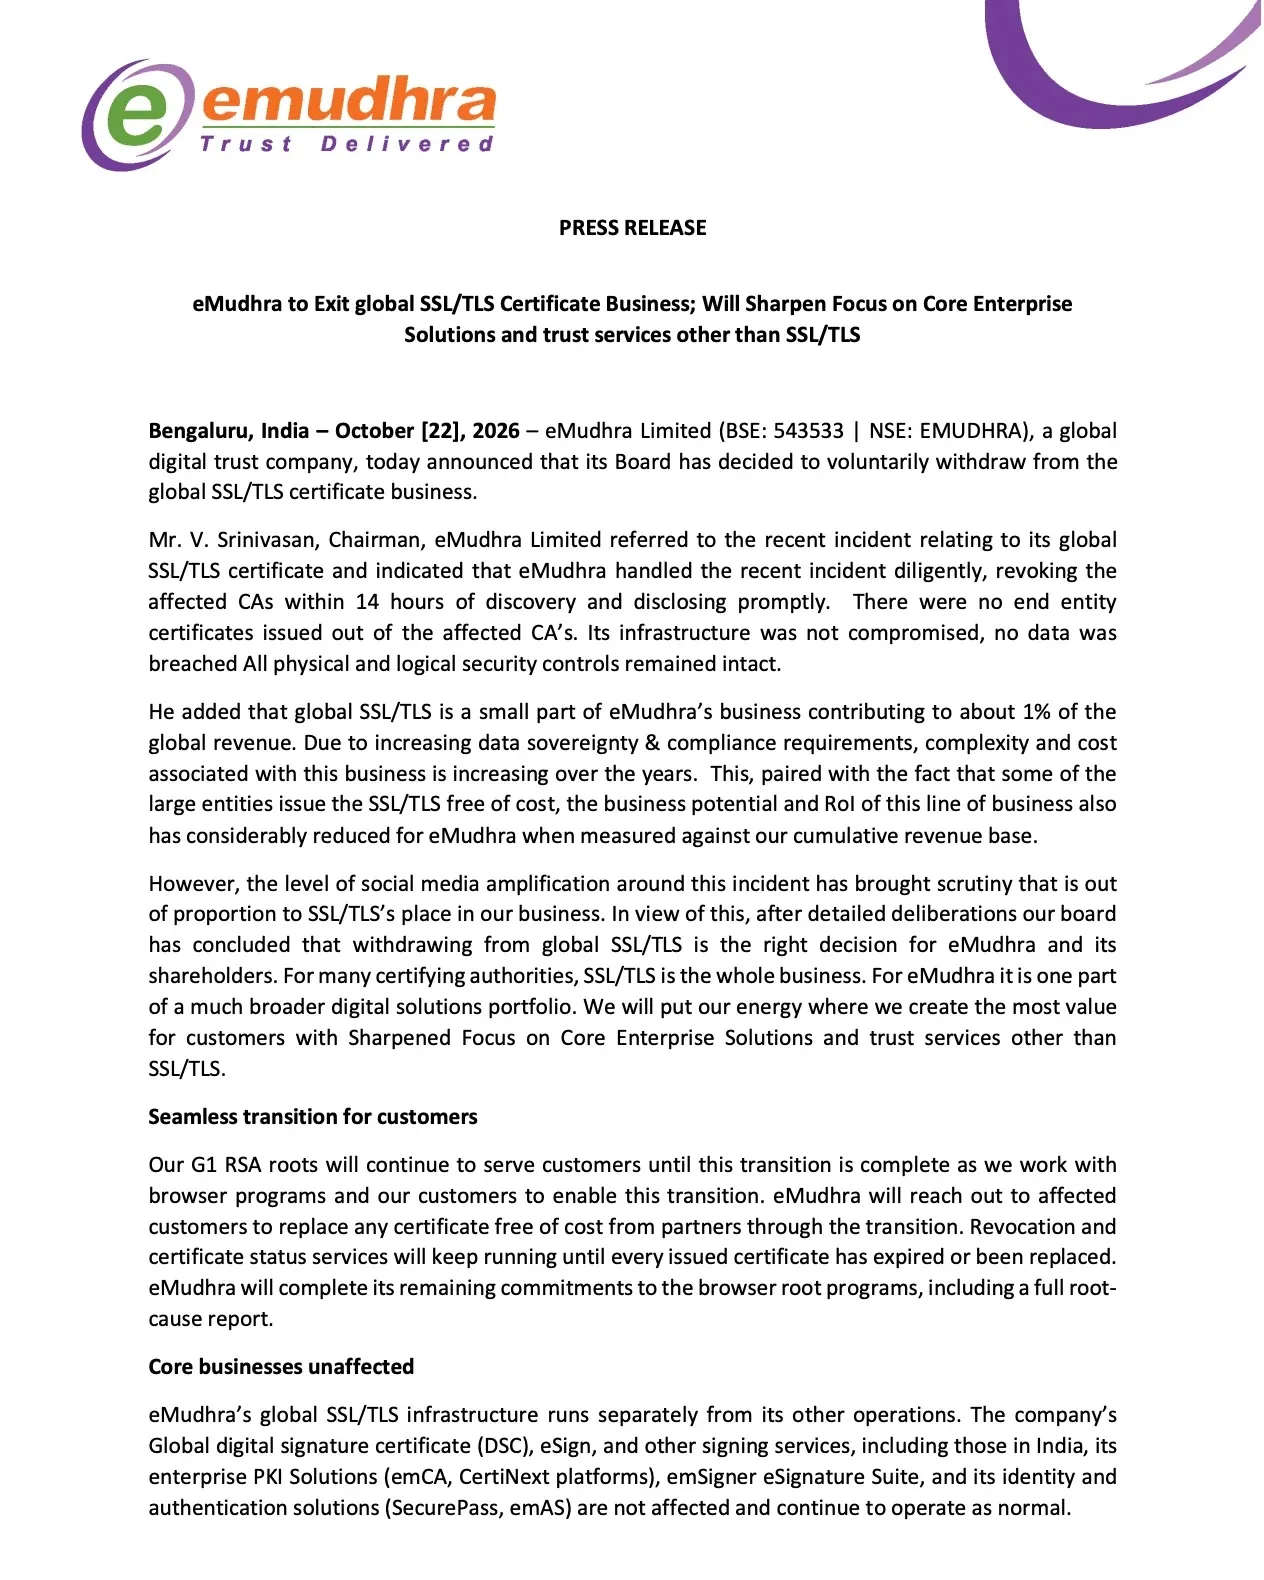
eMudhra Limited vừa chính thức công bố quyết định rút khỏi mảng kinh doanh chứng chỉ SSL/TLS toàn cầu. Quyết định này được đưa ra sau khi công ty phát hiện và công khai các khóa riêng tư yếu (weak private keys) tồn tại trong tám chứng chỉ của cơ quan cấp chứng chỉ (CA) trung gian. Sự kiện diễn ra vào ngày 22 tháng 10 năm 2026, theo sau các biện pháp bảo vệ khẩn cấp từ phía các nhà phát triển trình duyệt và những nghi vấn ngày càng tăng về quy trình kiểm soát cấp phát chứng chỉ của công ty.
Trong thông báo chính thức, hội đồng quản trị của eMudhra cho biết họ đã phê duyệt việc rút lui tự nguyện sau khi đánh giá kỹ lưỡng sự cố và triển vọng kinh doanh. Chủ tịch V. Srinivasan khẳng định rằng eMudhra đã thu hồi các chứng chỉ CA bị ảnh hưởng trong vòng 14 giờ kể từ khi phát hiện và đã thực hiện công bố thông tin minh bạch. Công ty nhấn mạnh rằng các dịch vụ tin cậy kỹ thuật số khác của họ vẫn hoạt động bình thường và không bị ảnh hưởng bởi sự cố này.
Phân tích kỹ thuật: Lỗ hổng trong quy trình tạo khóa
Sự cố bắt đầu từ báo cáo ngày 17 tháng 10 của một nhà nghiên cứu bảo mật có biệt danh là Wayne. Theo hồ sơ sự cố công khai của Mozilla, nhà nghiên cứu này đã cung cấp bằng chứng về việc kiểm soát tám khóa riêng tư. Mozilla đã độc lập khôi phục các khóa này, xác nhận rằng quy trình tạo khóa của eMudhra có sai sót nghiêm trọng. Trong số đó, sáu chứng chỉ hỗ trợ TLS và hai chứng chỉ hỗ trợ ký mã (code signing).
Vấn đề kỹ thuật cốt lõi nằm ở sự thiếu hụt tính ngẫu nhiên (lack of randomness). Theo CERT-In, các khóa riêng tư đường cong elliptic P-384 bị ảnh hưởng có giá trị nhỏ hơn 256, điều này cho phép kẻ tấn công khôi phục chúng gần như ngay lập tức từ khóa công khai tương ứng. Cần lưu ý rằng lỗi nằm ở quy trình tạo khóa (key generation process), không phải do bản thân thuật toán P-384 bị suy yếu.
Giải thích sơ bộ từ eMudhra chỉ ra rằng trong buổi lễ tạo khóa ngày 30 tháng 4 năm 2025, một tập lệnh (script) bị lỗi được sử dụng trong bước đóng gói và mở gói khóa (key wrap and unwrap) đã tạo ra một bộ khóa thứ hai yếu hơn. Các nhãn khóa tương tự sau đó đã khiến nhân viên vô tình sử dụng các khóa yếu này trong các yêu cầu ký chứng chỉ (CSR) thay vì sử dụng các khóa mạnh ban đầu.
Tác động và biện pháp ứng phó khẩn cấp
Việc để lộ các khóa này tạo ra rủi ro cực kỳ lớn, vì bất kỳ ai khôi phục được chúng đều có khả năng cấp phát các chứng chỉ giả mạo. Trong trường hợp các chuỗi chứng chỉ bị ảnh hưởng vẫn được tin tưởng, một kẻ tấn công có khả năng chặn lưu lượng mạng (man-in-the-middle) có thể mạo danh các trang web hoặc thay đổi nội dung truyền thông tin. Google và Mozilla đã thực hiện chặn các khóa TLS bị ảnh hưởng ngay trong ngày 17 tháng 10.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Chứng chỉ bị ảnh hưởng | 8 CA trung gian | Khóa riêng tư có thể bị khôi phục |
| Thuật toán | P-384 ECC | Quy trình tạo khóa bị lỗi |
| Ngày phát hiện | 17/10/2026 | Bắt đầu quy trình thu hồi |
| Phạm vi | TLS & Code Signing | Rủi ro mạo danh và giả mạo mã nguồn |
Cả hai trình duyệt cũng đã tiến hành loại bỏ sự tin tưởng đối với emSign ECC Root CA – G3 để bảo vệ người dùng cuối. CERT-In cho biết thay đổi trong kho lưu trữ gốc (root-store) của Chrome dự kiến sẽ được cập nhật trên các thiết bị liên quan vào ngày 27 tháng 10. eMudhra ước tính có khoảng 30.000 chứng chỉ cần được di chuyển (migration). Công ty cũng cam kết cung cấp chứng chỉ thay thế thông qua các đối tác mà không thu phí.
Khuyến nghị cho quản trị viên hệ thống
CERT-In khuyến cáo các quản trị viên hệ thống cần thực hiện ngay các bước sau để đảm bảo an toàn:
- Cập nhật trình duyệt: Đảm bảo tất cả các trình duyệt và kho lưu trữ tin cậy (trust stores) đã được cập nhật lên phiên bản mới nhất để nhận các bản vá từ nhà cung cấp.
- Kiểm tra chuỗi chứng chỉ: Rà soát lại toàn bộ chuỗi chứng chỉ (certificate chains) đang sử dụng trong hạ tầng mạng để xác định xem có chứng chỉ nào được cấp bởi các CA trung gian bị ảnh hưởng hay không.
- Thay thế chứng chỉ: Thực hiện thay thế ngay lập tức các chứng chỉ bị ảnh hưởng bằng các chứng chỉ mới từ các nhà cung cấp uy tín.
- Kiểm tra ứng dụng: Không chỉ dựa vào trình duyệt, cần kiểm tra các gói chứng chỉ riêng biệt trong các ứng dụng, container, và thiết bị mạng (như Load Balancer, Firewall, VPN).
Việc rút lui của eMudhra khỏi mảng kinh doanh SSL/TLS toàn cầu phản ánh những thách thức ngày càng tăng về chi phí tuân thủ, yêu cầu về chủ quyền dữ liệu và sự cạnh tranh gay gắt từ các nhà cung cấp chứng chỉ miễn phí. Công ty cho biết mảng này chỉ đóng góp khoảng 1% doanh thu của họ. Trong thời gian tới, eMudhra sẽ tiếp tục duy trì các gốc RSA G1 để phục vụ khách hàng trong quá trình chuyển đổi và hoàn thành các nghĩa vụ với chương trình trình duyệt theo quy định.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan