Chiến dịch Proxyjacking: Tin tặc lợi dụng lỗ hổng D-Link, Ubiquiti và SAP
Các nhà nghiên cứu bảo mật phát hiện chiến dịch tấn công khai thác lỗ hổng trên thiết bị mạng và phần mềm doanh nghiệp để biến chúng thành các nút proxy trái phép.

- Chiến dịch Proxyjacking: Tin tặc đang khai thác các lỗ hổng đã biết trên thiết bị D-Link, Ubiquiti và SAP để cài đặt phần mềm Pawns.app.
- Cơ chế tấn công: Thiết bị của nạn nhân bị biến thành các nút proxy dân cư (residential proxy nodes), cho phép kẻ tấn công ẩn danh hóa lưu lượng truy cập.
- Phạm vi ảnh hưởng: Ít nhất 143 thiết bị tại 34 quốc gia đã bị xâm nhập, với sự tham gia của tác nhân đe dọa được theo dõi dưới tên 'skynox7'.
- Khuyến nghị: Quản trị viên cần rà soát các thiết bị internet-facing, cập nhật firmware và kiểm tra nhật ký xác thực để phát hiện các dấu hiệu bất thường.
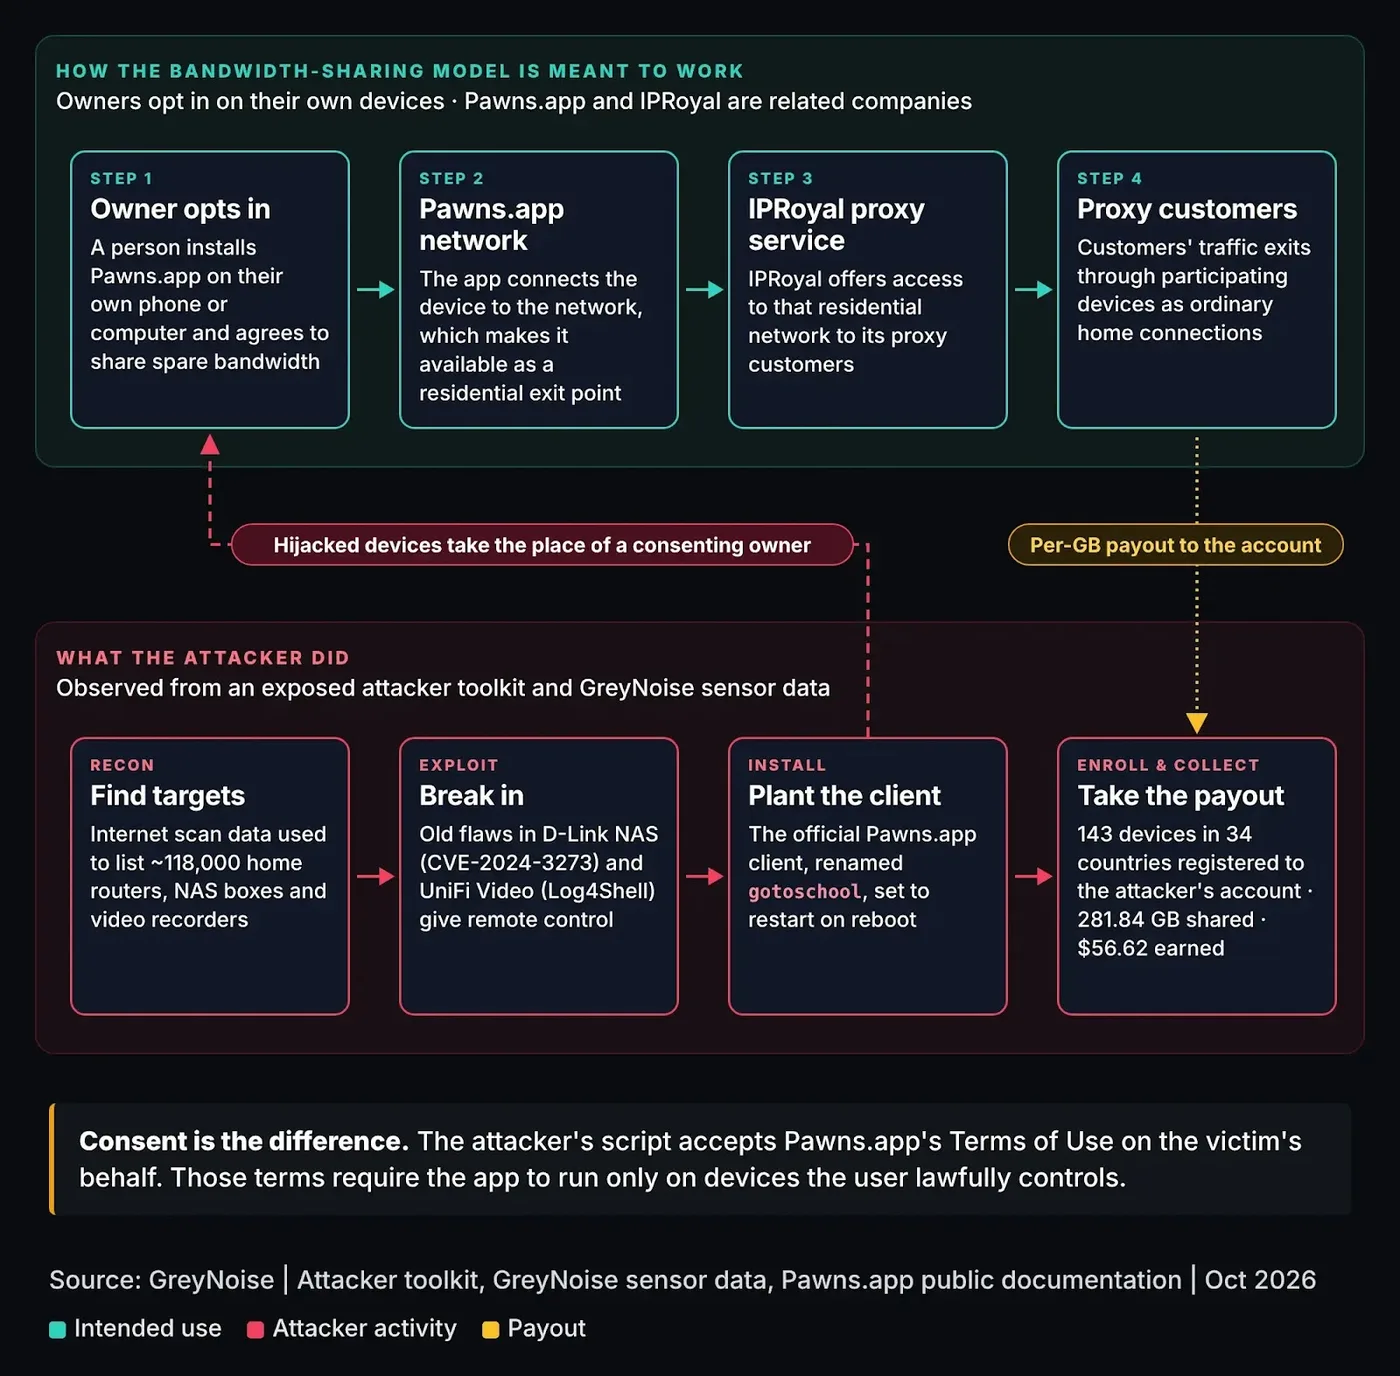
Một chiến dịch tội phạm mạng quy mô lớn vừa được các nhà nghiên cứu bảo mật công bố, nhắm mục tiêu vào ít nhất 143 thiết bị tại 34 quốc gia. Bằng cách khai thác các lỗ hổng bảo mật trong các sản phẩm của D-Link, Ubiquiti và SAP, kẻ tấn công đã cài đặt phần mềm proxy Pawns.app, biến các thiết bị này thành các nút proxy dân cư. Hành vi này cho phép kẻ tấn công định tuyến lưu lượng truy cập internet thông qua địa chỉ IP thực của nạn nhân, giúp các hoạt động độc hại trở nên khó bị phát hiện và dễ dàng hòa lẫn với lưu lượng người dùng thông thường.
Phân tích kỹ thuật các lỗ hổng bị khai thác
Nhóm nghiên cứu từ GreyNoise đã xác định được bốn lỗ hổng cụ thể trên ba nhóm sản phẩm công nghệ. Các lỗ hổng này đóng vai trò là điểm xâm nhập ban đầu (Initial Access) để kẻ tấn công thực thi mã từ xa hoặc chiếm quyền điều khiển thiết bị.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE-2024-3272 | D-Link ShareCenter | Lỗ hổng tiêm lệnh (Command Injection) |
| CVE-2024-3273 | D-Link ShareCenter | Lỗ hổng tiêm lệnh (Command Injection) |
| CVE-2021-44228 | Ubiquiti UniFi Video | Lỗ hổng thực thi mã từ xa |
| CVE-2025-31324 | SAP NetWeaver | Lỗ hổng tải tệp thực thi trái phép |
Đối với các thiết bị D-Link ShareCenter, các lỗ hổng CVE-2024-3272 và CVE-2024-3273 cho phép kẻ tấn công thực thi các lệnh tùy ý thông qua giao diện quản trị. Trong khi đó, CVE-2021-44228 trên các hệ thống Ubiquiti UniFi Video NVRs là một lỗ hổng nghiêm trọng đã được biết đến từ lâu, cho phép kẻ tấn công chiếm quyền điều khiển hệ thống giám sát video. Đặc biệt, CVE-2025-31324 trong thành phần Metadata Uploader của SAP NetWeaver Visual Composer cho phép kẻ tấn công không cần xác thực vẫn có thể tải lên các tệp thực thi, mở rộng phạm vi tấn công sang các hệ thống doanh nghiệp.
Cơ chế Proxyjacking và rủi ro an ninh
Sau khi giành được quyền truy cập, kẻ tấn công cài đặt phần mềm Pawns.app. Mặc dù đây là một ứng dụng hợp pháp nếu được người dùng đồng ý, nhưng trong bối cảnh này, nó được sử dụng để 'proxyjack' thiết bị. Kẻ tấn công kiếm tiền từ băng thông của nạn nhân trong khi đẩy mọi rủi ro pháp lý và kỹ thuật về phía chủ sở hữu thiết bị.
⚠️ Cảnh báo quan trọng: Kẻ tấn công đã thiết lập xác thực bằng khóa SSH (SSH key authentication) như một phương thức dự phòng để duy trì quyền truy cập (Persistence). Điều này có nghĩa là ngay cả khi lỗ hổng ban đầu được vá, kẻ tấn công vẫn có thể truy cập vào thiết bị nếu khóa SSH không bị loại bỏ.
Chỉ số nhận diện mối đe dọa (IoCs)
Dưới đây là các chỉ số kỹ thuật được ghi nhận từ chiến dịch này để các đội ngũ SOC có thể thực hiện săn tìm mối đe dọa (Threat Hunting):
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | e3dedf983c572d3e646a9b70fe9b41be497a3a2e5342c36dd3bd37cef7ebeffd | Pawns.app binary |
| SHA-256 | fdc18f4287c1c6a285c664d3ce0f17d3479bc246bc6c163eb90b1a84adb453a7 | Pawns.app binary |
| SHA-256 | 4fd7fa22776dbfde7ddaf02a4f904564593e2ed69f87cbb7bbd6c206a874ecf7 | Pawns.app binary |
| SHA-256 | 26abd52f207739556282023e82873424795abc5e527771205a40749f90c01f6e | Pawns.app binary |
| SHA-256 | df27938d26c1c9421ff307aafcb87131521e05f5d87ecaaab4a32ece3335fee4 | Pawns.app binary |
| SHA-256 | 2c12a3193b1528cd0a88d4fcfa0c060404de4c2bbe1fecb3fc3fa347f04e0165 | Pawns.app binary |
| SHA-256 | 71f2924a549a8f79a48ff332b071a12cd0b01e9ba643e9f8ed7b72b6d382325d | Pawns.app binary |
| IP Address | 209.99.190.80 | Địa chỉ IP dùng để khai thác |
| [email protected] | Tài khoản nhận thanh toán |
Khuyến nghị phòng thủ và Hardening
Để bảo vệ hệ thống trước các cuộc tấn công tương tự, các tổ chức cần thực hiện các bước sau:
- Rà soát bề mặt tấn công: Xác định và hạn chế quyền truy cập internet đối với các thiết bị NAS, NVR và máy chủ SAP. Chỉ cho phép truy cập thông qua VPN hoặc các giải pháp Zero Trust.
- Cập nhật bản vá: Kiểm tra phiên bản firmware và phần mềm hiện tại, áp dụng các bản vá bảo mật mới nhất từ nhà cung cấp cho các mã CVE-2024-3272, CVE-2024-3273, CVE-2021-44228 và CVE-2025-31324.
- Giám sát nhật ký: Kiểm tra nhật ký xác thực để tìm kiếm các địa chỉ IP proxy dân cư. Đặc biệt chú ý đến các trường hợp nhiều người dùng đăng nhập từ cùng một địa chỉ IP dân cư bất thường.
- Kiểm tra cấu hình SSH: Rà soát các khóa SSH được lưu trữ trên thiết bị để phát hiện các khóa lạ do kẻ tấn công cài đặt.
Tham khảo thêm thông tin chi tiết về các lỗ hổng tại National Vulnerability Database (NVD) để có lộ trình vá lỗi chính xác cho từng dòng sản phẩm.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan