Cảnh báo: Phát hiện phần cứng độc hại trong ví tiền điện tử Ledger tại Đông Nam Á
Ledger xác nhận một số thiết bị ví phần cứng được bán thông qua đại lý CryptoBilis chứa phần cứng độc hại, gây rủi ro nghiêm trọng về chuỗi cung ứng và an toàn tài sản.

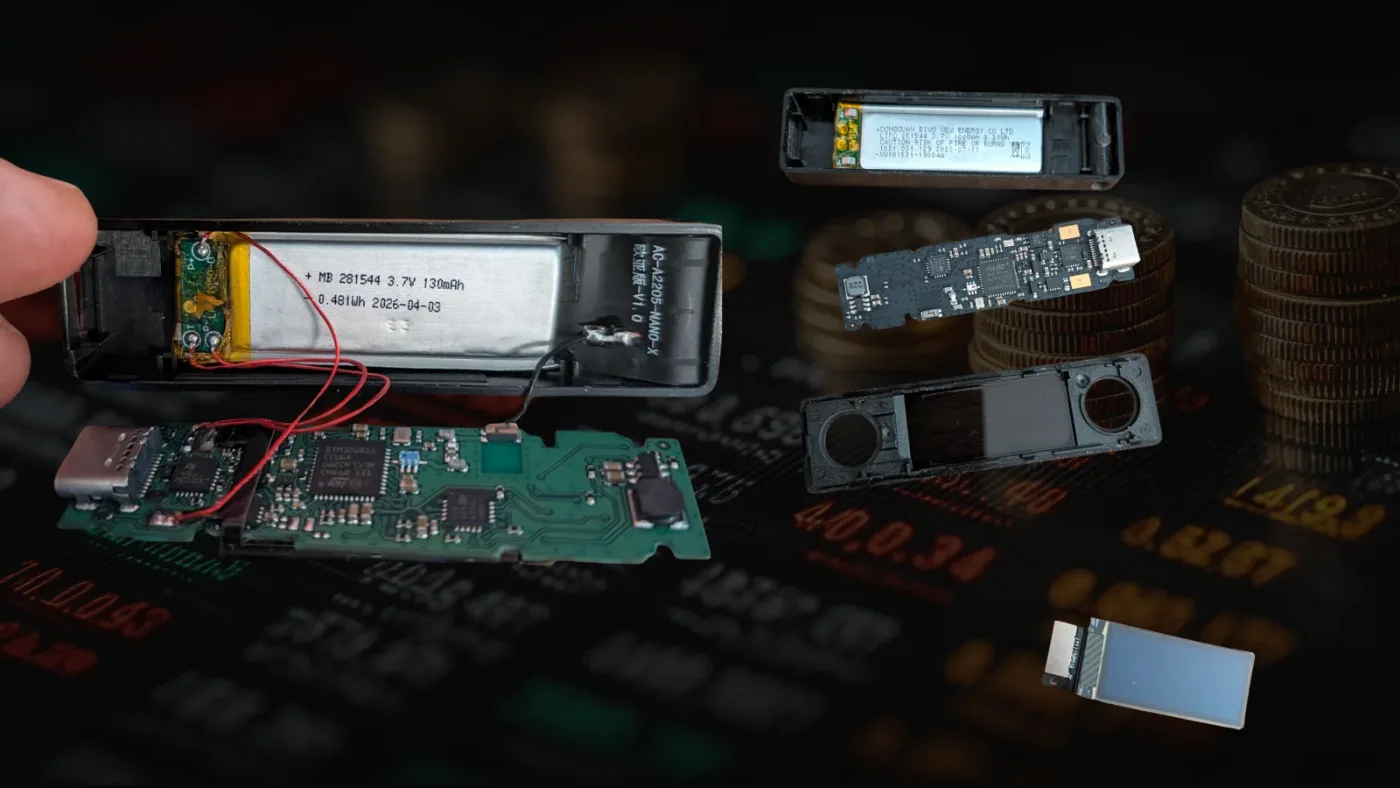
- Sự cố chuỗi cung ứng: Ledger xác nhận các thiết bị ví phần cứng bị can thiệp vật lý được phân phối qua đại lý CryptoBilis tại Đông Nam Á.
- Cơ chế tấn công: Các thiết bị chứa phần cứng độc hại (hardware implant) có khả năng đánh cắp cụm từ khôi phục (recovery phrase) ngay trong quá trình thiết lập.
- Khuyến nghị khẩn cấp: Người dùng đã mua thiết bị từ nguồn này không nên khởi tạo ví; người dùng đã thiết lập cần chuyển tài sản sang thiết bị mới ngay lập tức.
Trong một diễn biến đáng báo động về an ninh chuỗi cung ứng, Ledger đã chính thức xác nhận rằng một số ví phần cứng tiền điện tử liên quan đến các báo cáo mất mát tài sản đã bị cài cắm phần cứng độc hại (hardware implant). Sự việc này tập trung vào các thiết bị được bán thông qua đại lý CryptoBilis, một đơn vị phân phối tại khu vực Đông Nam Á bao gồm Indonesia, Malaysia và Philippines.
Phân tích cơ chế tấn công vật lý
Việc can thiệp vào phần cứng (physical tampering) tạo ra một vector tấn công hoàn toàn khác biệt so với các hình thức tấn công phần mềm truyền thống. Thông thường, ví phần cứng được thiết kế để giữ khóa cá nhân (private keys) ngoại tuyến, giúp giảm thiểu rủi ro từ mã độc trên máy tính. Tuy nhiên, khi một thành phần phần cứng lạ được tích hợp vào thiết bị, kẻ tấn công có thể nhắm mục tiêu vào thông tin hiển thị trên màn hình trong quá trình thiết lập ban đầu.
Theo các nhà nghiên cứu bảo mật, các thành phần nghi vấn được cài đặt bao gồm một bảng mạch nhỏ, vi điều khiển, ăng-ten, chip LTE và eSIM. Cơ chế hoạt động giả định là thiết bị sẽ theo dõi màn hình ví và truyền cụm từ khôi phục (recovery phrase) qua kết nối di động về máy chủ của kẻ tấn công. Một khi kẻ tấn công nắm giữ được cụm từ khôi phục, chúng có thể khôi phục ví trên thiết bị khác và chiếm đoạt toàn bộ tài sản mà không cần tiếp tục truy cập vào thiết bị gốc.
Bảng tổng hợp các thành phần nghi vấn trong thiết bị bị can thiệp
| Thành phần | Chức năng dự kiến | Tác động bảo mật |
|---|---|---|
| Vi điều khiển | Điều khiển logic thu thập dữ liệu | Xử lý tín hiệu từ màn hình |
| Chip LTE / eSIM | Truyền dữ liệu ra ngoài | Gửi cụm từ khôi phục qua mạng di động |
| Ăng-ten | Kết nối sóng vô tuyến | Đảm bảo khả năng truyền tin từ xa |
Phạm vi ảnh hưởng và phản ứng từ Ledger
Ledger khẳng định rằng số lượng thiết bị bị ảnh hưởng là hạn chế và hệ thống bán hàng trực tiếp của hãng không bị tác động. Tuy nhiên, các nhà điều tra blockchain như Specter ước tính tổng thiệt hại có thể lên tới hơn 86 triệu USD trên các loại tiền điện tử như Bitcoin, Ethereum và Tron. Mặc dù con số này chưa được xác nhận độc lập, nó cho thấy quy mô tiềm tàng của chiến dịch tấn công này.
Hiện tại, CryptoBilis đã tạm dừng toàn bộ hoạt động bán hàng để phục vụ công tác điều tra. Ledger đang phối hợp chặt chẽ với các cơ quan chức năng để xác định nguồn gốc của việc can thiệp phần cứng và truy vết các thiết bị đã bị sửa đổi. Hãng cũng nhấn mạnh rằng họ sẽ không bao giờ gọi điện, gửi tin nhắn trực tiếp hoặc yêu cầu khách hàng cung cấp cụm từ khôi phục 24 từ.
⚠️ Cảnh báo quan trọng: Nếu bạn đã mua thiết bị từ CryptoBilis, tuyệt đối không khởi tạo ví. Nếu đã thiết lập, hãy ngay lập tức chuyển tài sản sang một thiết bị mới được mua từ kênh phân phối chính thức của Ledger và tạo một cụm từ khôi phục hoàn toàn mới. Việc tái sử dụng cụm từ cũ sẽ không giải quyết được rủi ro vì nó đã bị lộ.
Khuyến nghị phòng thủ và bảo mật chuỗi cung ứng
Sự cố này là lời nhắc nhở đanh thép về tầm quan trọng của việc kiểm soát chuỗi cung ứng trong an ninh mạng. Các nhà phân tích bảo mật khuyến cáo người dùng và doanh nghiệp cần tuân thủ các nguyên tắc sau:
- Ưu tiên kênh phân phối chính thức: Chỉ mua thiết bị từ nhà sản xuất hoặc các đại lý được ủy quyền chính thức để đảm bảo tính toàn vẹn của phần cứng.
- Kiểm tra vật lý: Mặc dù khó phát hiện đối với người dùng phổ thông, nhưng bất kỳ dấu hiệu cạy mở, vết keo lạ hoặc sự khác biệt về trọng lượng/kích thước so với tiêu chuẩn đều là dấu hiệu cảnh báo.
- Cảnh giác với các chiến dịch lừa đảo: Kẻ tấn công thường lợi dụng các sự cố như thế này để thực hiện các chiến dịch phishing (như PoisonSeed), giả mạo trang web nâng cấp ví để thu thập cụm từ khôi phục.
- Tuân thủ quy trình bảo mật: Luôn cập nhật thông tin từ các nguồn chính thống như CISA hoặc các thông báo bảo mật từ nhà sản xuất để kịp thời ứng phó với các mối đe dọa mới.
Công tác điều tra vẫn đang tiếp tục để làm rõ liệu hành vi can thiệp này diễn ra tại khâu sản xuất, vận chuyển hay tại chính đại lý bán lẻ. Ledger hiện đang rà soát lại toàn bộ quy trình kiểm soát đại lý và các biện pháp bảo vệ phần cứng để ngăn chặn các sự cố tương tự trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan