Cảnh báo lỗ hổng nghiêm trọng CVE-2026-102255 trên SonicWall SMA1000
Lỗ hổng SSRF nghiêm trọng CVE-2026-102255 trên thiết bị SonicWall SMA1000 đang bị khai thác tích cực. Quản trị viên cần cập nhật bản vá khẩn cấp để bảo vệ hệ thống.

- Mối đe dọa: Lỗ hổng SSRF (Server-Side Request Forgery) nghiêm trọng với điểm CVSS 10.0 đang bị khai thác tích cực trong thực tế.
- Phạm vi ảnh hưởng: Các thiết bị SonicWall SMA1000 dòng 6210, 7210 và 8200v chạy phiên bản firmware cũ.
- Hành động khẩn cấp: Quản trị viên cần kiểm tra phiên bản hiện tại và nâng cấp lên bản vá mới nhất do nhà sản xuất cung cấp ngay lập tức.
Các nhà nghiên cứu bảo mật vừa phát đi cảnh báo khẩn cấp về một lỗ hổng bảo mật nghiêm trọng mang mã CVE-2026-102255 (đạt điểm CVSS 10.0) trên dòng thiết bị SonicWall SMA1000. Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể thực hiện các yêu cầu từ xa thông qua thiết bị, biến thiết bị thành một proxy trung gian để tấn công vào hạ tầng mạng nội bộ.
Phân tích kỹ thuật lỗ hổng SSRF
Lỗ hổng CVE-2026-102255 nằm trong giao diện Work Place của thiết bị SMA1000. Bản chất của lỗi là một dạng Server-Side Request Forgery (SSRF), nơi kẻ tấn công lợi dụng một đường dẫn truy cập thay thế không được kiểm soát để ép thiết bị gửi các yêu cầu HTTP đến các dịch vụ nội bộ mà thông thường kẻ tấn công không thể tiếp cận trực tiếp.
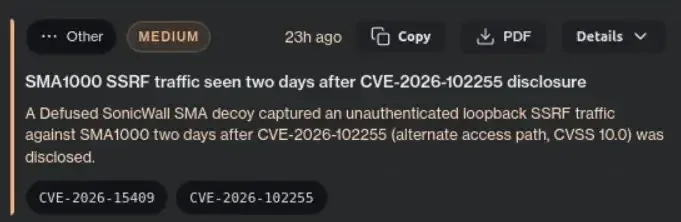
Điểm nguy hiểm nhất của lỗ hổng này là không yêu cầu bất kỳ thông tin xác thực nào. Kẻ tấn công có thể khai thác trực tiếp từ môi trường Internet mà không cần tài khoản người dùng hợp lệ hay bất kỳ sự tương tác nào từ phía nạn nhân. Điều này gây ra rủi ro cực lớn cho tính bảo mật dữ liệu, tính toàn vẹn của hệ thống và khả năng sẵn sàng của dịch vụ.
Chi tiết các lỗ hổng liên quan
Bên cạnh lỗ hổng SSRF nghiêm trọng, SonicWall cũng đã phát hành bản vá cho ba lỗ hổng khác trong cùng đợt cập nhật. Dưới đây là bảng tổng hợp các lỗ hổng được công bố:
| Mã CVE | Loại lỗ hổng | Mức độ tác động |
|---|---|---|
| CVE-2026-102255 | SSRF (Server-Side Request Forgery) | Critical (CVSS 10.0) |
| CVE-2026-102256 | Command Injection | Yêu cầu xác thực |
| CVE-2026-102257 | Zip Slip | Yêu cầu xác thực |
| CVE-2026-102258 | Stored JavaScript Injection | Yêu cầu xác thực |
Khác với CVE-2026-102255, các lỗ hổng còn lại như CVE-2026-102256 (Command Injection), CVE-2026-102257 (Zip Slip) và CVE-2026-102258 (Stored JavaScript) đều yêu cầu kẻ tấn công phải có quyền truy cập xác thực trước khi thực hiện khai thác. Tuy nhiên, việc kết hợp các lỗ hổng này có thể dẫn đến kịch bản leo thang đặc quyền hoặc thực thi mã từ xa (RCE) hoàn toàn.
Khuyến nghị phòng thủ và cập nhật
Theo CISA và các chuyên gia an ninh mạng, việc khai thác đã bắt đầu chỉ hai ngày sau khi thông tin được công bố. Các tổ chức đang sử dụng thiết bị SMA1000 cần thực hiện ngay các bước sau:
- Xác định phiên bản: Kiểm tra các model 6210, 7210 và 8200v đang chạy phiên bản 12.4.3-03526 hoặc cũ hơn, hoặc 12.5.0-02952 hoặc cũ hơn.
- Cập nhật firmware: Nâng cấp ngay lên phiên bản 12.4.3-03670 hoặc 12.5.0-03082 tùy theo nhánh phần mềm đang sử dụng.
- Giám sát lưu lượng: Thiết lập các quy tắc giám sát trên SIEM để phát hiện các yêu cầu bất thường xuất phát từ giao diện Work Place của thiết bị.
⚠️ Cảnh báo quan trọng: Hiện tại không có giải pháp thay thế (workaround) nào cho lỗ hổng này. Việc nâng cấp firmware là phương thức duy nhất để loại bỏ rủi ro. Quản trị viên cần lưu ý rằng lỗ hổng này không ảnh hưởng đến dòng sản phẩm SMA 100 hoặc các dịch vụ SSL-VPN trên tường lửa SonicWall, do đó cần kiểm tra chính xác model thiết bị trước khi áp dụng bản vá.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan