Cảnh báo chiến dịch tấn công lừa đảo qua 20.000 tên miền Cloudflare Pages
Các đối tượng tấn công đang lạm dụng hạ tầng Cloudflare Pages để phát tán cảnh báo bảo mật giả mạo, dẫn dụ nạn nhân vào các trung tâm hỗ trợ kỹ thuật lừa đảo.

- Quy mô tấn công: Hơn 20.000 tên miền Cloudflare Pages đã bị lạm dụng trong 6 tháng để thực hiện các chiến dịch lừa đảo hỗ trợ kỹ thuật (Tech Support Scam).
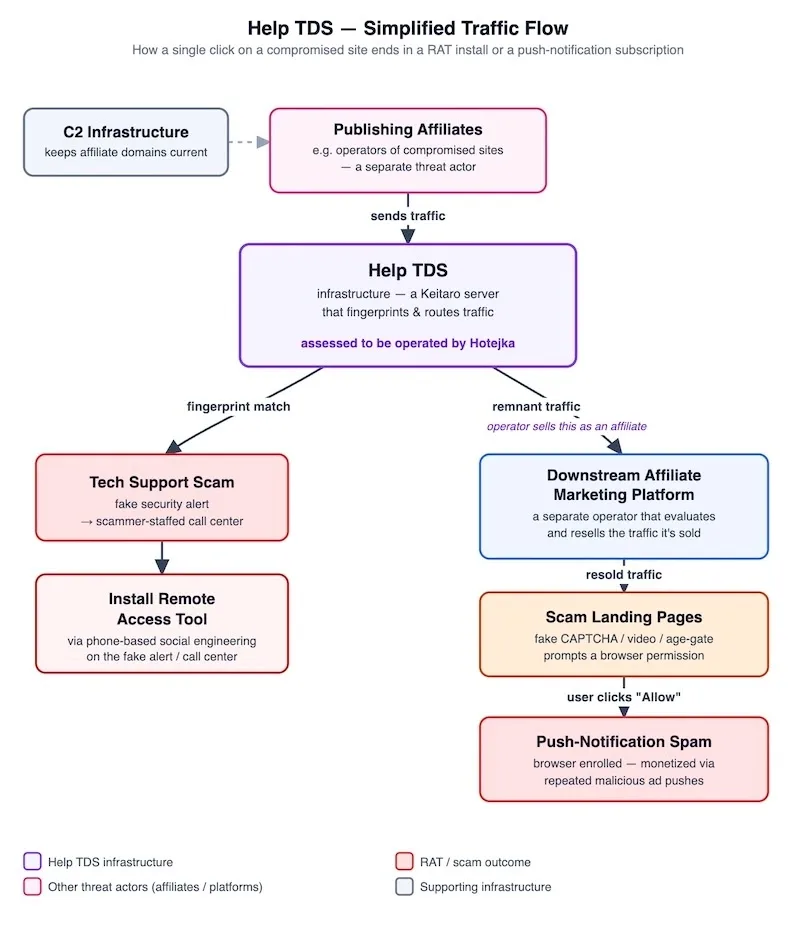
- Cơ chế vận hành: Sử dụng hệ thống Help Traffic Distribution System (Help TDS) để điều hướng nạn nhân từ các trang web bị xâm nhập hoặc quảng cáo độc hại.
- Mục tiêu cuối cùng: Chiếm quyền điều khiển thiết bị thông qua phần mềm truy cập từ xa như UltraViewer thay vì chỉ đơn thuần là tống tiền.
- Tác nhân đe dọa: Nhóm Hotejka, một chương trình liên kết (affiliate program) sử dụng ngôn ngữ Nga, được cho là đứng sau hạ tầng này.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng quy mô lớn, trong đó các đối tượng tội phạm đã lạm dụng hơn 20.000 tên miền trên nền tảng Cloudflare Pages trong vòng sáu tháng qua. Chiến dịch này tập trung vào việc phát tán các cảnh báo bảo mật giả mạo Microsoft, nhằm mục đích đánh lừa người dùng và dẫn dụ họ liên hệ với các trung tâm hỗ trợ kỹ thuật giả mạo.
Hệ thống cốt lõi điều phối lưu lượng truy cập trong chiến dịch này được gọi là Help Traffic Distribution System (Help TDS). Hệ thống này đóng vai trò như một bộ lọc thông minh, kiểm tra chi tiết trình duyệt và vị trí địa lý của người dùng trước khi quyết định điều hướng họ đến các trang đích lừa đảo cụ thể. Khi nạn nhân truy cập, trang web sẽ hiển thị thông báo giả mạo rằng máy tính đã bị Microsoft vô hiệu hóa, kèm theo âm thanh cảnh báo lớn và số điện thoại hỗ trợ giả.
Phân tích kỹ thuật về hạ tầng Help TDS
Theo các chuyên gia, Help TDS không chỉ đơn thuần là một trang web lừa đảo mà là một hệ sinh thái phức tạp. Các đối tượng tấn công sử dụng các mẫu PHP độc hại và plugin WordPress bị xâm nhập để biến các trang web hợp pháp thành điểm khởi đầu cho chuỗi tấn công. Sau khi nạn nhân bị dẫn dụ, trình duyệt sẽ bị khóa (browser lock), tạo cảm giác thiết bị đã hoàn toàn không thể sử dụng được, từ đó thúc đẩy nạn nhân gọi điện cho kẻ tấn công đang đóng vai nhân viên hỗ trợ kỹ thuật của Microsoft.
Điểm đáng chú ý trong chiến dịch này là mục tiêu không dừng lại ở việc thu phí sửa chữa giả mạo. Kẻ tấn công cố gắng thuyết phục nạn nhân cài đặt các công cụ truy cập từ xa hợp pháp như UltraViewer. Bằng cách này, chúng có thể chiếm quyền điều khiển hệ thống, thực hiện hành vi đánh cắp dữ liệu hoặc triển khai các giai đoạn tấn công tiếp theo một cách tinh vi hơn.
Hạ tầng dùng một lần (Disposable Infrastructure)
Kể từ tháng 4 năm 2026, nhóm tội phạm đã chuyển sang sử dụng hạ tầng Cloudflare Pages để lưu trữ các trang lừa đảo. Mỗi ngày, chúng công bố khoảng 300 tên miền mới thông qua các kênh Telegram. Việc sử dụng hạ tầng này giúp kẻ tấn công dễ dàng thay thế các tên miền bị chặn, duy trì sự tồn tại của chiến dịch trong thời gian dài.
⚠️ Cảnh báo quan trọng: Việc sử dụng các công cụ truy cập từ xa hợp pháp như UltraViewer theo yêu cầu của các đối tượng lạ qua điện thoại là dấu hiệu điển hình của hành vi lừa đảo chiếm quyền điều khiển hệ thống.
Dưới đây là bảng tổng hợp các chỉ số IOCs (Indicators of Compromise) được ghi nhận từ chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Cloudflare Pages | arrow-berry-gem.pages[.]dev, solar-cloud-branch.pages[.]dev | Tên miền điều hướng Help TDS |
| Hạ tầng vận hành | hotejka[.]ink, hotns[.]rest, hotcname[.]help | Cổng thông tin liên kết, máy chủ tên miền |
| Số điện thoại | +1 855-616-3518, +1 855-361-0064 | Số điện thoại trung tâm hỗ trợ giả mạo |
| Phần mềm bị lạm dụng | ultraviewer[.]net | Công cụ truy cập từ xa bị kẻ tấn công yêu cầu cài đặt |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với chiến dịch này, các tổ chức và người dùng cá nhân cần thực hiện các biện pháp hardening hệ thống và nâng cao nhận thức bảo mật. Việc tích hợp các nguồn Threat Intelligence (TI) vào hệ thống SIEM/SOC là cực kỳ quan trọng để phát hiện sớm các tên miền độc hại trước khi chúng được sử dụng trong các cuộc tấn công thực tế.
- Giám sát lưu lượng: Thiết lập quy tắc chặn các kết nối đến các tên miền có cấu trúc tương tự như các trang Cloudflare Pages được liệt kê trong danh sách IOCs.
- Kiểm soát phần mềm: Hạn chế quyền cài đặt các phần mềm truy cập từ xa (Remote Desktop Tools) trên máy trạm của nhân viên thông qua chính sách GPO hoặc EDR.
- Đào tạo nhận thức: Tổ chức các buổi diễn tập nhận diện lừa đảo, nhấn mạnh rằng Microsoft không bao giờ chủ động gọi điện hoặc khóa máy tính của người dùng để yêu cầu hỗ trợ kỹ thuật.
Các nhà nghiên cứu cũng lưu ý rằng, mặc dù các con số về tên miền bị lạm dụng là rất lớn, đây là hạ tầng do kẻ tấn công tự tạo ra chứ không phải là các tài khoản khách hàng của Cloudflare bị xâm nhập. Việc hiểu rõ cơ chế này giúp các đội ngũ phòng thủ tập trung vào việc chặn lọc hạ tầng độc hại thay vì tìm cách khôi phục các tài khoản bị chiếm đoạt.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan