Ba đội ngũ nghiên cứu bẻ khóa thành công Google Pixel 10 tại Pwn2Own Ireland 2026
Tại sự kiện Pwn2Own Ireland 2026, ba đội ngũ bảo mật đã trình diễn các kỹ thuật khai thác từ xa thành công trên Google Pixel 10, dù thiết bị đã được cập nhật bản vá đầy đủ.

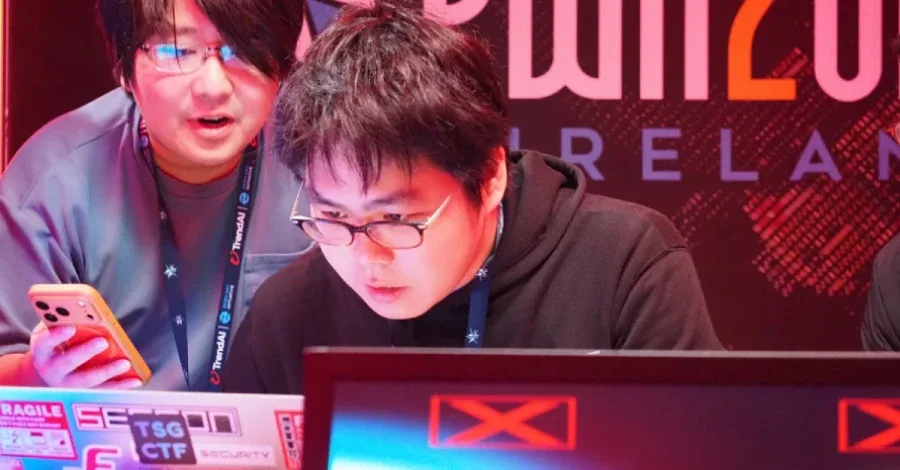
- Ba đội ngũ nghiên cứu đã thực hiện thành công các cuộc tấn công từ xa vào Google Pixel 10 tại Pwn2Own Ireland 2026.
- Các lỗ hổng khai thác bao gồm cả các lỗi zero-day và lỗi đã biết (collision), với tổng giá trị giải thưởng lên tới 562.500 USD cho riêng các mục tiêu Pixel.
- Sự kiện nhấn mạnh tầm quan trọng của việc kiểm thử bảo mật trên các thiết bị di động đã được vá lỗi hoàn toàn.
Trong khuôn khổ cuộc thi Pwn2Own Ireland 2026 diễn ra tại Cork, ba đội ngũ nghiên cứu bảo mật đã gây ấn tượng mạnh khi trình diễn thành công các kỹ thuật bẻ khóa từ xa trên thiết bị Google Pixel 10. Đáng chú ý, theo quy định khắt khe của cuộc thi, tất cả các thiết bị mục tiêu đều phải được cập nhật bản vá bảo mật mới nhất trước khi tham gia.

Chi tiết các cuộc tấn công và kết quả
Trend Micro's Zero Day Initiative (ZDI), đơn vị tổ chức Pwn2Own, đã công bố kết quả sau ba ngày thi đấu. Mặc dù các chi tiết kỹ thuật chuyên sâu về cách thức khai thác vẫn chưa được công bố rộng rãi để đảm bảo an toàn cho nhà sản xuất, các dữ liệu ban đầu cho thấy sự kết hợp tinh vi giữa các lỗi bảo mật.
| Đội ngũ | Mô tả từ ZDI | Giải thưởng | Điểm số |
|---|---|---|---|
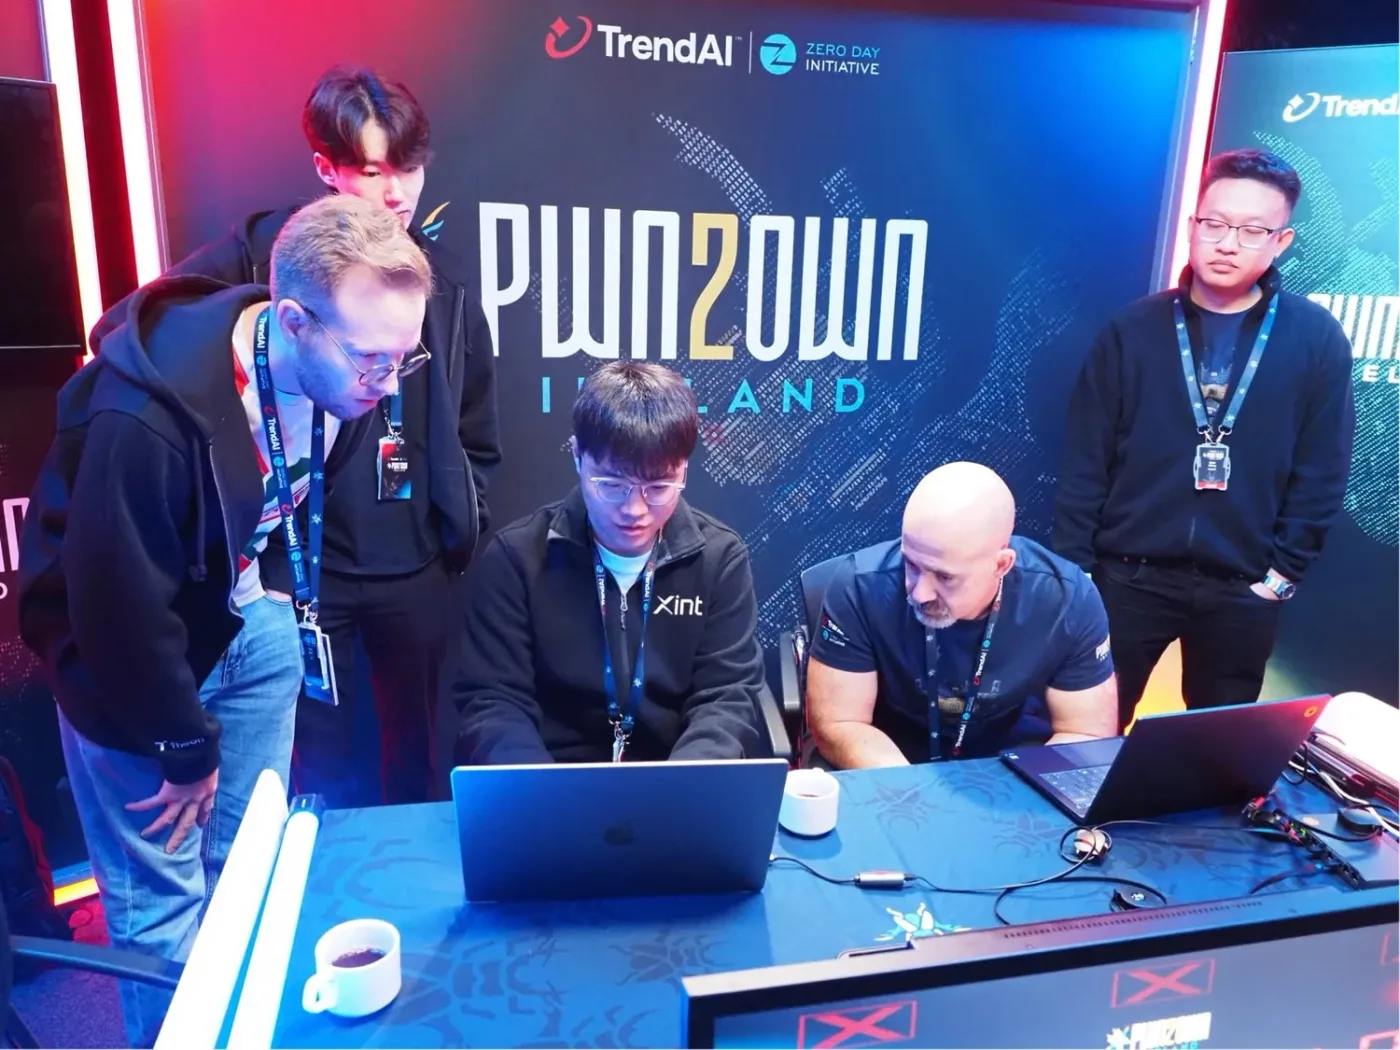
| Xint | Sử dụng một lỗi collision | 150.000 USD | 15 |
| Ikotas Labs | Chuỗi nhiều lỗ hổng (collision) | 300.000 USD | 30 |
| Dimitrios Valsamaras, Ken Gannon và Tenia Valsamara | Chuỗi hai lỗi (một collision, một zero-day) | 112.500 USD | 22.5 |
Các cuộc tấn công này được phân loại là khai thác từ xa (remote exploits). Theo quy tắc của Pwn2Own, điều này đồng nghĩa với việc kẻ tấn công có thể xâm nhập vào thiết bị thông qua nội dung web mở bằng trình duyệt mặc định hoặc thông qua các giao thức kết nối không dây như NFC, Wi-Fi, Bluetooth hoặc baseband.

Quy trình xử lý lỗ hổng sau cuộc thi
Theo quy trình chuẩn của ZDI, các đội chiến thắng sẽ bàn giao toàn bộ tài liệu kỹ thuật và mã khai thác (exploit) cho ban tổ chức. Sau đó, ZDI sẽ chuyển tiếp thông tin này tới các nhà cung cấp thiết bị. Các nhà cung cấp sẽ có thời hạn 90 ngày để phát triển và phát hành bản vá trước khi các chi tiết kỹ thuật đầy đủ được công bố công khai.
Liên quan đến các lỗ hổng trên thiết bị Pixel, Google đã phát hành bản tin bảo mật tháng 10 vào ngày 6 tháng 10, tuy nhiên các lỗ hổng được trình diễn tại Pwn2Own chưa được đề cập trong bản tin này. Trước đó, vào tháng 9, Google đã vá một lỗ hổng modem quan trọng là CVE-2026-58704, vốn được xác định là có dấu hiệu bị khai thác hạn chế trong thực tế.
Kết quả trên các nền tảng khác
Ngoài Google Pixel 10, Samsung Galaxy S26 cũng trở thành mục tiêu bị khai thác thành công trong tất cả bảy lượt thử nghiệm. Đội ngũ Ikotas Labs, với thành tích xuất sắc, đã giành danh hiệu "Master of Pwn" nhờ vào việc khai thác thành công cả OpenAI Codex và Oracle Autonomous AI Database, nâng tổng số tiền thưởng của họ lên con số ấn tượng.
Sự kiện Pwn2Own Ireland 2026 đã chứng minh rằng ngay cả những thiết bị được bảo mật tốt nhất cũng có thể đối mặt với rủi ro nếu tồn tại các chuỗi lỗ hổng chưa được phát hiện. Việc duy trì cập nhật bản vá thường xuyên và áp dụng các biện pháp phòng thủ chuyên sâu vẫn là ưu tiên hàng đầu cho người dùng và doanh nghiệp.


Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan