Cảnh báo về lỗ hổng zero-day trong môi trường KVM
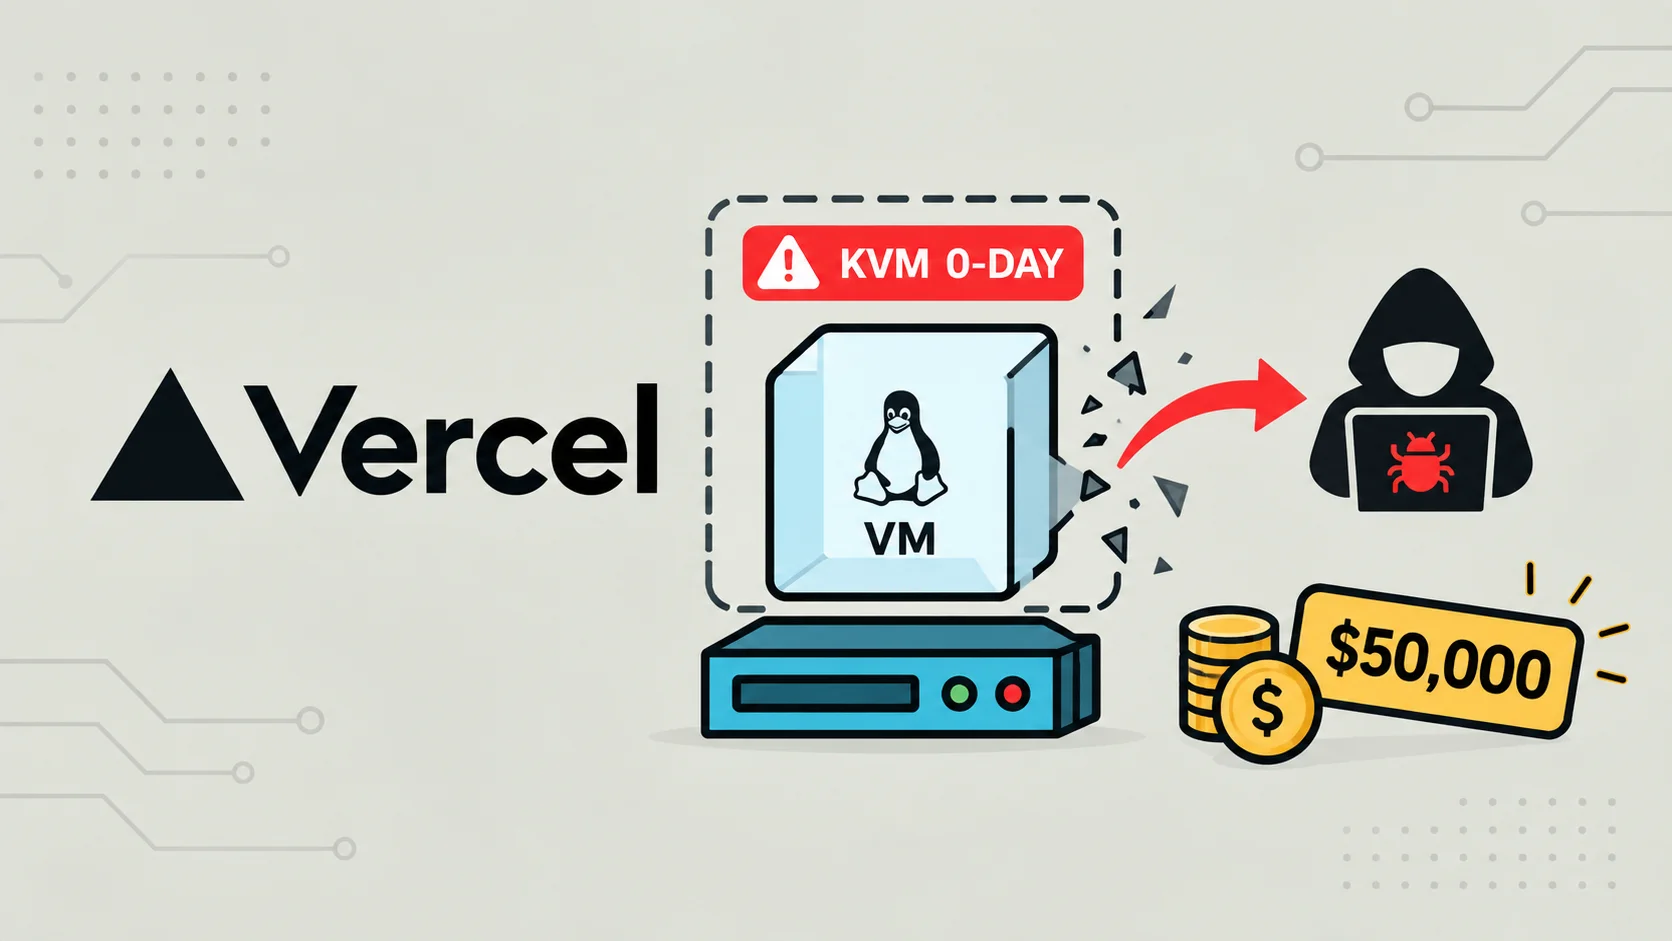
Vercel đã chính thức xác nhận sự tồn tại của một lỗ hổng zero-day nghiêm trọng liên quan đến Kernel-based Virtual Machine (KVM). Nhà nghiên cứu bảo mật Paulos Yibelo là người đầu tiên báo cáo về vấn đề này thông qua chương trình săn tiền thưởng của nền tảng.
Phát hiện này đã thu hút sự chú ý lớn từ cộng đồng an ninh mạng do tính chất phức tạp của nó. Lỗ hổng cho phép thực hiện kỹ thuật thoát khỏi máy ảo hoàn toàn (full VM escape), tạo điều kiện cho mã độc chạy bên trong máy khách chiếm quyền root trên máy chủ vật lý.
Chi tiết kỹ thuật về lỗ hổng zero-day
Theo công bố từ phía nghiên cứu, cơ chế khai thác liên quan đến các trình siêu giám sát (hypervisor) theo tiêu chuẩn công nghiệp. KVM cung cấp khả năng ảo hóa trên hệ điều hành Linux, nơi các máy ảo khách (guest) phải được duy trì cách ly hoàn toàn với máy chủ lưu trữ (host).
Việc thoát thành công từ máy ảo khách sang máy chủ sẽ phá vỡ ranh giới bảo mật quan trọng này. Khi đạt được quyền root, kẻ tấn công có khả năng kiểm soát mức độ cao nhất đối với hệ thống máy chủ bị xâm nhập. Các thông tin chi tiết về chuỗi khai thác cụ thể hiện vẫn chưa được công bố công khai.
Cấu trúc bảo mật và rủi ro
Kiến trúc hiện tại của Vercel sử dụng các microVM Firecracker trên nền tảng máy chủ Amazon EC2. Trong thiết lập này, mỗi microVM sở hữu một nhân hệ điều hành riêng biệt để chứa mã của người dùng, đóng vai trò là ranh giới bảo mật chính.
Ranh giới này đặc biệt quan trọng đối với các tác nhân AI thực thi mã nguồn lạ hoặc mã nguồn được tạo tự động. Mặc dù các tuyên bố ban đầu nhấn mạnh vào rủi ro chiếm quyền root, nhưng hiện tại vẫn chưa có bằng chứng xác thực cho thấy dữ liệu của khách hàng thực tế đã bị đánh cắp.
Phản ứng và cập nhật bản vá
Chương trình thử nghiệm Vercel Sandbox đã trao thưởng mức cao nhất là 50.000 USD cho báo cáo này, phản ánh mức độ nghiêm trọng của lỗ hổng. Tuy nhiên, cho đến thời điểm hiện tại, Vercel chưa cung cấp định danh CVE chính thức hay danh sách các phiên bản nhân bị ảnh hưởng.
Việc thiếu các thông tin chi tiết kỹ thuật như yêu cầu về bộ xử lý hoặc cấu hình cụ thể khiến các nhà quản trị hệ thống chưa thể đánh giá độc lập về khả năng khai thác. Các chuyên gia khuyến cáo người vận hành nên theo dõi thông tin từ nhà cung cấp Linux và Vercel để nhận hướng dẫn về bản vá bảo mật thay vì tự suy đoán.
Việc triển khai các biện pháp phòng vệ cần chờ đợi báo cáo kỹ thuật đầy đủ để làm rõ nguyên nhân gốc rễ và các hệ thống bị ảnh hưởng thực sự. Các tổ chức nên tập trung vào việc giám sát và theo dõi các bản tin từ nhà cung cấp trong thời gian này thay vì vội vàng áp dụng các bản vá không liên quan.