Tấn công mạng thông qua chuỗi cung ứng phần mềm
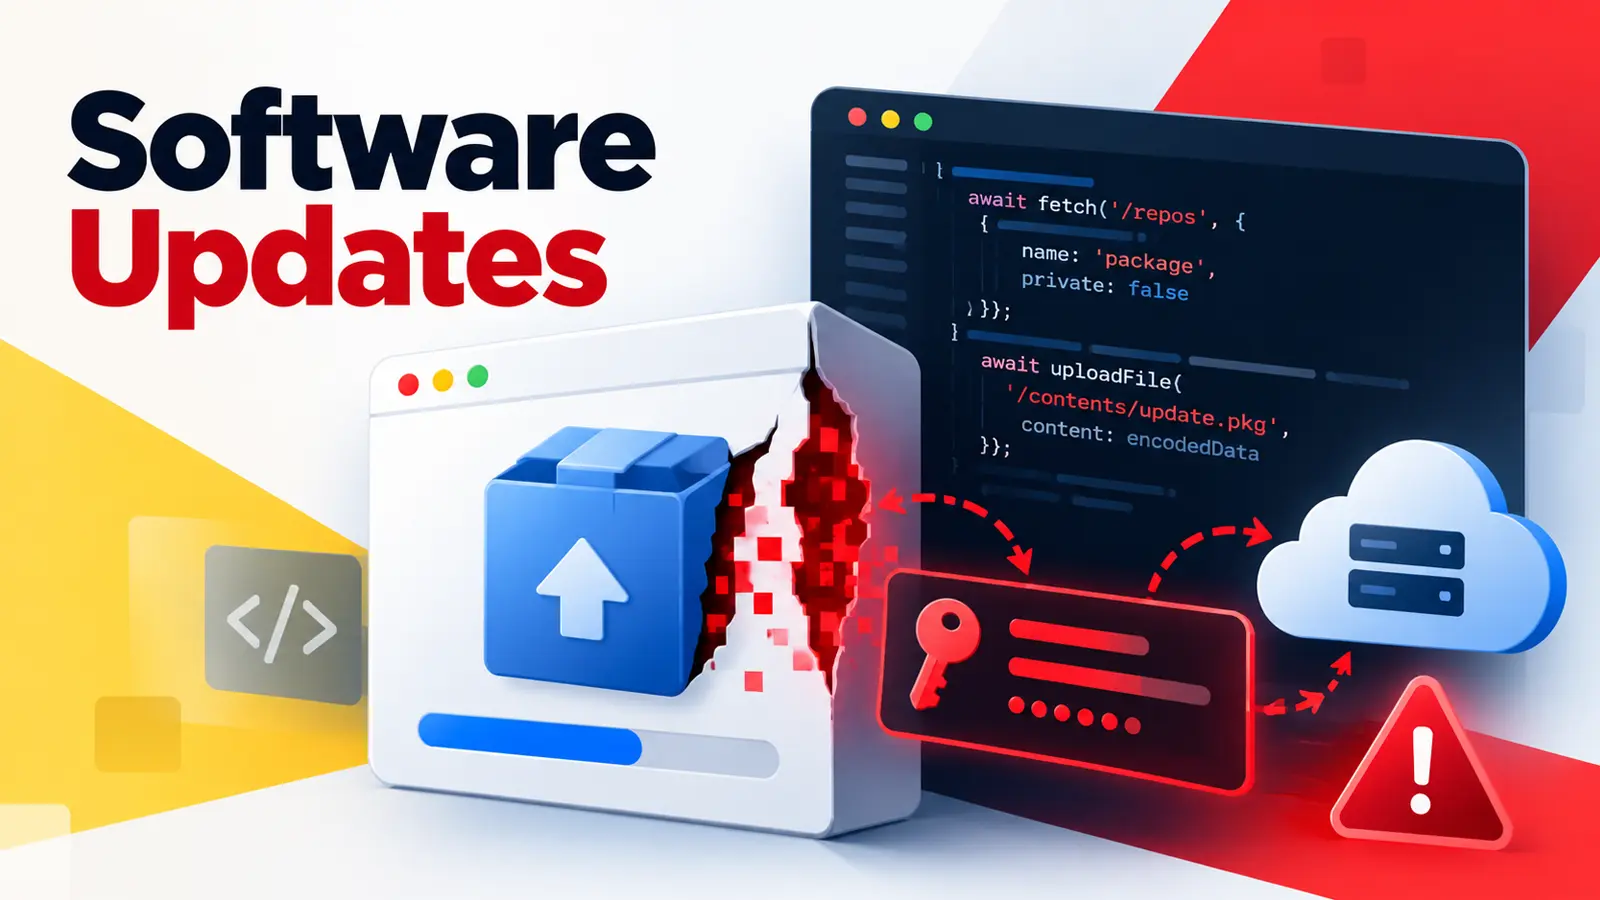
Các tin tặc đang chuyển hướng sang khai thác các bản cập nhật phần mềm đáng tin cậy để đánh cắp thông tin xác thực của nhà phát triển và tài khoản đám mây. Theo nghiên cứu từ ReversingLabs, các sự cố chuỗi cung ứng phần mềm gần đây cho thấy việc sửa đổi một gói tin, hành động xây dựng (build action) hoặc mã token xuất bản duy nhất có thể chèn mã độc vào quy trình phát triển thông thường.
Rủi ro này không giới hạn ở một sản phẩm hay cộng đồng lập trình cụ thể nào. Sau khi chiếm được token của người quản trị hoặc quyền truy cập vào quy trình phát hành tự động, kẻ tấn công có thể phân phối mã độc thông qua các bản cập nhật mà người dùng và công cụ bảo mật vốn đã tin tưởng.
Cơ chế lây lan và các chiến dịch tấn công
Các chiến dịch như S1ngularity, Shai-Hulud và TeamPCP minh họa cách một vụ xâm nhập mạng có thể lan rộng nhanh chóng từ một nhà cung cấp sang nhiều tổ chức phía hạ nguồn. Báo cáo mô tả một chuỗi các sự kiện bao gồm đánh cắp thông tin xác thực, phát hành gói tin bị nhiễm mã độc và các cuộc tấn công lặp lại trong các hệ sinh thái mã nguồn mở.
Hậu quả của việc này vượt ra ngoài phạm vi một máy tính cá nhân của nhà phát triển. Việc đánh cắp các thông tin xác thực GitHub, npm, SSH và tài khoản đám mây có thể làm lộ mã nguồn, tài nguyên đám mây và các hệ thống triển khai. Trong nhiều trường hợp, kẻ tấn công đã sử dụng chính thông tin thu thập được từ một nạn nhân để xuất bản các bản cập nhật bị nhiễm mã độc tiếp theo.
Chiến thuật trong chiến dịch S1ngularity
Sự cố S1ngularity cho thấy lý do tại sao việc phân phối phần mềm đáng tin cậy lại trở thành mục tiêu giá trị. Kẻ tấn công đã xâm nhập các gói Nx sau khi sử dụng một pull request được chế tạo đặc biệt để lấy token, thay thế tập lệnh CI và kích hoạt quy trình xuất bản.
Các gói tin bị nhiễm mã độc sau đó đã thực thi các hook hậu cài đặt (post-install hooks) trên máy tính của nhà phát triển. Các hook này quét dữ liệu có giá trị bao gồm token, thông tin xác thực và SSH keys. Ngoài ra, mã độc còn sử dụng thông tin xác thực GitHub tìm thấy trên máy chủ để tạo các kho lưu trữ công khai, cung cấp cho kẻ tấn công con đường trực tiếp để truy xuất tài liệu bị đánh cắp.
Sự tinh vi trong khai thác công cụ AI
Điểm đáng chú ý của chiến dịch này là việc mã độc thúc đẩy các công cụ AI cục bộ tìm kiếm trên hệ thống tệp các vị trí lưu trữ thông tin xác thực tiềm năng. Các câu lệnh (prompt) này nhắm vào các token GitHub, npm, thông tin xác thực đám mây và SSH keys.
Điều này biến cuộc tấn công trở thành một công cụ khám phá cục bộ nguy hiểm, vượt xa các phần mềm đánh cắp mật khẩu thông thường. Việc kẻ tấn công cố gắng biến trợ lý của nhà phát triển thành công cụ hỗ trợ tấn công là một diễn biến đáng lo ngại trong an ninh mạng.
Phòng ngừa và ứng phó với rủi ro bảo mật
Các tổ chức nên coi một bản cập nhật bị nhiễm mã độc là một vụ việc chiếm quyền điều khiển thông tin xác thực hoàn toàn. Cần thay thế các bí mật xuất bản có thời hạn dài bằng các thông tin xác thực có thời hạn ngắn, giới hạn chặt chẽ quyền của token và ghim các phụ thuộc CI/CD vào các bản commit đã qua kiểm duyệt.
Các đội ngũ kỹ thuật nghi ngờ đã chạy các bản phát hành bị ảnh hưởng cần thực hiện các hành động sau:
- Xoay vòng (rotate) các token bị lộ ngay lập tức.
- Kiểm tra các kho lưu trữ, quy trình làm việc (workflows) và các gói tin đã xuất bản trái phép.
- Giám sát hoạt động xuất bản và kho lưu trữ để phát hiện các thay đổi bất thường.
Sự cố Trivy vào tháng 3 năm 2025 là ví dụ điển hình khi token bị đánh cắp từ tháng 2 năm 2026 không được xoay vòng đầy đủ, để lại lỗ hổng cho phép kẻ tấn công xuất bản cập nhật độc hại. Việc thực thi nghiêm ngặt quy trình bảo mật là yếu tố then chốt để ngăn chặn các cuộc tấn công lặp lại.