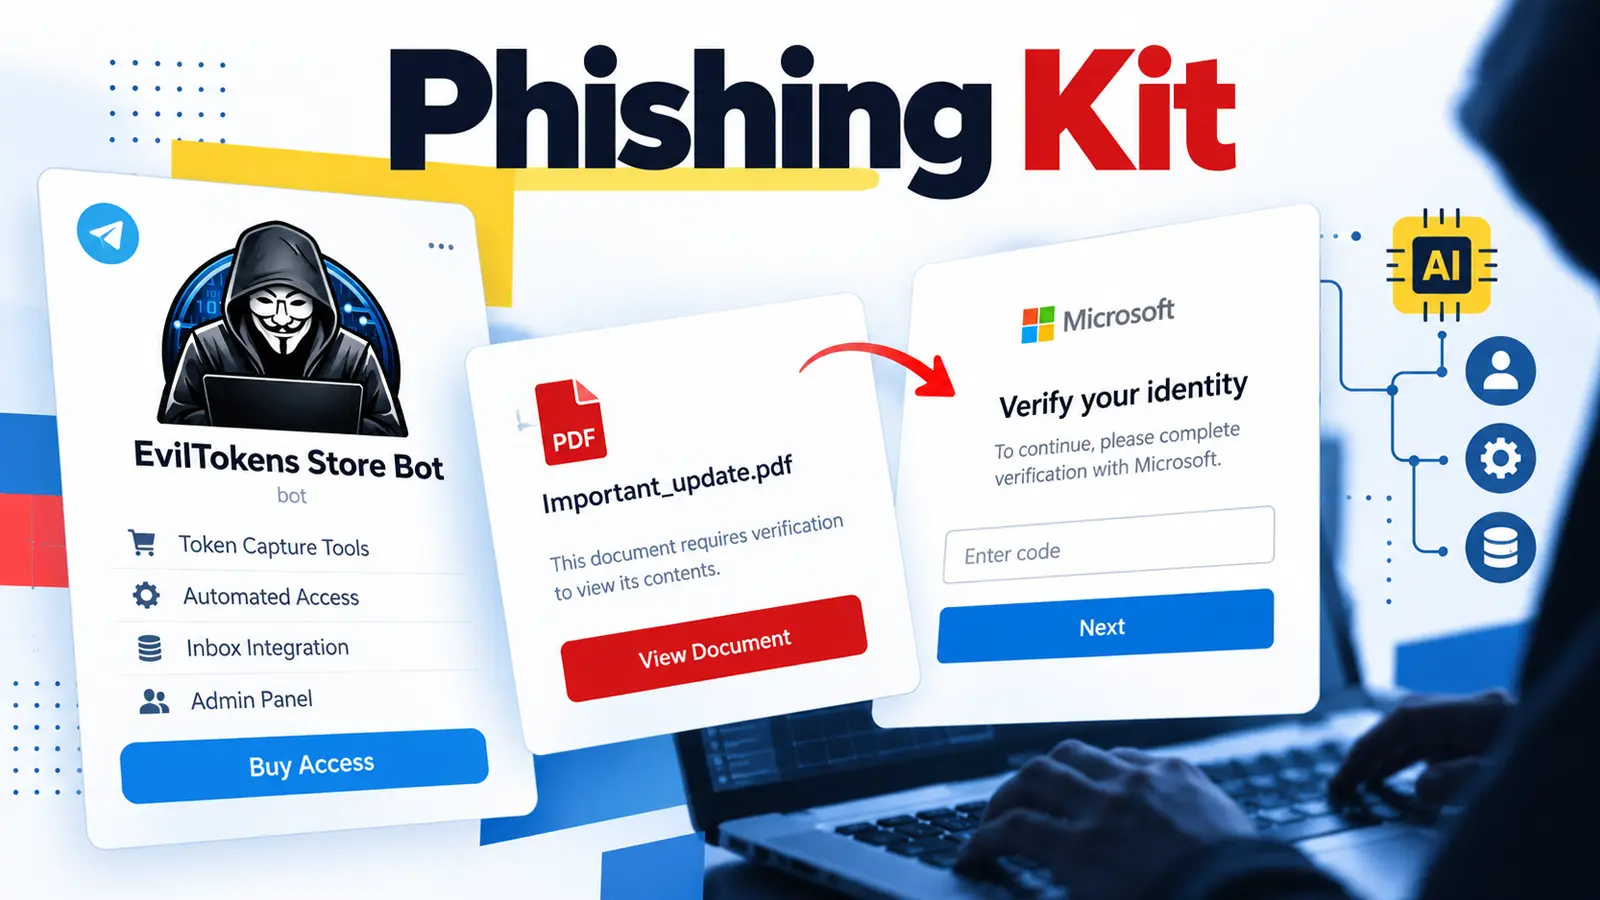
EvilTokens là một bộ công cụ lừa đảo (phishing kit) mới xuất hiện vào tháng 2 năm 2026, cho phép kẻ tấn công chiếm quyền truy cập vào email doanh nghiệp bằng cách lợi dụng quy trình xác thực mã thiết bị của Microsoft mà không cần lấy cắp mật khẩu.
Các chiến dịch sử dụng bộ công cụ này đã ảnh hưởng đến hơn 12.000 hộp thư tại hơn 10.000 tổ chức trên toàn cầu. Các lĩnh vực bị ảnh hưởng bao gồm tài chính, xây dựng, y tế và giáo dục.
Phương thức hoạt động của EvilTokens
Thông thường, người dùng nhận được một email giả mạo với nội dung khẩn cấp về hóa đơn, tệp được chia sẻ, yêu cầu chữ ký hoặc mật khẩu sắp hết hạn. Một liên kết hoặc tệp đính kèm trong email sẽ dẫn nạn nhân đến một trang web hiển thị mã và yêu cầu họ nhập mã này để tiếp tục quá trình đăng nhập.
Quy trình đăng nhập bằng mã thiết bị ban đầu được thiết kế cho các thiết bị không thể hiển thị đầy đủ biểu mẫu đăng nhập. Tuy nhiên, EvilTokens đã đảo ngược mục đích này: kẻ tấn công khởi tạo yêu cầu, sau đó thuyết phục nạn nhân hoàn tất nó.
Trang lừa đảo sẽ tạo một mã mới mỗi khi nạn nhân truy cập. Bộ công cụ có thể sao chép mã này vào bộ nhớ tạm và chuyển hướng người dùng đến cổng đăng nhập chính thức của Microsoft. Việc kiểm tra trang đăng nhập cuối cùng có phải là thật hay không cũng không giúp xác định được ai là người khởi tạo yêu cầu ban đầu.
Trong khi nạn nhân thực hiện các bước xác thực, một quy trình tự động sẽ liên tục kiểm tra xem yêu cầu đã được chấp thuận hay chưa. Cho dù nạn nhân hoàn thành kiểm tra mật khẩu, xác thực đa yếu tố, hay xác nhận một phiên làm việc hiện có, phiên chờ của kẻ tấn công sẽ nhận được các token truy cập mà không cần biết mật khẩu.
Tác động và lợi dụng sâu hơn
Sau khi chiếm được quyền truy cập, kẻ tấn công có thể đọc email, tìm kiếm chi tiết thanh toán và sử dụng các tài khoản bị xâm phạm để liên hệ với đồng nghiệp hoặc đối tác bên ngoài. Điều này có rủi ro tương tự như các vụ lừa đảo hóa đơn mạo danh giám đốc điều hành, vốn dựa vào một yêu cầu hợp lý đến đúng nhân viên tài chính.
Các tính năng AI của EvilTokens hỗ trợ soạn thảo các email lừa đảo được cá nhân hóa dựa trên công việc của nạn nhân. Nó cũng có khả năng sàng lọc các email thu thập được để tìm kiếm thông tin từ các giám đốc điều hành, nhân viên tài chính và quản trị viên. Hơn nữa, bộ công cụ có thể phân tích mối quan hệ tổ chức để định hướng các hành động tiếp theo.
Việc sử dụng AI để nhắm mục tiêu vào hộp thư của nạn nhân cho thấy sự chuyển dịch từ chiếm đoạt tài khoản đơn giản sang các hoạt động lừa đảo thanh toán tinh vi hơn. Kẻ tấn công có thể nghiên cứu các cuộc trò chuyện thực tế và soạn thảo yêu cầu phù hợp với mối quan hệ kinh doanh hiện có, thay vì chỉ gửi một hóa đơn giả chung chung.
Hoạt động của bộ công cụ EvilTokens
EvilTokens được bán cho các tội phạm khác qua Telegram với mức giá ban đầu là 1.500 USD và phí hàng tháng là 500 USD. Bảng điều khiển của nó cung cấp 44 chủ đề giao diện, các tùy chọn chuyển hướng và theo dõi nạn nhân, cho phép người đăng ký chạy các chiến dịch mà không cần tự xây dựng mọi thành phần.
Bộ công cụ có thể chèn các liên kết lừa đảo vào hình ảnh, sử dụng chuyển hướng nhiều bước và hiển thị các kiểm tra xác minh giả mạo trước khi tiết lộ lời nhắc đăng nhập. Microsoft đã quan sát thấy hàng nghìn nút tự động hóa tồn tại trong thời gian ngắn vào tháng 4, làm cho việc xác định một địa chỉ lừa đảo duy nhất trở nên khó khăn.
Sau khi chiếm quyền kiểm soát, kẻ tấn công có thể tạo các quy tắc hộp thư để ẩn tin nhắn hoặc đăng ký các thiết bị mới để duy trì quyền truy cập lâu dài. Microsoft đã ghi nhận trường hợp đăng ký thiết bị xảy ra trong vòng 10 phút sau khi xâm nhập.
Khuyến nghị bảo mật
Microsoft khuyến nghị chặn tính năng đăng nhập bằng mã thiết bị ở những nơi không cần thiết và giới hạn chặt chẽ các trường hợp ngoại lệ. Các tổ chức nên đào tạo nhân viên không phê duyệt các mã mà họ không yêu cầu, theo dõi các hoạt động đăng nhập bất thường và các quy tắc hộp thư mới, đồng thời xác minh các yêu cầu thanh toán một cách độc lập.
Nếu nghi ngờ bị xâm nhập, các nhà quản trị nên thu hồi các token làm mới và điều tra hoạt động của hộp thư. Microsoft cảnh báo rằng các token truy cập hiện có có thể vẫn còn hiệu lực trong tối đa một giờ sau khi thu hồi phiên làm việc tiêu chuẩn. Do đó, việc tạm thời vô hiệu hóa tài khoản có thể giúp ngăn chặn ngay lập tức trong khi kiểm tra các thiết bị đã đăng ký và các quy tắc hộp thư ẩn.
Để tìm hiểu thêm về các mối đe dọa mạng và cách ứng phó, bạn có thể tham khảo báo cáo chi tiết về EvilTokens từ Microsoft tại đây.