Một mẫu mã độc cho Windows có tên CLOSEDQUORUM có khả năng tự quyết định hành động tiếp theo mà không cần chờ lệnh từ kẻ tấn công. Sau khi được cấu hình và triển khai, nó sẽ hỏi các mô hình Trí tuệ Nhân tạo (AI) xem nên thực hiện hành vi nào, bao gồm đánh cắp dữ liệu, ẩn mình trong một tiến trình hoặc duy trì quyền truy cập. Điều này cho phép mẫu mã độc hoạt động mà không cần máy chủ điều khiển (control server) chuyên dụng, là kết quả của nghiên cứu về phần mềm sử dụng AI trong các cuộc tấn công mạng.
Lộ trình phân phối của CLOSEDQUORUM hiện chưa được xác định. Những kẻ điều khiển dường như tự triển khai các bản tùy chỉnh thay vì dựa vào một chiến dịch duy nhất đã biết. Mặc dù chưa có bằng chứng về việc triển khai trong thực tế, các khả năng được báo cáo cần được xem xét cẩn thận và không nên nhầm lẫn với tác động đã được xác nhận lên nạn nhân. Các nhà phân tích từ Cisco Talos đã xác định mã độc này thông qua dự án nghiên cứu CAIRN của họ.
Phân tích mã độc CLOSEDQUORUM và chức năng AI
Cisco Talos đã báo cáo rằng phiên bản công khai của CLOSEDQUORUM chứa các khóa truy cập giữ chỗ và địa chỉ báo cáo giả. Các nhà nghiên cứu đã phân tích vòng lặp quyết định của mã độc nhưng chưa quan sát thấy hoạt động hoàn chỉnh từ đầu đến cuối. Điều này cho thấy CLOSEDQUORUM là một cảnh báo về một thiết kế khả thi, chứ không phải là bằng chứng về một chiến dịch tấn công trên diện rộng.
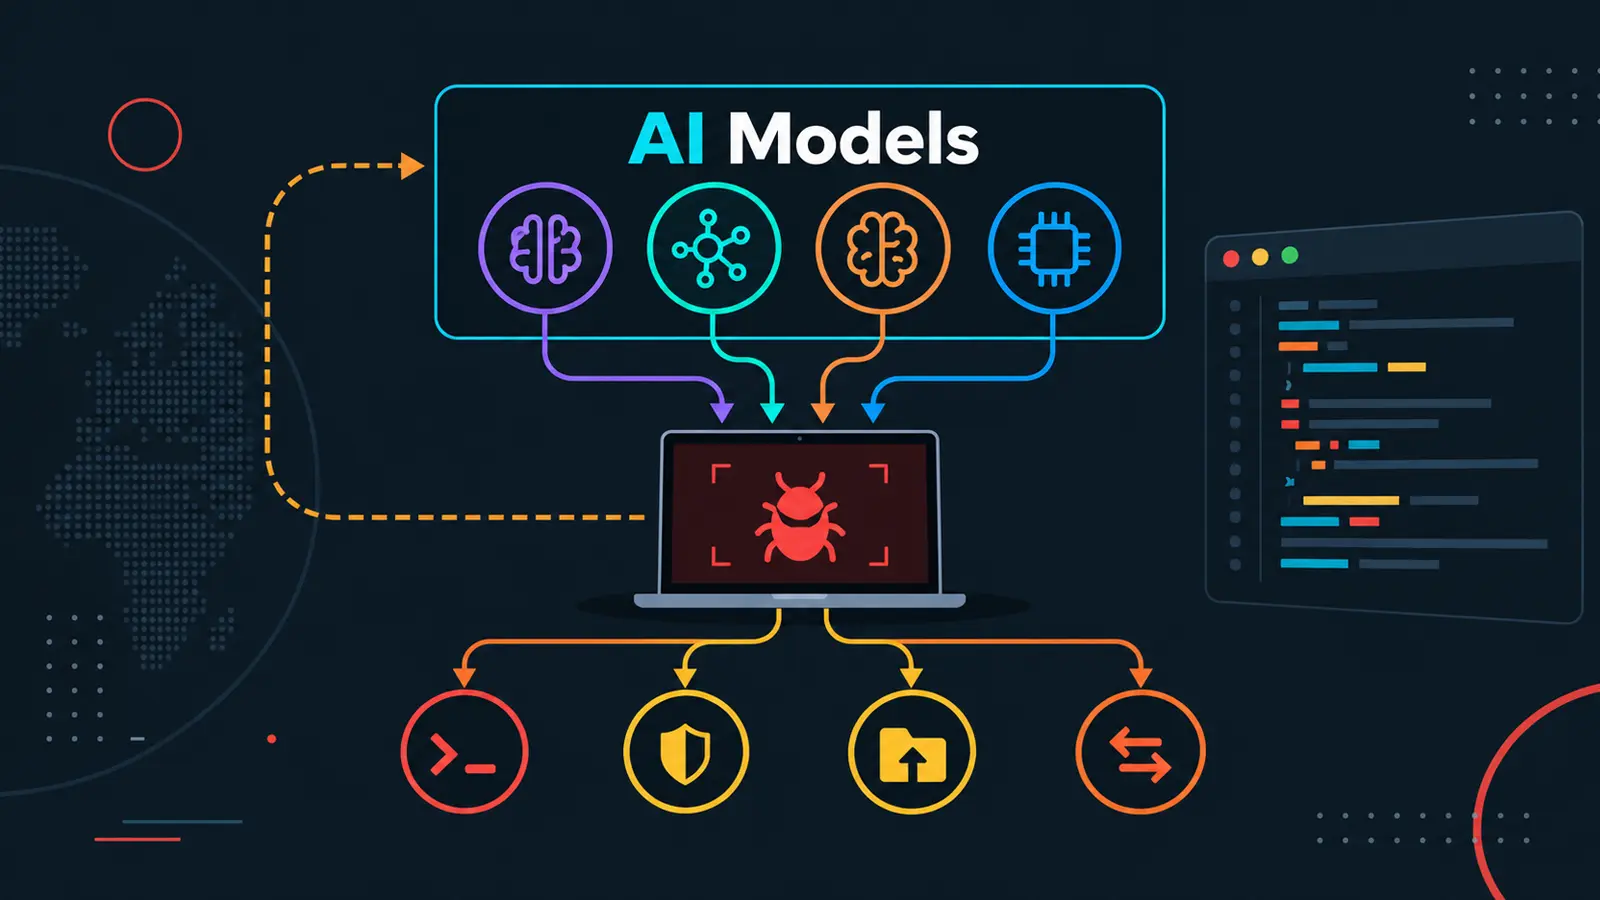
Mã độc này nhắm mục tiêu đánh cắp thông tin đăng nhập Windows, mật khẩu trình duyệt đã lưu và ví tiền điện tử. Những ai theo dõi các nghiên cứu về mã độc sử dụng AI sẽ nhận thấy xu hướng rộng lớn hơn: kẻ tấn công đang thử nghiệm các phương pháp để giao phó các lựa chọn chiến thuật thông thường cho phần mềm. CLOSEDQUORUM gửi thông tin chi tiết về máy tính bị nhiễm tới tối đa bốn mô hình AI: DeepSeek, Qwen, Mistral và Gemini.
Thông tin được gửi bao gồm hệ điều hành, số lượng bộ xử lý và quyền quản trị viên. Các mô hình nhận được một danh sách hành động giới hạn thay vì quyền tự do phát minh ra các cuộc tấn công. Mỗi mô hình AI phản hồi bằng một lựa chọn có cấu trúc, và mã độc sẽ đếm số phiếu bầu. Lựa chọn phổ biến nhất sẽ chiến thắng; trong trường hợp hòa, ưu tiên sẽ thuộc về nhà cung cấp phản hồi sớm nhất theo một thứ tự cố định, bắt đầu từ DeepSeek.
Nếu không nhận được phản hồi hợp lệ, chương trình sẽ tạm dừng và thử lại thay vì hành động độc lập. Đây là sự tự động hóa trong các giới hạn do tác giả đặt ra, không phải là suy luận độc lập không giới hạn. Một lựa chọn đánh cắp sẽ kích hoạt việc tìm kiếm bí mật đăng nhập Windows, mật khẩu trình duyệt đã lưu và dữ liệu ví.
Các lựa chọn khác có thể cấy mã vào một tiến trình đang chạy khác hoặc thiết lập một phương thức để khởi động lại sau này. Một hành động được liệt kê là di chuyển trên mạng lưới không có trình xử lý hoạt động trong bản được phân phối, điều này giới hạn khả năng thực hiện một cuộc xâm nhập hoàn chỉnh. Người điều khiển vẫn sẽ là người chọn vị trí triển khai một bản tùy chỉnh và cung cấp các khóa cần thiết để truy cập các mô hình AI.
Cơ chế hoạt động và mục tiêu
Trong cấu hình đề xuất, phần mềm báo cáo các quyết định và gửi vật liệu bị đánh cắp thông qua một webhook Discord. Khóa mã hóa dựa trên ngày tháng của nó cũng có thể được nhà phát triển biết, điều này giới hạn quyền riêng tư cho những kẻ điều khiển. Khác với các tác nhân AI tự động đứng sau các vụ đánh cắp thông tin xác thực được báo cáo ở những nơi khác, CLOSEDQUORUM hoạt động như một phần của một phần mềm độc hại Windows.
Các mô hình từ chối, giới hạn tỷ lệ truy cập và phản hồi định dạng sai có thể làm gián đoạn vòng lặp quyết định. Mối quan tâm lớn hơn là các biến thể trong tương lai có thể cải thiện những điểm yếu này và tiếp tục chọn hành động tiếp theo ngay cả khi người điều khiển ngoại tuyến. Việc các yêu cầu AI hợp pháp không bị coi là độc hại là một dấu hiệu cảnh báo mạnh mẽ về trình tự các hành vi.
Phát hiện và ứng phó với CLOSEDQUORUM
Các nhóm bảo mật có thể tìm kiếm các chương trình Windows bất thường liên hệ với nhiều nhà cung cấp AI gần nhau, sau đó truy cập bộ nhớ thông tin xác thực Windows, cấy vào một tiến trình khác, tạo tính bền vững hoặc liên lạc với một webhook Discord. Talos cũng mô tả một khoảng thời gian trì hoãn ban đầu theo sau là hoạt động lặp lại theo các khoảng thời gian không đều từ năm đến mười lăm phút. Điều này tránh được việc coi các yêu cầu AI hợp pháp là hành động độc hại.
Phần mềm cũng nhận ra rằng một tin nhắn Discord đơn lẻ không phải là bằng chứng về việc lây nhiễm; các công cụ đánh cắp dữ liệu khác đã sử dụng các kênh tương tự, như đã được đề cập trong các bài viết trước về mã độc sử dụng webhook Discord. Việc tương quan hành vi tiến trình, hoạt động mạng và các thay đổi duy trì hoạt động của phần mềm mang lại cho các nhà điều tra một bức tranh rõ ràng hơn so với việc chặn một dịch vụ phổ biến một cách thẳng thừng.
Dấu hiệu nhận biết (Indicators of Compromise – IoCs)
Các nhà nghiên cứu đã liên kết các tạo tác phát triển với một cá nhân hoạt động trên các diễn đàn thẻ tín dụng, nhưng kết nối đó không thiết lập một chiến dịch đang hoạt động hoặc xác định nạn nhân. Bất kỳ cảnh báo nào về Trung tâm Điều hành An ninh (SOC) đều có thể được cắt giảm thời gian điều tra tới 21 phút. Việc tích hợp tra cứu thông tin tình báo IOC vào SOC của bạn có thể cung cấp ngữ cảnh tức thời để phản ứng nhanh chóng.
Lưu ý: Địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc liên kết ngoài không mong muốn. Chỉ cần sử dụng lại chức năng này trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.