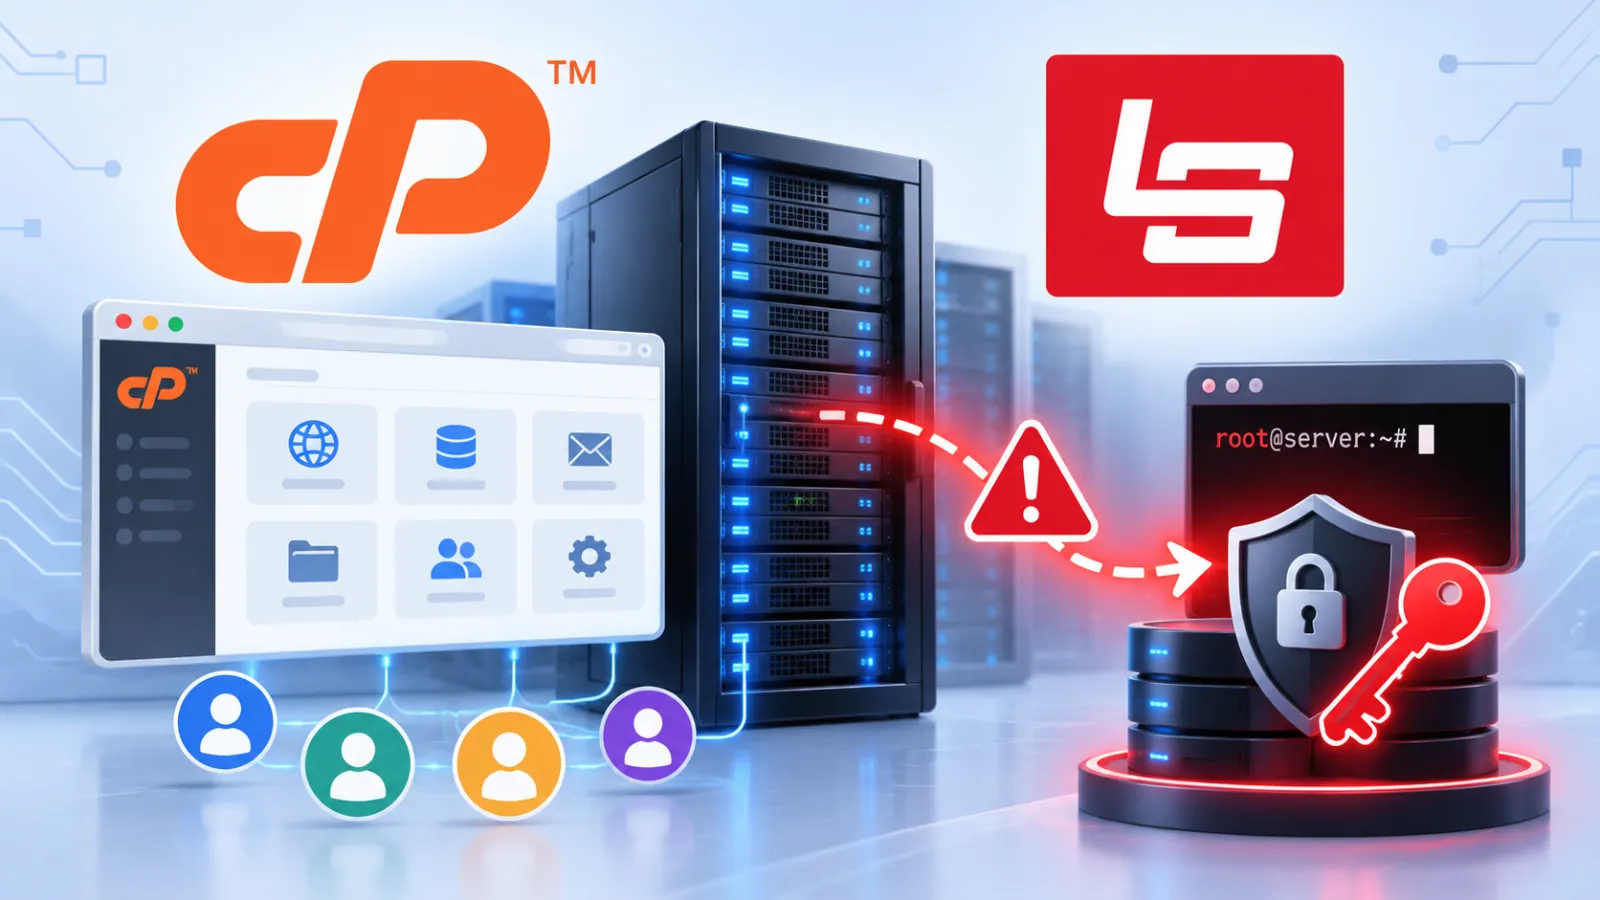
cPanel vừa đưa ra một cảnh báo bảo mật khẩn cấp về một lỗ hổng nghiêm trọng trên LiteSpeed Web Server Enterprise. Lỗ hổng này cho phép một người dùng thông thường trong môi trường shared-hosting có thể leo thang đặc quyền và chiếm quyền truy cập root (quản trị cao nhất) trên máy chủ bị ảnh hưởng. Quản trị viên hệ thống được khuyến cáo nên nhanh chóng nâng cấp LiteSpeed Enterprise lên phiên bản 6.3.7 trở lên để khắc phục.
Lỗ hổng nghiêm trọng trên LiteSpeed Web Server Enterprise
Lỗ hổng này ảnh hưởng đến các phiên bản LiteSpeed Web Server Enterprise trước phiên bản 6.3.7. Nó đặc biệt nguy hiểm trong các môi trường shared-hosting, nơi nhiều trang web và tài khoản người dùng khác nhau cùng hoạt động trên một máy chủ vật lý hoặc ảo.
Theo thông báo, một người dùng độc hại với quyền truy cập hạn chế vào một tài khoản website có thể lợi dụng lỗ hổng này để leo thang đặc quyền, từ đó đạt được quyền kiểm soát root đối với toàn bộ máy chủ. Quyền root là cấp độ cao nhất trên các hệ thống Linux.
Nguy cơ từ việc chiếm quyền Root
Việc chiếm được quyền root cho phép kẻ tấn công thực hiện nhiều hành động nguy hiểm như sửa đổi cài đặt hệ thống, truy cập các tệp tin được lưu trữ, cài đặt mã độc, thay đổi cấu hình, và tạo các backdoor tồn tại dai dẳng trên hệ thống.
Lỗ hổng này cũng có khả năng cho phép kẻ tấn công vượt qua các cơ chế cô lập (isolation mechanisms) vốn được thiết kế để phân tách các tài khoản hosting. cPanel đã lưu ý rằng vấn đề này có thể làm vô hiệu hóa các biện pháp kiểm soát bảo mật.
Một trong những cơ chế bảo mật có thể bị vượt qua là CageFS, một tính năng bảo mật của CloudLinux giúp giới hạn người dùng trong môi trường hệ thống tệp ảo hóa của riêng họ. Trong cấu hình shared-hosting thông thường, CageFS ngăn chặn một khách hàng xem hoặc sửa đổi tệp tin của khách hàng khác.
Nếu kẻ tấn công thoát khỏi môi trường bị hạn chế này và giành được quyền root, chúng có thể truy cập vào các trang web khác, đánh cắp cơ sở dữ liệu và thông tin đăng nhập, thay đổi nội dung web, triển khai các trang lừa đảo (phishing), hoặc xâm phạm máy chủ cơ bản.
Rủi ro trở nên đáng kể bởi vì các nền tảng shared-hosting thường chứa hàng chục, hàng trăm, thậm chí hàng nghìn trang web. Một tài khoản bị xâm phạm với đặc quyền thấp có thể trở thành điểm khởi đầu cho một sự cố lan rộng trên toàn bộ máy chủ.
Khuyến nghị cập nhật và biện pháp phòng ngừa
cPanel cho biết họ đã nhận được thông báo về lỗ hổng leo thang đặc quyền nghiêm trọng này và khuyến nghị cập nhật tất cả các triển khai LiteSpeed Enterprise bị ảnh hưởng mà không chậm trễ. Cụ thể, phiên bản LiteSpeed Web Server Enterprise 6.3.7 được xác định là bản phát hành đã khắc phục sự cố.
Quản trị viên có thể cập nhật LiteSpeed bằng cách sử dụng lệnh sau trên giao diện dòng lệnh (CLI):
/usr/local/lsws/admin/misc/lsup.sh -f -v 6.3.7Sau khi thực hiện cập nhật, quản trị viên hệ thống nên thực hiện kiểm tra để xác minh phiên bản LiteSpeed đã được cài đặt. Đồng thời, cần xem xét lại hoạt động của các tài khoản có đặc quyền, và điều tra các thay đổi bất thường trong các thư mục website, tệp cấu hình máy chủ web, cron jobs, SSH keys, hoặc các tệp thực thi hệ thống.
Các nhà cung cấp dịch vụ hosting cũng nên theo dõi các hành vi đáng ngờ xuất phát từ các tài khoản khách hàng, đặc biệt là các nỗ lực truy cập vào các đường dẫn hệ thống tệp bị hạn chế hoặc thực thi các lệnh bên ngoài quy trình ứng dụng web thông thường.
Các tổ chức đang sử dụng LiteSpeed Enterprise trên các máy chủ shared-hosting dựa trên cPanel nên coi việc cập nhật này là một nhiệm vụ bảo trì ưu tiên cao. Vì lỗ hổng có thể làm suy yếu khả năng cô lập người dùng và dẫn đến việc chiếm quyền root, việc trì hoãn khắc phục có thể khiến mọi trang web được lưu trữ trên máy chủ bị ảnh hưởng đối mặt với nguy cơ truy cập hoặc sửa đổi trái phép.
Thông tin chi tiết về lỗ hổng có thể tham khảo tại cập nhật bảo mật chính thức.