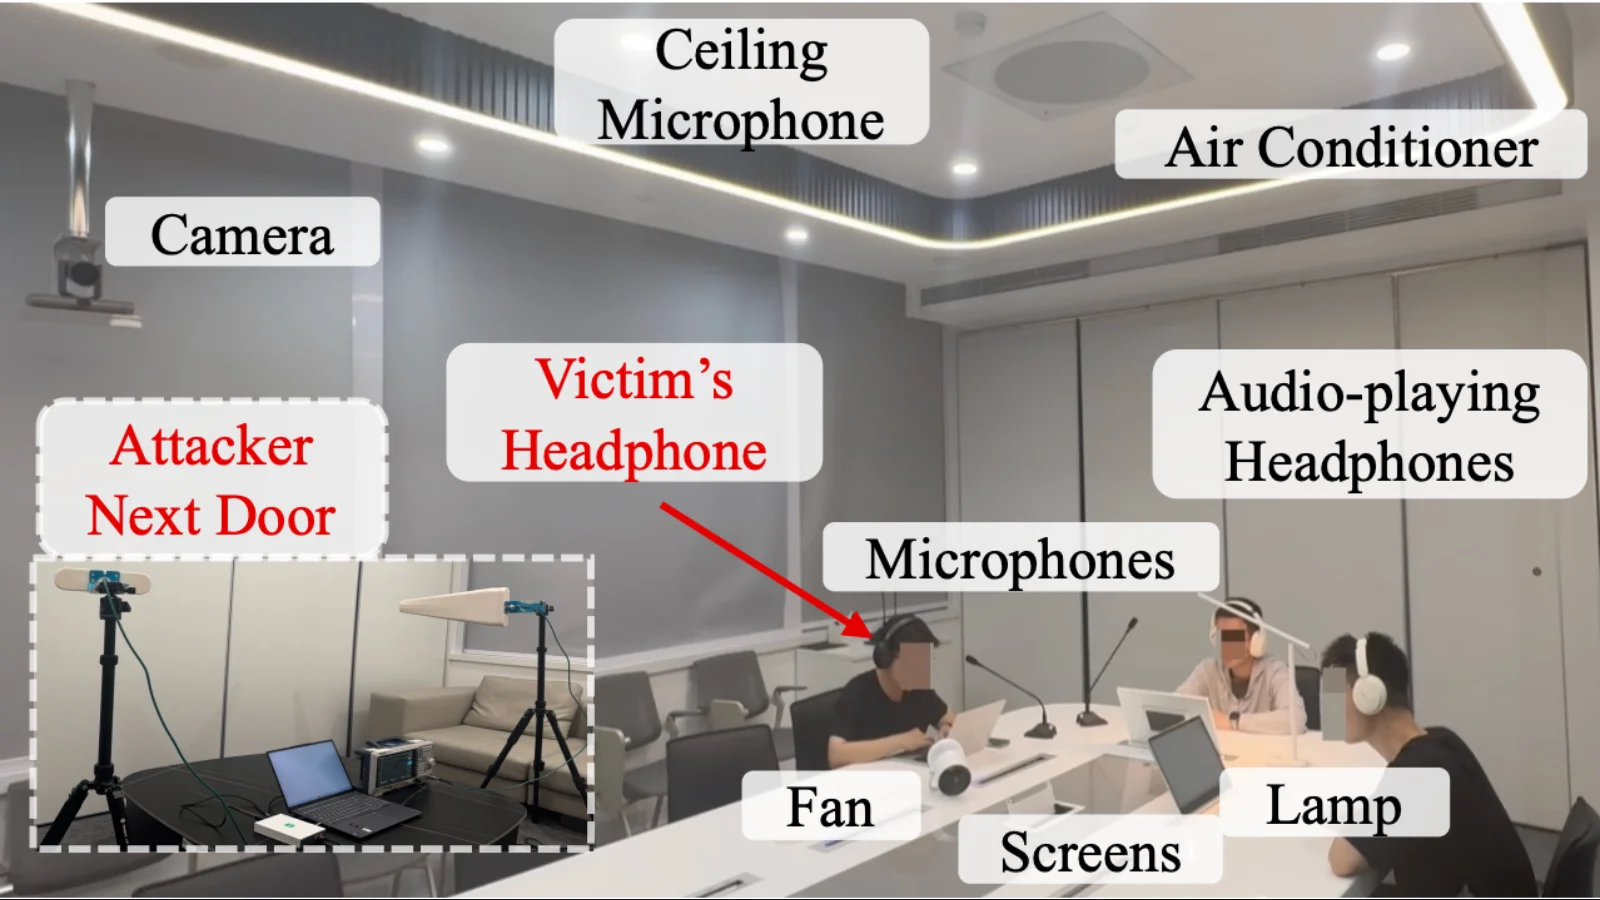
Các nhà nghiên cứu đã công bố một phương thức tấn công điện từ (EM) mới gọi là InjectEave, cho phép kẻ tấn công nghe lén âm thanh phát qua tai nghe có dây và không dây từ khoảng cách 30 mét, thậm chí xuyên tường, chỉ bằng thiết bị tần số vô tuyến (RF) có sẵn trên thị trường. Phương thức này mở ra một bề mặt tấn công mới liên quan đến tín hiệu analog.
InjectEave: Một Cuộc Tấn Công Điện Từ Mới
Kỹ thuật này, được phát triển bởi nhóm nghiên cứu từ Đại học Khoa học và Công nghệ Hồng Kông (Quảng Châu) và Đại học Bách khoa Hồng Kông, đã được công bố với tiêu đề “Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity,” tại hội nghị USENIX Security ’26. Nó khác biệt hoàn toàn với các cuộc tấn công kênh bên EM truyền thống vốn chỉ thụ động thu thập tín hiệu phát xạ điện từ rò rỉ từ thiết bị.
InjectEave chủ động tiêm một tín hiệu sóng mang RF được điều chỉnh vào thiết bị mục tiêu. Tín hiệu tiêm này tương tác với các thành phần phần cứng phi tuyến tính có trong các thiết bị điện tử thông thường, bao gồm bộ khuếch đại âm thanh, bộ chuyển đổi tương tự sang số (ADC), bộ chuyển đổi nguồn và MOSFET chuyển mạch. Các thành phần này có mặt trong tai nghe, thiết bị nhà thông minh và điện thoại cố định.
Cơ Chế Hoạt Động Của InjectEave
Các thành phần này “trộn” không chủ ý tín hiệu analog bí mật, như dạng sóng âm thanh, với sóng mang đã tiêm. Quá trình này cho phép tín hiệu bí mật tần số thấp “bám” vào sóng EM tần số cao hơn nhiều, có khả năng lan truyền xa hơn nhiều so với khả năng nghe lén thụ động.
Các nhà nghiên cứu mô tả đây là mô hình “Injection-Modulation-Emission” (Tiêm-Điều chế-Phát xạ). Theo đó, sóng mang tiêm được ghép vào mạch điện tử của thiết bị, trộn với tín hiệu bí mật thông qua tính phi tuyến của phần cứng, sau đó phát xạ trở lại từ chính các dây cáp đóng vai trò như ăng-ten không chủ ý.
Điều quan trọng là cường độ của tín hiệu rò rỉ tỷ lệ gần như tuyến tính với cả biên độ tín hiệu bí mật và công suất tiêm của kẻ tấn công. Điều này có nghĩa là bộ phát mạnh hơn sẽ trực tiếp tạo ra tín hiệu nghe lén mạnh hơn, dễ phục hồi hơn. Đây là một điểm khác biệt lớn so với mối đe dọa nghe lén thông thường.
Hạn Chế Của Các Phương Pháp Nghe Lén Truyền Thống
Nghe lén kênh bên EM thông thường luôn bị giới hạn bởi một vấn đề vật lý cơ bản: các bí mật như giọng nói con người chiếm tần số từ 20 Hz đến 20 kHz. Trong khi đó, phát xạ EM hiệu quả từ dây cáp của thiết bị thường yêu cầu tần số trong dải megahertz đến gigahertz.
Sự không khớp này trong lịch sử đã giới hạn khoảng cách nghe lén âm thanh thụ động dưới 1.5 mét trong các nghiên cứu trước đây như MagEar và Periscope. InjectEave khắc phục hoàn toàn rào cản này bằng cách chủ động định hình sự rò rỉ thay vì chỉ lắng nghe nó, cho phép kẻ tấn công chọn và điều chỉnh tần số tiêm tối ưu cho từng thiết bị mục tiêu.
Thử Nghiệm Và Khả Năng Của InjectEave
Nhóm nghiên cứu đã sử dụng một thiết bị vô tuyến định nghĩa bằng phần mềm Ettus USRP B210, ăng-ten log-periodic và máy phân tích phổ để thử nghiệm InjectEave trên 11 thiết bị thương mại. Các thiết bị này bao gồm tai nghe có dây từ Sony, Dell và Apple, tai nghe không dây từ UGreen, Philips và HP, điện thoại IP cố định Flyingvoice, và quạt/đèn thông minh từ Xiaomi.
Ở khoảng cách cơ bản 50 cm, cuộc tấn công đạt tỷ lệ nhận dạng âm thanh gần 100% trên hầu hết các thiết bị âm thanh được thử nghiệm. Tỷ lệ tín hiệu trên nhiễu (SNR) dao động từ khoảng 6 dB đối với Apple Earbuds đến hơn 23 dB đối với tai nghe không dây UGreen MAX2.
Khi nhóm nghiên cứu sử dụng bộ khuếch đại công suất ngoài với chi phí khoảng 415 USD, tăng công suất tiêm từ 18 dBm lên 40 dBm, phạm vi nghe lén hiệu quả trên tai nghe UGreen MAX2 và Philips TAH2020 đã mở rộng đáng kinh ngạc lên 30 mét. Toàn bộ quá trình này vẫn có thể phục hồi được giọng nói rõ ràng.
Cuộc tấn công cũng cho thấy khả năng chống chịu tốt trước các rào cản vật lý. Kính và gỗ chỉ gây mất tín hiệu không đáng kể từ 1 đến 2 dB, trong khi tường bê tông đặc cũng chỉ làm giảm cường độ tín hiệu khoảng 5.8 dB đối với tai nghe. Điều này cho phép nghe lén xuyên tường đáng tin cậy trong văn phòng, khách sạn và phòng hội nghị.
Khả Năng Tấn Công Giọng Nói Deepfake
Như đã trình bày chi tiết trong bản tin kỹ thuật công bố trên ArXiv, phân tích tháo dỡ của nghiên cứu cho thấy cáp xoắn đôi làm giảm rò rỉ tới 20 dB so với dây dẫn song song tiêu chuẩn. Điều này mang lại cho các nhà sản xuất phần cứng một con đường giảm thiểu thực tế, mặc dù không hoàn toàn.
Có lẽ đáng báo động nhất, các nhà nghiên cứu đã chứng minh một cuộc tấn công khép kín “Eavesdrop-Synthesize-Inject” (Nghe lén-Tổng hợp-Tiêm) chống lại điện thoại cố định Flyingvoice. Trong kịch bản này, kẻ tấn công trước tiên nghe lén giọng nói của một bên để xây dựng ngữ cảnh, sau đó nhân bản giọng nói đó bằng công cụ nhân bản giọng nói AI có tên IndexTTS-2 khi phát hiện các từ khóa kích hoạt như “quote” hoặc “confirmation”. Cuối cùng, âm thanh deepfake đã tổng hợp được tiêm ngược trở lại vào tai nghe của mục tiêu, tất cả đều diễn ra trong thời gian thực.
Các thử nghiệm cho thấy âm thanh giả được tiêm gần như không thể phân biệt được với giọng nói của người nói ban đầu, với độ lệch trung bình chỉ 0.071 trong một chỉ số chuẩn về khả năng nghe hiểu giọng nói. Để cải thiện độ rõ của âm thanh từ tín hiệu rò rỉ bị biến dạng hài hòa và có nhiều nhiễu, nhóm nghiên cứu đã xây dựng mô-đun tăng cường tín hiệu của InjectEave dựa trên mô hình khử nhiễu giọng nói dựa trên khuếch tán, được huấn luyện trên dữ liệu mô phỏng vật lý. Điều này đã nâng cao SNR của âm thanh phục hồi từ 7.0 dB lên 16.1 dB và điểm khả năng nghe hiểu từ 0.58 lên 0.72.
Phạm Vi Tấn Công Mở Rộng
Cuộc tấn công không chỉ giới hạn ở tai nghe. Cùng một nguyên tắc đã phơi bày các mẫu tiêu thụ năng lượng của đèn và quạt thông minh, cho phép kẻ tấn công suy luận từ xa các kiểu hoạt động của hộ gia đình, lịch trình ngủ và việc sử dụng thiết bị mà không cần bất kỳ quyền truy cập mạng nào. Đây là một ví dụ điển hình về rủi ro bảo mật trong thiết bị IoT.
Các nhà nghiên cứu cũng tìm thấy bằng chứng ban đầu cho thấy đầu vào micro dễ bị tấn công, mặc dù hiện tại bị giới hạn trong khoảng 30 cm do mức tín hiệu yếu hơn nhiều của micro. Các biện pháp phòng thủ hiện có như che chắn mật mã và che chắn EM phần lớn không hiệu quả ở đây, vì InjectEave nhắm mục tiêu vào tín hiệu analog liên tục thay vì logic kỹ thuật số. Hơn nữa, một kẻ tấn công quyết tâm có thể đơn giản là tăng công suất tiêm để vượt qua lớp che chắn tiêu chuẩn.
Các nhà nghiên cứu nhấn mạnh rằng việc thiết kế đồng bộ phần cứng-phần mềm toàn diện, nhận thức về bảo mật sẽ là cần thiết để đóng lại bề mặt tấn công analog mới được phát hiện này trên tai nghe, thiết bị IoT và hơn thế nữa. Việc cập nhật bản vá và các biện pháp bảo mật chủ động là rất quan trọng để đối phó với các mối đe dọa mới nổi.
Tìm hiểu 7 Giai đoạn Triển khai AI SOC theo Metric – Tải Miễn phí AI SOC Deployment Playbook 2026. Tải xuống Playbook Triển khai AI SOC miễn phí.