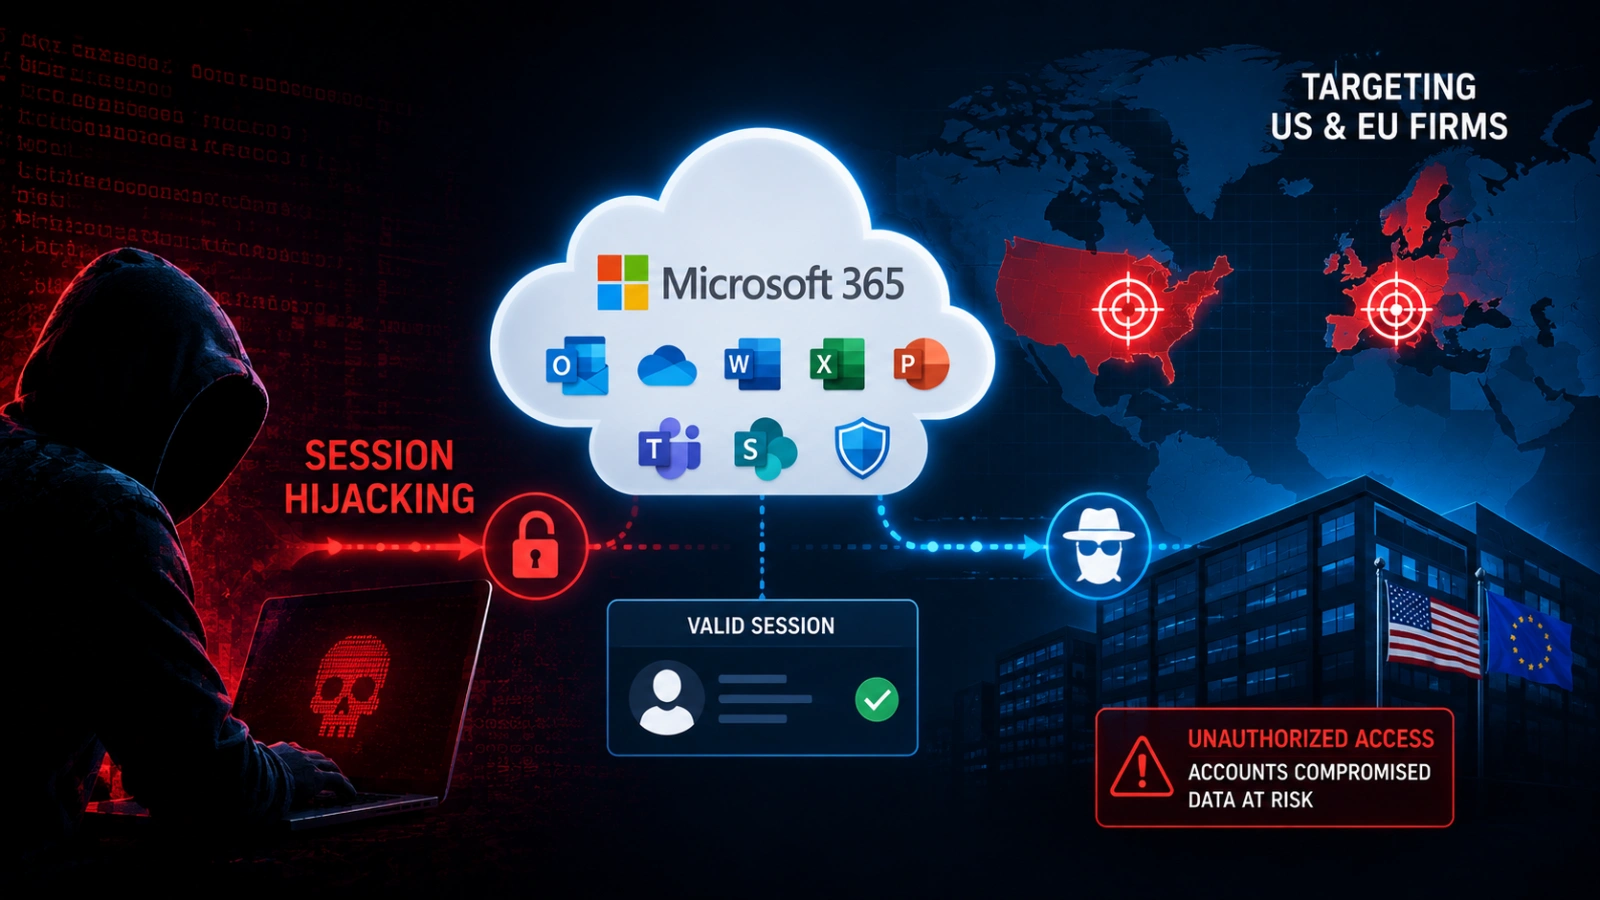
Một làn sóng tấn công mạng trên diện rộng tại Hoa Kỳ và Châu Âu vào tháng 8 đã khai thác niềm tin của các doanh nghiệp vào các công cụ hàng ngày, biến các lượt đăng nhập Microsoft 365, phần mềm quản lý từ xa và các tài liệu kinh doanh thông thường thành điểm xâm nhập cho kẻ tấn công.
Các nhà nghiên cứu bảo mật đã theo dõi các chiến dịch kết hợp chiếm đoạt tài khoản, duy trì truy cập từ xa và đánh cắp thông tin đăng nhập, thường được ngụy trang dưới hoạt động hợp pháp. Nghiên cứu từ ANY.RUN đã làm nổi bật một hoạt động lừa đảo kéo dài 46 quốc gia, với gần một nửa hoạt động quan sát được liên quan đến Hoa Kỳ.
Các Phương Thức Tấn Công Phổ Biến
Kẻ tấn công đã sử dụng các thông báo thuế giả, hóa đơn và tài liệu vận chuyển để lừa nạn nhân cài đặt các công cụ quản lý từ xa đã được ký kết, chẳng hạn như ScreenConnect, ConnectWise và LogMeIn Rescue. Vì các ứng dụng này được sử dụng rộng rãi cho mục đích hỗ trợ CNTT hợp pháp, hoạt động độc hại thường hòa lẫn vào lưu lượng truy cập quản trị thông thường, khiến việc phát hiện trở nên khó khăn nếu không có phân tích hành vi.
Một bộ công cụ lừa đảo dưới dạng dịch vụ quy mô lớn có tên Mirage2FA đã xâm phạm hơn 4.000 nạn nhân tại Hoa Kỳ bằng cách chặn thông tin đăng nhập, mã MFA và cookie phiên thông qua các kỹ thuật tấn công xen giữa (adversary-in-the-middle). Điều này cho phép kẻ tấn công chiếm quyền điều khiển các phiên Microsoft 365 đang hoạt động ngay cả sau khi người dùng hoàn thành xác thực đa yếu tố, làm lộ email công ty, tệp trên đám mây và quy trình tài chính trên các lĩnh vực công nghệ, sản xuất và giáo dục.
SnakeBiteAgent và 3DBlast
Các nhà nghiên cứu cũng xác định SnakeBiteAgent, một trojan truy cập từ xa .NET được phân phối bên trong các tệp ZIP chủ đề kinh doanh, cho phép kẻ tấn công đánh cắp thông tin đăng nhập, ghi lại thao tác bàn phím, truy cập webcam và cài đặt im lặng các công cụ truy cập từ xa như AnyDesk.
Tách biệt khỏi đó, một bộ công cụ lừa đảo có tên 3DBlast đã giả mạo các trang đăng nhập Microsoft 365 và Google bằng kỹ thuật trình duyệt trong trình duyệt (browser-in-the-browser), lừa đảo mã thiết bị OAuth và các kỹ thuật chuyển tiếp phiên thời gian thực, đồng thời xoay vòng cơ sở hạ tầng để tránh bị phát hiện tĩnh.
Phát Hiện Các Hoạt Động Liên Quan Đến Lazarus
Một cuộc điều tra chung liên quan đến ANY.RUN đã phơi bày các đối tượng tình nghi liên quan đến Lazarus, được theo dõi là Famous Chollima, những kẻ đã sử dụng danh tính giả mạo để vượt qua các cuộc kiểm tra tuyển dụng từ xa tại một công ty khởi nghiệp DeFi giả mạo. Sau khi được tuyển dụng, chúng đã có được quyền truy cập hợp pháp vào mã nguồn và các hệ thống nội bộ.
Các nhà nghiên cứu bảo mật lưu ý rằng các phiên Microsoft 365 bị đánh cắp có thể vẫn còn hiệu lực ngay cả sau khi đặt lại mật khẩu. Điều này có nghĩa là các tổ chức phải thu hồi các token đang hoạt động và giám sát các cài đặt RMM bất thường thay vì chỉ dựa vào các chỉ báo xâm nhập đơn lẻ.
Khuyến Nghị Tăng Cường An Ninh Mạng
Các doanh nghiệp được khuyến nghị tăng cường xác minh danh tính cho nhân viên tuyển dụng từ xa, triển khai MFA chống lừa đảo và sử dụng threat intelligence dựa trên hành vi để truy vết cơ sở hạ tầng tấn công đang xoay vòng trước khi các sự cố leo thang thành phơi nhiễm kinh doanh trên diện rộng.
Các tổ chức muốn giảm thiểu các khoảng trống phát hiện có thể tăng cường khả năng phòng thủ doanh nghiệp bằng cách áp dụng tình báo mối đe dọa dựa trên sandbox hoặc khám phá các tính năng phân tích tương tác để điều tra các tệp và URL đáng ngờ trước khi chúng xâm phạm các hệ thống quan trọng của doanh nghiệp.
Tìm hiểu 7 Giai đoạn Triển khai AI SOC theo Chỉ số Đo lường – Tải xuống Playbook Triển khai AI SOC Miễn phí 2026.
Cyber Security News là một Nền tảng Tin tức Chuyên biệt về Tin tức An ninh mạng, Tin tức Tấn công mạng, Tin tức Hacking & Phân tích Lỗ hổng.