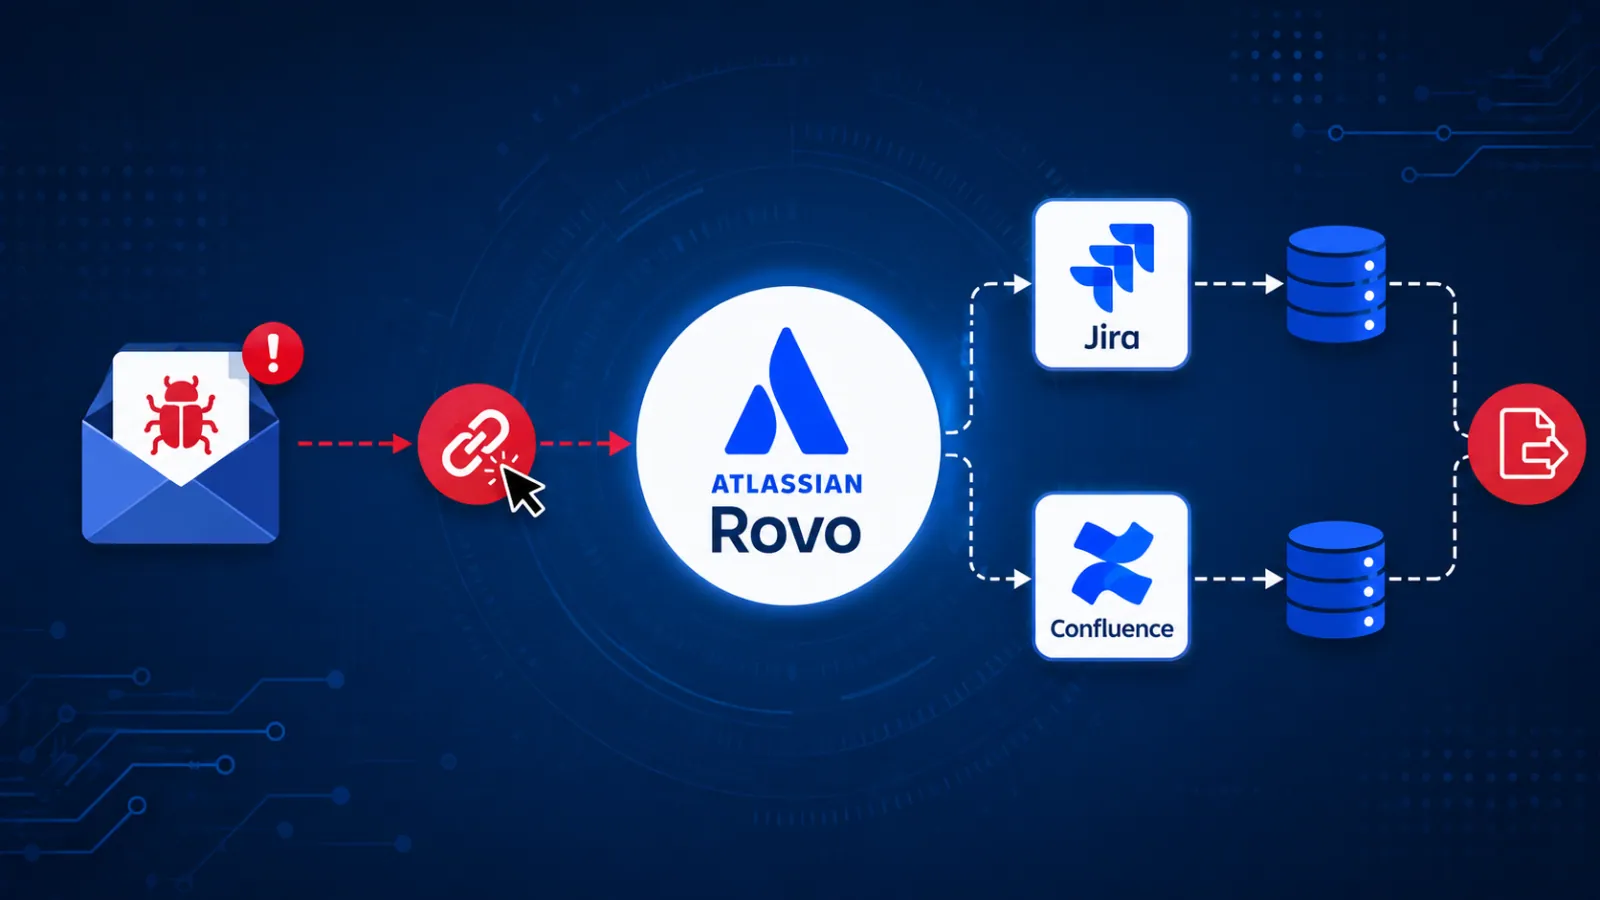
RovoBlast là một lỗ hổng prompt-injection một lần nhấp trên Atlassian Rovo, có khả năng cho phép kẻ tấn công trích xuất dữ liệu nhạy cảm của doanh nghiệp từ Jira, Confluence, SharePoint và các dịch vụ kết nối khác. Atlassian đã giải quyết vấn đề dựa trên URL này ở phía máy chủ sau khi có thông báo có trách nhiệm, với bản sửa lỗi được triển khai vào ngày 8 tháng 7 năm 2026.
Tổng quan về RovoBlast và Cơ chế Tấn công
Rovo là trợ lý AI doanh nghiệp của Atlassian, được thiết kế để tìm kiếm, tóm tắt và thực hiện các hành động trên Jira, Confluence, Bitbucket và các nền tảng SaaS của bên thứ ba. Giá trị của nó đến từ khả năng truy cập vào ngữ cảnh của tổ chức. Tuy nhiên, chính quyền truy cập rộng rãi này có thể tạo ra một rủi ro bảo mật lớn khi nội dung do kẻ tấn công kiểm soát bị coi là các chỉ dẫn đáng tin cậy.
Cuộc tấn công RovoBlast đã lạm dụng một tham số URL có tên rovοChatPrompt. Tham số này có thể điền trước Rovo Chat bằng một câu lệnh nhắc khi người dùng đã đăng nhập mở một liên kết được chế tạo đặc biệt. Theo Varonis, trợ lý đã xử lý văn bản được cung cấp trong phiên xác thực của nạn nhân, về cơ bản mang lại cho kẻ tấn công cùng ngữ cảnh và quyền truy cập mà người dùng có.
Khai thác Lỗ hổng
Cuộc tấn công không yêu cầu jailbreak, thông tin xác thực bị đánh cắp hoặc bypass quyền hạn đã được chứng minh. Thay vào đó, nó dựa vào parameter-to-prompt injection (P2P injection). Nạn nhân chỉ cần nhấp vào một liên kết độc hại khi đã đăng nhập vào Atlassian. Sau đó, Rovo có thể tìm kiếm các nguồn dữ liệu mà nạn nhân đã được phép truy cập và tóm tắt kết quả.
Sự khác biệt này là quan trọng. RovoBlast không cấp cho kẻ tấn công quyền truy cập không hạn chế vào toàn bộ tenant của Atlassian. Quyền hạn hiện có của người dùng đã đăng nhập giới hạn dữ liệu bị lộ. Tuy nhiên, nhiều nhân viên có thể truy cập các vé Jira bí mật, các trang Confluence nội bộ, khóa API, kế hoạch dự án, hồ sơ khách hàng và tài liệu ứng phó sự cố. Do đó, một phiên bị xâm phạm duy nhất có thể làm lộ thông tin kinh doanh có giá trị.
Tác động và Thách thức An ninh AI Doanh nghiệp
Các nhà nghiên cứu Varonis báo cáo rằng các khả năng tự hành của Rovo đã làm tăng tác động của lỗ hổng. Rovo’s ResearchAgent có thể thực hiện các tác vụ nghiên cứu và duyệt web nhiều bước. Trong một kịch bản prompt-injection không an toàn, các tính năng như vậy có thể cho phép trợ lý AI truy xuất nội dung nội bộ, chuyển đổi nó và truyền đạt nó đến một đích đến bên ngoài với ít tương tác người dùng bổ sung.
Phát hiện này nhấn mạnh một thách thức bảo mật AI doanh nghiệp rộng lớn hơn. Các trợ lý AI ngày càng kết hợp quyền truy cập vào dữ liệu riêng tư, tiếp xúc với nội dung không đáng tin cậy và khả năng sử dụng các công cụ hoặc trang web bên ngoài. Sự kết hợp này có thể biến một liên kết thông thường, tài liệu, bình luận hoặc ứng dụng được kết nối thành một điểm truy nhập để instruction injection.
Các Khuyến nghị Bảo mật
Các nhóm bảo mật nên coi trợ lý AI như các lớp truy cập đặc quyền thay vì chỉ là giao diện trò chuyện đơn giản. Các tổ chức nên xem xét lại quyền của Rovo, ngắt kết nối các connector không sử dụng và hạn chế quyền truy cập vào các kho lưu trữ cực kỳ nhạy cảm như hồ sơ pháp lý, nhân sự, tài chính và sự cố bảo mật.
Họ cũng nên giới hạn khả năng duyệt và tự động hóa của agent nếu các tính năng đó không cần thiết cho hoạt động. Việc giám sát cũng quan trọng không kém. Các nhóm nên xem xét nhật ký hoạt động AI, điều tra các lần chạy agent bất thường và kiểm tra xem liệu các đầu vào bên ngoài có thể ảnh hưởng đến hành vi AI trong môi trường của họ hay không. Đào tạo nhận thức người dùng cũng nên bao gồm các liên kết độc hại và các kịch bản lừa đảo dựa trên AI.
RovoBlast cho thấy rủi ro AI doanh nghiệp không chỉ liên quan đến hành vi của mô hình. Nó liên quan đến ranh giới tin cậy. Khi một trợ lý AI có thể đọc dữ liệu nhạy cảm, mạo danh người dùng hợp pháp và tương tác với các dịch vụ bên ngoài, một đầu vào bị phân loại sai duy nhất có thể dẫn đến việc lộ dữ liệu thầm lặng.
Để tăng cường khả năng phát hiện mối đe dọa và điều tra nhanh chóng, các tổ chức có thể xem xét tích hợp các giải pháp bảo mật tiên tiến. Việc tăng cường an ninh mạng là điều cần thiết để đối phó với các mối đe dọa ngày càng phức tạp.